Une attaque sur la chaîne d’approvisionnement logicielle peut contaminer des milliers d’organisations en une nuit, et chaque heure perdue se paie en données volées. Face à ce chaos, une équipe spécialisée monte au front pour éteindre l’incendie avant qu’il ne gagne tout le réseau.
Cette équipe porte un nom : le CERT, pour Computer Emergency Response Team, que l’on appelle aussi CSIRT. Sa feuille de route se résume en quatre verbes : détecter, contenir, éradiquer, puis apprendre de chaque crise.
En bref
- Un CERT, ou CSIRT, est l’équipe qui répond aux incidents de cybersécurité.
- Le SOC surveille en continu, le CERT intervient quand l’attaque est avérée.
- En France, le CERT-FR de l’ANSSI coordonne la réponse nationale.
- Le Cyber Resilience Act fait du CERT national le guichet des failles exploitées.
CERT ou CSIRT : deux sigles pour une même équipe d’urgence
Un CSIRT (Computer Security Incident Response Team) est une unité opérationnelle d’experts en cybersécurité chargée de centraliser, d’analyser et de résoudre les incidents de sécurité informatique pour minimiser leurs impacts opérationnels et financiers.
Le terme CERT, pour Computer Emergency Response Team, désigne exactement la même entité. Son histoire commence en novembre 1988, quand le ver Morris paralyse une partie de l’Internet naissant. Dans la foulée, l’université Carnegie Mellon crée le premier centre d’urgence, le CERT/CC, et dépose le nom CERT comme marque.
Voilà pourquoi le sigle CSIRT, libre de droits, s’est répandu comme appellation générique à l’international. Dans les faits, CERT et CSIRT cohabitent et s’échangent sans difficulté. Le CERT-FR, par exemple, se présente lui-même comme le CERT/CSIRT national et gouvernemental.
Le paysage se découpe ensuite en trois grandes familles de CERT, selon leur sphère d’intervention.
La première regroupe les CERT internes, ou d’entreprise. Ils protègent exclusivement les infrastructures d’un grand groupe privé ou d’une administration précise.
La deuxième est celle des CERT commerciaux. Ces prestataires externalisés, cabinets de conseil ou ESN, interviennent à la demande pour le compte de leurs clients.
La troisième rassemble les CERT nationaux, sectoriels ou territoriaux. Ce sont des organismes publics qui coordonnent la réponse cyber à l’échelle d’un État, d’une région ou d’un secteur critique.
Les missions d’un CERT : centraliser, anticiper, coordonner
Derrière le sigle CERT se cache une équipe pluridisciplinaire. Elle réunit des spécialistes du test d’intrusion, de l’analyse de logiciels malveillants, de l’investigation numérique et de la veille sur les menaces. Au cœur du dispositif, l’expert en réponse à incident mène l’enquête technique dès les premières minutes.
La première mission est la centralisation des incidents. Le CERT agit comme point de contact unique dès qu’une compromission est suspectée. Il assure ainsi une collecte méthodique des signaux d’alerte.
Une fois la menace confirmée, l’équipe du CERT déploie sa réponse technique. Elle formule les recommandations exactes pour endiguer l’attaque, isoler les systèmes compromis et éradiquer l’intrus.
La deuxième relève de l’anticipation. Le CERT entretient une base rigoureuse des vulnérabilités connues et surveille en continu les nouvelles méthodes d’attaque. De cette veille naissent des bulletins de prévention, diffusés en interne pour réduire l’exposition aux risques.
La troisième touche à la coordination. Le CERT fluidifie les échanges techniques avec les fournisseurs d’accès, les autorités judiciaires et les autres CERT à travers le monde. Une crise cyber franchit les frontières en quelques minutes, et la riposte doit suivre le même tempo.
SOC vs CERT : la tour de contrôle et les pompiers
Le SOC (Security Operations Center) et le CERT sont deux structures souvent confondues. Pourtant, elles interviennent à des étapes différentes du cycle de vie d’une cyberattaque.
Le SOC veille en permanence, épaulé par des systèmes de détection d’intrusion (IDS) et des outils de supervision. Le CERT entre en scène quand l’alerte devient incident.
SOC vs CSIRT : Analyse des distinctions cyber-défense
| Critère de comparaison | SOC (Security Operations Center) | CSIRT (Computer Security Incident Response Team) |
|---|---|---|
| Mission principale | Surveillance continue, détection et alerte précoce. | Investigation, confinement, éradication et remédiation. |
| Mode d’activité | Proactif et continu (24h/24, 7j/7). | Principalement réactif et projet (gestion de crise). |
| Posture opérationnelle | Analyse les flux de données, logs et télémétrie en temps réel. | Intervient physiquement ou à distance dès qu’un incident est avéré. |
| Rôle métaphorique | La tour de contrôle ou le service de vidéosurveillance. | Les pompiers ou la brigade d’intervention d’urgence. |
Complémentarité InfoSec : Ce tableau met en lumière la distinction fondamentale du modèle opérationnel. Le SOC agit comme le système de vigilance permanent de l’entreprise (détection des signaux faibles), tandis que le CSIRT (parfois confondu ou rattaché au CERT) est la force d’élite déclenchée pour neutraliser l’attaque et restaurer les systèmes. La cohésion de ces deux entités est la clé de voûte d’une cyber-résilience moderne.
Ransomware, DDoS, failles : la menace que les CERT affrontent
Ransomware et DDoS dominent le paysage européen
Les CERT européens encaissent une pression sans relâche. Pour son dernier panorama annuel, l’ENISA a passé au crible 8 257 incidents survenus sur une année complète.
Le ransomware y apparaît comme la menace la plus dévastatrice à court terme, celle qui mobilise le plus longtemps les CERT. Il représente 40 % des activités cybercriminelles à motivation financière sur le continent. Les attaques DDoS pèsent, elles, 51 % des incidents recensés et suivent de près l’actualité géopolitique.
L’exploitation de vulnérabilités domine les intrusions que traitent les CERT. Parmi les accès non autorisés dont le vecteur a pu être identifié, 60 % reposaient sur une faille, qu’elle soit déjà connue ou encore zero-day.
Vulnérabilités et automatisation offensive
Or le stock de failles enfle à une vitesse inédite. Le FIRST, réseau mondial des CERT, a relevé sa prévision annuelle à environ 66 000 CVE, contre 59 427 dans sa projection initiale. Sur les quatre premiers mois de l’année, les publications dépassaient déjà de 46,3 % le rythme prévu.
La découverte de failles assistée par l’IA explique une bonne part de cette inflation. Il suffit de suivre l’exploitation massive des failles PHP pour mesurer ses effets sur le terrain, et le CERT-FR y a d’ailleurs consacré une alerte.
L’IA dope aussi les attaquants. D’après le dernier Global Threat Report de CrowdStrike, l’activité des adversaires équipés d’IA a bondi de 89 % en un an.
La vitesse change la donne pour chaque CERT. Le temps de percée moyen des cybercriminels, entre l’accès initial et le premier mouvement latéral, est tombé à 29 minutes, contre 48 un an plus tôt. Le record observé descend à 27 secondes.
À l’autre bout du spectre, certains intrus jouent la discrétion. Selon le rapport M-Trends de Mandiant, le temps de présence médian d’un attaquant avant détection est remonté à 14 jours, contre 11 auparavant. Une porte dérobée bien cachée suffit à prolonger le séjour, et le CERT doit alors remonter loin dans les journaux.

Administrations françaises en première ligne
Les motivations des attaquants, elles, se diversifient. Toujours selon l’ENISA, 57 % des incidents visant l’UE relèvent d’une motivation idéologique, et près de 30 % poursuivent un but financier. L’administration publique concentre 31,8 % des attaques, ce qui en fait le secteur le plus ciblé.
La France illustre crûment cette tendance. La Direction générale des finances publiques a détecté 7 810 cyberattaques entre janvier et fin août, soit plus que les 6 972 recensées sur toute l’année précédente.
Selon des sénateurs, la hausse atteignait déjà 170 % en deux ans avant cette flambée. L’été a ensuite vu fuiter des données concernant 678 000 usagers, et c’est le CERT-FR de l’ANSSI qui a mené l’enquête technique.
Du CERT-FR aux CSIRT régionaux : un écosystème en réseau
Les cybercriminels ignorent les frontières, alors la défense s’organise en réseau mondial. De grandes organisations servent de cercle de confiance où les CERT échangent indicateurs, alertes et retours d’expérience.
En Europe, le TF-CSIRT anime cette communauté et gère le Trusted Introducer, l’annuaire qui accrédite les équipes. Au niveau mondial, le relais passe au FIRST (Forum of Incident Response and Security Teams), qui fédère plus de 700 équipes membres dans plus de 100 pays. Sa conférence annuelle rassemble les CERT du monde entier autour des menaces émergentes.
L’ENISA, l’agence de l’Union européenne pour la cybersécurité, recense de son côté plus de 750 équipes sur la carte interactive de son inventaire européen.
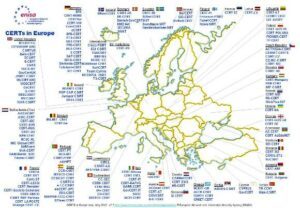
Sur le territoire français, le maillage est dense et mature. Le CERT-FR, piloté par l’ANSSI, fait figure de référence. Il protège en priorité les administrations, les opérateurs d’importance vitale et les infrastructures critiques.
Les acteurs historiques de l’industrie maintiennent aussi leurs propres structures, à l’image du Cert-IST, centre d’alerte mutualisé créé en 1999 pour les entreprises. Les grands groupes comme BNP Paribas, La Poste ou Orange disposent tous de leur propre CERT.
En région, le plan France Relance a fait naître des CSIRT territoriaux pour épauler PME, collectivités et associations. Toutes les régions métropolitaines en sont aujourd’hui dotées. Ces CERT de proximité s’appuient sur l’association InterCERT France, qui fédère plus de 120 équipes CERT et CSIRT dans le pays.

L’annuaire des CERT français a beaucoup bougé au fil des ans. Certains ont changé de nom, d’autres ont fusionné dans des groupes plus vastes.
Côté public, le CERTA n’existe plus sous ce nom. Il a pris l’appellation CERT-FR en 2014, au sein de l’ANSSI. Le CERT-RENATER veille toujours sur la communauté de l’enseignement supérieur et de la recherche.
Côté conseil, le CERT-Solucom a laissé place au CERT-Wavestone quand Solucom a adopté le nom de Wavestone. Le CERT-LEXSI a rejoint Orange Cyberdefense après le rachat de Lexsi en 2016. Le CERT-DEVOTEAM, le CERT-Intrinsec et le CERT-XMCO fonctionnent toujours comme CERT commerciaux.
Dans l’industrie, le Cert-IST demeure affilié au TF-CSIRT et au FIRST. Côté entreprises, le CERT-Societe Generale conserve son accréditation Trusted Introducer, et le CERT La Poste protège les systèmes du Groupe La Poste.

Le CERT-FR en première ligne face à la vague d’attaques contre l’État
L’actualité récente montre ce qu’un CERT national fait quand la crise s’installe. Après un été de fuites de données en cascade dans les services publics, le Premier ministre a sollicité l’ANSSI le 1er septembre 2026. Il lui a demandé une capacité renforcée de réaction et d’assistance aux ministères.
Baptisée REACTIV, cette opération de cyberdéfense réoriente les efforts du CERT-FR vers deux priorités. La première consiste à traiter les comptes utilisateurs compromis. La seconde, à analyser les violations de données.
L’agence peut aussi imposer aux ministères des mesures d’urgence dans des délais contraints. Toute communication technique de crise liée à cette menace passe, elle, par l’ANSSI.
Un premier bilan sans fard
Le premier point de situation du CERT-FR, publié fin septembre, recense 99 violations de données signalées depuis le 1er août, dont 67 confirmées. La veille, l’ANSSI rendait public son rapport d’incident sur la DGFiP.
Le diagnostic surprend par sa banalité. L’attaque n’avait rien de sophistiqué, mais aucune authentification multifacteur ne protégeait certains portails d’accès des agents. C’est là que le CERT fait la différence. Il transforme une crise en liste de correctifs.
Des alertes qui tombent chaque semaine
En parallèle, le CERT-FR enchaîne les alertes. Il a signalé de nombreuses compromissions de serveurs Metabase vulnérables à une injection SQL. Quelques semaines plus tard, une autre alerte visait les contrôleurs à distance d’installations de réfrigération dans la grande distribution.
Le CERT-FR documente aussi la menace étatique. Il a publié un rapport sur le ciblage d’entités françaises par le mode opératoire Turla. Nous détaillons ce contexte dans notre analyse de l’attribution à Turla et de la cyberstratégie européenne.
NIS2 : la pression réglementaire monte, la loi française patine
La directive européenne NIS2 change la donne pour les CERT. Elle impose des standards de sécurité à des milliers d’entités dites essentielles ou importantes, soit environ 15 000 organisations en France.
Pour les analystes CSIRT, l’impact direct concerne les délais de notification en cas de crise. Une victime d’incident important devra alerter son CERT national sous 24 heures, compléter par une notification sous 72 heures, puis remettre un rapport final sous un mois.
Encore faut-il que la loi existe. Le Sénat a adopté le projet de loi Résilience, censé transposer NIS2, dès le 12 mars 2025. Mais le 6 octobre 2026, l’Assemblée nationale l’a retiré de son ordre du jour, sans nouvelle date.
Entre-temps, la Commission européenne a saisi la Cour de justice de l’UE contre la France, le 8 juillet 2026. Cette attente n’immobilise pas pour autant les CERT. Ils industrialisent déjà la qualification des menaces et s’arment d’outils EDR pour respecter les délais.
La directive pousse aussi un partage d’informations transfrontalier systématisé entre CERT européens. L’objectif est qu’une attaque subie dans un pays serve à protéger ses voisins en temps réel.
Cyber Resilience Act : le CERT national devient guichet obligatoire des failles
Un autre texte européen, lui, s’applique déjà. Depuis le 11 septembre 2026, le Cyber Resilience Act oblige les fabricants de produits numériques à signaler les vulnérabilités activement exploitées et les incidents graves.
Le signalement passe par une plateforme unique gérée par l’ENISA. Il atterrit chez le CERT national désigné comme coordinateur, celui de l’État où le fabricant a son établissement principal. En France, c’est le CERT-FR qui joue ce rôle et relaie l’information aux CERT des autres pays où le produit est vendu.
Le calendrier imposé aux fabricants se déroule en quatre jalons :
| Étape | Délai | Ce que le CERT reçoit |
|---|---|---|
| Alerte précoce | 24 heures | Le signal d’une faille exploitée ou d’un incident grave, avec suspicion éventuelle d’acte malveillant |
| Notification | 72 heures | Une première évaluation : produit concerné, nature de l’exploitation, mesures correctives |
| Rapport final (faille) | 14 jours après le correctif | La description de la faille, sa gravité et l’acteur malveillant s’il est connu |
| Rapport final (incident) | 1 mois après la notification | L’analyse détaillée de l’incident, sa cause et les mesures d’atténuation |
Seules les failles déjà exploitées remontent ainsi au CERT. Une vulnérabilité corrigée avant toute attaque suit le circuit habituel des correctifs, et l’obligation ne s’applique pas rétroactivement. Les autres exigences du règlement, marquage CE compris, entreront en vigueur en décembre 2027.
IA et automatisation : l’arsenal du CERT moderne
Face à l’automatisation massive des assauts, les investigations purement manuelles ne suffisent plus au CERT. L’intégration de l’intelligence artificielle générative agit comme un multiplicateur de force pour les analystes.
Les algorithmes avalent des téraoctets de journaux de connexion pour repérer les signaux faibles et réduire le temps de détection. Ce triage intelligent libère les experts du CERT pour l’ingénierie inverse et la stratégie de confinement.
Prudence toutefois. Le CERT-FR a lui-même alerté sur les risques des agents d’IA autonomes installés sur les postes de travail. Et les attaquants manient la même technologie, à commencer par un phishing dopé à l’IA qui cible les failles humaines.
Pour orchestrer cette vélocité, les CERT s’appuient sur une pile technologique souvent open source. La plateforme TheHive fait office de chef d’orchestre pour gérer les dossiers d’incidents.
Elle se couple au moteur Cortex, qui passe les fichiers suspects au crible de centaines d’analyseurs. En parallèle, l’outil MISP sert de mémoire collective pour partager les indicateurs de compromission, tandis qu’OpenCTI structure la connaissance sur les groupes d’attaquants.
Ces outils sont de plus en plus pilotés par des systèmes SOAR de nouvelle génération, capables de lancer des scénarios de blocage sans intervention humaine. Le CERT conserve pourtant la décision finale sur tout ce qui engage l’activité de l’entreprise.
FAQ : tout savoir sur le CERT

Quelle différence entre CERT et CSIRT ?
Aucune sur le fond. CERT est le nom historique, déposé par l’université Carnegie Mellon, et CSIRT l’appellation générique. Les deux désignent l’équipe qui gère les incidents de sécurité informatique.
Quelles missions pour un consultant CSIRT ?
Un consultant CSIRT analyse les menaces, mène l’investigation après une attaque et élabore des procédures de réponse adaptées. Il travaille souvent au sein d’un CERT commercial.
Quels types de CSIRT ?
On distingue les CERT internes, commerciaux, sectoriels et nationaux ou territoriaux, selon leur sphère d’intervention.
Pourquoi SOC et CSIRT complémentaires ?
Le SOC surveille en continu, tandis que le CSIRT, ou CERT, intervient après confirmation pour contenir et restaurer.
Que change NIS2 pour les CSIRT ?
NIS2 impose une notification en trois étapes : alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois. En France, la loi de transposition attend encore son vote à l’Assemblée nationale.
Quels outils pour les CSIRT ?
Un CERT moderne s’appuie sur une pile souvent open source. TheHive orchestre les dossiers, Cortex analyse les fichiers, MISP partage les indicateurs, OpenCTI structure la connaissance sur les groupes d’attaquants.
Qui contacter en cas de cyberattaque ?
Les administrations et opérateurs critiques s’adressent au CERT-FR. Les PME, collectivités et associations peuvent solliciter le CSIRT de leur région, et les particuliers se tournent vers cybermalveillance.gouv.fr.