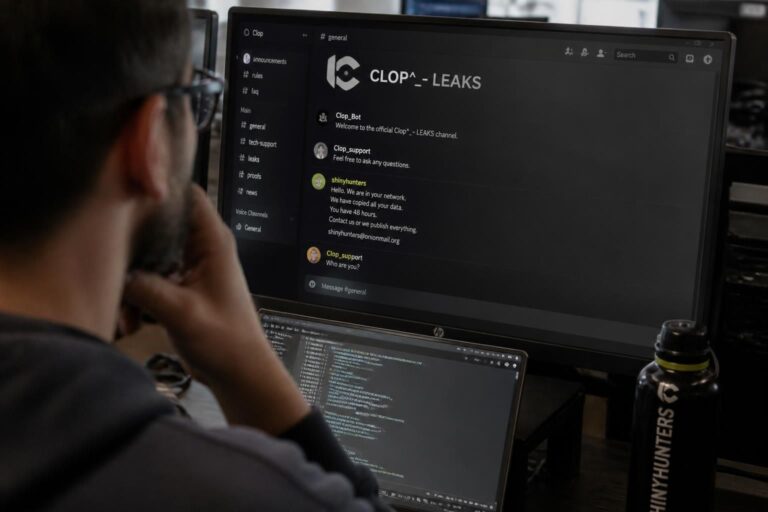
Un malware Python redoutable menace les fichiers et les réseaux. Ce logiciel malveillant, capable d’exploiter des failles, propage le ransomware RansomHub en quelques minutes.
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Sécuriser mes appareils avec BitdefenderLe malware Python a été détecté en décembre 2023 et continue d’être actif. Ce logiciel malveillant, conçu pour exploiter des failles réseau, se propage rapidement et cible les systèmes vulnérables. De même, les campagnes SocGholish, ciblant des plugins obsolètes, ont également connu une recrudescence en 2024.
SocGholish à l’origine du malware Python
Le malware Python, déployé après une infection initiale, donne aux attaquants un accès persistant aux systèmes compromis. Selon GuidePoint Security, SocGholish est souvent à l’origine de cet accès. Il s’agit d’un autre logiciel malveillant déguisé en une mise à jour de navigateur.
Ce stratagème exploite des sites Web compromis et des techniques de référencement malveillant pour piéger les victimes. Une fois exécuté, SocGholish télécharge des charges utiles secondaires pour infiltrer davantage le réseau.
Le malware Python agit comme un proxy inversé connecté à une adresse IP codée, créant un tunnel basé sur le protocole SOCKS5. Cette méthode facilite le mouvement latéral dans le réseau infecté et la propagation de RansomHub. Ce ransomware destructeur chiffre les données et exige une rançon pour leur restitution.
Une propagation rapide
Les campagnes SocGholish ciblent généralement des plateformes populaires comme WordPress. En 2024, des hackers ont ciblé des versions obsolètes de plugins SEO, comme Yoast et Rank Math PRO. Lors d’un incident récent, il a suffi de 20 minutes pour installer une porte dérobée Python.
Les attaquants utilisent ensuite des sessions RDP pour infecter d’autres machines du réseau. Le malware Python, conçu avec un code bien structuré, contourne efficacement les détections. Des noms de variables descriptifs, une gestion des erreurs robuste et des messages de débogage détaillés témoignent de son niveau de sophistication.
Une armada d’outils pour des attaques ciblées
Le malware Python n’est qu’une pièce du puzzle. Les attaquants utilisent une gamme d’outils pour maximiser leur impact. Parmi la liste, EDRSilencer et Backstab neutralisent les systèmes de détection. D’autres, comme LaZagne, récupèrent des identifiants, tandis que MailBruter force l’accès aux comptes e-mail.
Les cybercriminels visent même les buckets Amazon S3, exploitant des clés AWS compromises. Ces assauts utilisent le chiffrement côté serveur pour rendre les données irrécupérables sans la coopération des attaquants. Halcyon a signalé que des fichiers étaient programmés pour être supprimés sous 7 jours, augmentant la pression sur les victimes.
Phishing et manipulation psychologique
Les attaques de ransomware s’accompagnent souvent de campagnes de phishing. SlashNext a observé une augmentation des stratégies de bombardement d’e-mails, avec plus de 1 100 messages envoyés aux victimes en peu de temps. Ces messages incluent des notifications de paiements ou des newsletters légitimes pour submerger les utilisateurs.

Les attaquants complètent leur stratégie avec des appels téléphoniques ou des messages sur Microsoft Teams. Prétendant être des agents du support technique, ils manipulent les victimes pour les convaincre d’installer des logiciels d’accès à distance comme TeamViewer, facilitant ainsi une intrusion plus profonde dans les systèmes.