


L’ARP demeure incontournable sur les réseaux IPv4, même en 2026. Pourtant, les administrateurs système font face à un défi concret : configurer, optimiser et dépanner ce protocole sans se laisser surprendre par ses failles historiques. La documentation abonde sur sa théorie, mais le terrain révèle bien des pièges insoupçonnés.
Cet article se concentre sur la gestion opérationnelle des caches, les commandes indispensables, les timers d’expiration et les réglages fins du DAI. Une approche résolument pratique au quotidien pour les équipes techniques en charge des infrastructures françaises.
En bref : ARP gère les correspondances IP/MAC – sa maîtrise passe par trois commandes clés.
- Commandes : arp -a (Windows) / ip neigh (Linux) pour lire le cache, arp -s pour les entrées statiques, arp -d * ou ip neigh flush all pour purger les tables – arp-scan cartographie tout le réseau.
- Sécurité : le Dynamic ARP Inspection (DAI) filtre les ports non approuvés via DHCP Snooping – limitez le taux de requêtes et surveillez les logs pour détecter les empoisonnements.
- Timers : les entrées dynamiques restent 15-45s (Windows) ou 30s randomisé (Linux) ; purge du cache en cas de conflit d’IP – l’arrivée du modèle YANG promet une gestion unifiée multi-fournisseurs.
Rappels techniques essentiels sur le cache ARP
Avant de plonger dans les réglages, il convient de poser quelques bases opérationnelles. Chaque station conserve une table temporaire. Cette mémoire associe les adresses IP aux adresses MAC. Sous Windows, une entrée nouvellement créée bascule dans l’état Reachable. Elle y demeure entre 15 et 45 secondes, délai calculé aléatoirement à partir d’une base de 30 secondes. La durée totale de vie dans le cache avoisine les 120 secondes. Sous Linux, les comportements diffèrent légèrement, avec des paramètres ajustables via le noyau.
Le mécanisme de résolution se déclenche à chaque nouvelle communication. La requête broadcast interroge tout le segment. La réponse unicast désigne précisément le détenteur de l’IP. Cette dynamique fluide rend le réseau résilient, mais expose aussi aux manipulations malveillantes. La connaissance fine de ces timers devient la première arme de l’administrateur pour diagnostiquer des latences ou des conflits.
Gestion avancée du cache ARP : commandes et persistance
Lecture et interprétation des tables
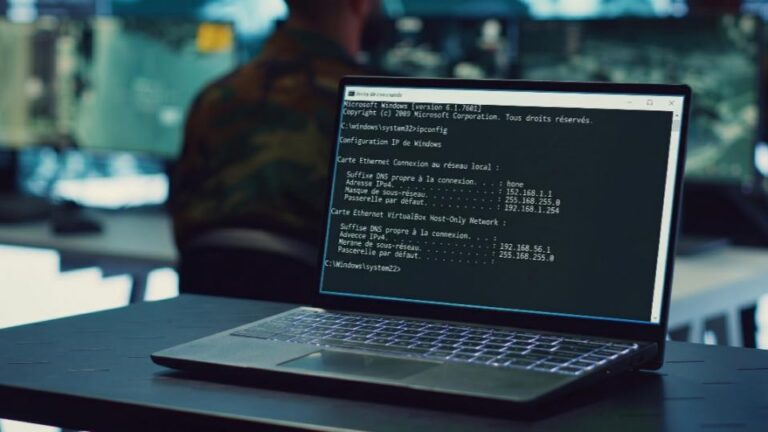
L’affichage du cache révèle l’état des correspondances en cours. Sous Windows, la commande arp -a liste toutes les entrées, dynamiques et statiques. Sous Linux, ip neigh show propose une vision similaire, avec des indicateurs d’état (REACHABLE, STALE, DELAY, PROBE). Ces états renseignent sur la fraîcheur de l’information. Une entrée marquée STALE doit être rafraîchie avant toute nouvelle transmission. L’administrateur averti consulte régulièrement ces listes pour traquer des doublons d’IP ou des adresses MAC inconnues.
La comparaison des tables entre différents équipements d’un même VLAN permet de repérer des incohérences. Un serveur qui voit une MAC différente pour la passerelle par rapport à ses voisins signale une anomalie. Cette inspection manuelle reste complémentaire des outils de supervision automatisée.
Ajout et suppression des entrées

Les opérations d’écriture sur le cache obéissent à des règles strictes. La commande arp -s <IP> <MAC> sous Windows ajoute une entrée statique. Mais attention : cette entrée disparaît au redémarrage. Pour une persistance définitive, l’administrateur doit passer par le registre système ou utiliser un script de démarrage. Sous Linux, arp -i <interface> -s <IP> <MAC> fait l’affaire, avec une persistance possible via le fichier /etc/ethers associé à la commande arp -f au boot.
La suppression des entrées corrompues agit comme une remise à zéro. arp -d * vide entièrement le cache sous Windows. Sous Linux, ip neigh flush all exécute la même purge. Cette manipulation s’avère salvatrice après un changement de matériel réseau ou une modification de VLAN. Elle force le système à réapprendre les correspondances, éliminant d’éventuelles résolutions erronées.
L’outil arp-scan pour la cartographie réseau
Au-delà des commandes natives, l’utilitaire arp-scan se révèle redoutable pour une découverte exhaustive du segment. Il émet des requêtes ARP sur toute la plage d’adresses et collecte les réponses. La sortie restitue l’ensemble des équipements actifs avec leurs adresses IP, MAC et parfois le constructeur associé.
Cet outil s’avère précieux lors d’un audit d’inventaire. Il détecte les appareils non autorisés branchés sur le réseau. Il facilite également le repérage des conflits d’adresses IP avant qu’ils ne provoquent des interruptions de service. Les administrateurs l’intègrent souvent dans des scripts de surveillance hebdomadaire.
Configuration pratique du Dynamic ARP Inspection (DAI)
Principes de fonctionnement
Le DAI agit comme un filtre sur les commutateurs. Il valide chaque paquet ARP reçu sur un port non approuvé. La validation s’appuie sur la base de données DHCP Snooping, qui enregistre les attributions IP/MAC légitimes. Toute réponse ou requête qui ne correspond pas à cette référence est écartée.
La configuration du DAI s’articule autour des notions de ports trusted et untrusted. Les ports en amont, connectés aux serveurs DHCP et aux routeurs principaux, reçoivent le statut trusted. Ils transmettent les paquets ARP sans inspection, car on leur fait confiance. Les autres ports, ceux des postes utilisateurs et des serveurs applicatifs, portent le statut untrusted. Ils subissent le contrôle systématique.
Paramétrage sur les commutateurs Cisco
La mise en œuvre sur un équipement Cisco IOS suit une logique précise. Il faut d’abord activer le DHCP Snooping sur les VLANs concernés. La commande ip dhcp snooping vlan 10 amorce cette étape. On désigne ensuite les ports amont : interface GigabitEthernet0/1 suivi de ip dhcp snooping trust. Enfin, la commande ip arp inspection vlan 10 active le DAI sur le VLAN cible.
Un paramétrage supplémentaire protège contre les inondations. ip arp inspection limit rate 15 sur les ports utilisateurs limite le nombre de requêtes ARP par seconde. Cette précaution empêche un poste compromis de submerger le réseau de fausses annonces. Les logs du commutateur, consultables via show ip arp inspection log, retracent les paquets rejetés. Une lecture régulière de ces logs renseigne sur les tentatives d’attaque avortées.
Bonnes pratiques pour les environnements français
Dans les infrastructures hexagonales, la diversité des équipements impose une vigilance particulière. Les mélanges de matériels Cisco, Huawei et Arista coexistent fréquemment. La syntaxe des commandes varie, mais les principes restent identiques. L’homogénéisation des configurations, par le biais de templates Ansible, simplifie le déploiement sur plusieurs centaines de ports.
L’administration française privilégie une approche progressive. On active d’abord le DAI en mode validation sur un VLAN test. On observe le comportement des applications métier. Les faux positifs, fréquemment liés à des serveurs utilisant des adresses IP fixes non déclarées au DHCP, nécessitent un ajustement des exceptions. Une fois la phase de rodage achevée, le déploiement s’étend à l’ensemble des segments critiques.
Dépannage et analyse des incidents ARP
Détection des conflits d’adresses IP
Un conflit d’IP survient lorsque deux équipements revendiquent la même adresse. Le symptôme se manifeste par des pertes de paquets intermittentes ou des déconnexions aléatoires. L’observation du cache ARP sur plusieurs machines révèle souvent des incohérences. La commande arp -a affiche des entrées distinctes pour une même IP selon le poste interrogé.
L’outil arp-scan excelle dans ce diagnostic. Il interroge simultanément toute la plage et signale les réponses multiples pour une adresse unique. La résolution consiste à localiser les deux périphériques en cause, souvent un serveur mal configuré ou un équipement IoT aux paramètres par défaut.
Surveillance des inondations ARP (ARP flooding)

Un trafic anormal de requêtes broadcast épuise les ressources du réseau. Les commutateurs voient leur table de pontage saturée. Les performances chutent brutalement. Cette situation résulte parfois d’une boucle réseau, mais peut aussi provenir d’un logiciel malveillant en phase de reconnaissance.
La surveillance active des compteurs sur les commutateurs détecte ce phénomène. La commande show ip arp inspection statistics sous Cisco présente le nombre de paquets ARP traités par port. Une valeur anormalement élevée sur un port utilisateur déclenche une alerte. L’administrateur peut alors isoler le port incriminé et analyser la machine qui en est à l’origine.
Nettoyage forcé du cache et résolution rapide
Face à un incident avéré, une purge manuelle des caches sur les équipements clés (passerelles, serveurs DNS, contrôleurs) stoppe net la propagation d’une table corrompue. La séquence ip neigh flush all sur Linux, suivie d’un bref délai de reconstitution, rétablit la situation. Sous Windows, netsh interface ip delete arpcache remplit le même office sans nécessiter de redémarrage.
Cette opération, bien que radicale, constitue une solution de premier secours. Elle précède les investigations approfondies sur la cause racine. Elle permet de rétablir le service en quelques secondes, le temps de déployer les contre-mesures définitives.
Évolutions notables pour les administrateurs en 2026
Le modèle YANG pour une gestion standardisée
Le monde de l’automatisation s’empare d’ARP. Un modèle de données YANG, en cours de standardisation à l’IETF, décrit la configuration d’ARP dans un format unifié. Le brouillon draft-ietf-intarea-arp-yang-model-00 a été publié le 16 octobre 2025. Sa validité expire le 19 avril 2026, ce qui laisse entrevoir une adoption prochaine. Ce langage structuré permettra aux outils de type Netconf ou RESTCONF de piloter les paramètres ARP sans se soucier des différences entre constructeurs.
Pour un administrateur français, cette avancée simplifie la gestion des parcs multi-fournisseurs. Les playbooks Ansible pourront ajuster les timers et les entrées statiques de manière homogène. La complexité des infrastructures hybrides, mêlant des équipements locaux et des ressources cloud, s’en trouvera réduite.
Coexistence IPv4/IPv6 et impact sur les commandes
L’adoption massive d’IPv6 en France, où les taux dépassent 70 % sur certains réseaux, ne signe pas la fin d’ARP pour autant. L’administrateur gère désormais deux protocoles de résolution. La commande ip neigh sous Linux remplace arp pour les deux familles d’adresses. Cette unification facilite le travail sur les doubles piles.
La vigilance porte sur les interactions entre les deux protocoles. Des mécanismes de transition, comme les tunnels 6to4, peuvent générer des requêtes ARP inattendues sur l’infrastructure IPv4 sous-jacente. La connaissance des timers et des procédures de purge, détaillées plus haut, demeure la clé pour maintenir la stabilité des environnements mixtes.
La maîtrise d’ARP ne se limite pas à une compréhension théorique. Elle exige une pratique régulière des commandes, une lecture attentive des logs et une configuration rigoureuse du DAI. Les administrateurs système qui intègrent ces réflexes dans leur quotidien réduisent considérablement leur surface d’exposition.
Les évolutions de 2026, du modèle YANG aux nouvelles pratiques de durcissement, renforcent la nécessité d’une veille technique constante. La manipulation du cache, la gestion des timers et la surveillance des flux demeurent des compétences fondamentales pour toute équipe en charge d’un parc informatique, en France comme ailleurs.
FAQ

Comment rendre une entrée ARP persistante après un redémarrage du système ?
Sous Windows, l’ajout via arp -s ne survit pas au reboot. Une solution consiste à créer une tâche planifiée qui exécute la commande au démarrage. Sous Linux, le fichier /etc/ethers associé au service système arp-ethers.service garantit une persistance native. Ce service, présent dans les distributions récentes, charge les correspondances statiques au démarrage de la machine.
Quelle est la durée de vie par défaut d’une entrée ARP dynamique ?
Elle varie selon les systèmes. Windows applique un délai Reachable Time aléatoire entre 15 et 45 secondes. Une entrée inutilisée pendant cette fenêtre bascule à l’état Stale. Sous Linux, le paramètre base_reachable_time_ms détermine cette même fenêtre, avec une valeur par défaut de 30 000 ms (soit 15 à 45 secondes après randomisation). En revanche, gc_stale_time (60 secondes par défaut) contrôle la durée pendant laquelle une entrée demeure à l’état Stale avant d’être éligible à la suppression. Il ne s’agit donc pas du timeout de l’état Reachable.
Existe-t-il un moyen de détecter un empoisonnement ARP avec les outils système intégrés ?
Sans outil tiers, la méthode consiste à comparer la table ARP d’un poste sain avec celle d’un poste suspect. Une passerelle légitime doit afficher une MAC identique partout. Une différence signale une possible usurpation. Les commandes arp -a régulières, couplées à un script de surveillance, offrent une détection basique mais efficace.
Pourquoi les timers ARP sont-ils si courts ?
La brièveté des timers permet d’absorber les changements de topologie réseau. Un serveur qui change d’interface, un commutateur qui bascule sur un chemin de secours : ces événements nécessitent une mise à jour rapide des correspondances. Un timer long figerait les erreurs et provoquerait des interruptions prolongées.









Comment vider entièrement le cache ARP sur une machine Windows sans redémarrer ?
La commande arp -d * efface toutes les entrées dynamiques. Les entrées statiques persistent. Pour un nettoyage plus complet, netsh interface ip delete arpcache réinitialise la totalité des correspondances.