Un honeypot est un système informatique conçu pour attirer les cybercriminels en leur offrant une fausse cible, ce qui permet aux équipes de sécurité de mieux comprendre leurs méthodes d’attaque. En simulant une machine ou un service vulnérable, ce leurre détourne l’attention des hackers et facilite la détection des menaces.
Imaginez une PME qui subit régulièrement des tentatives d’intrusion. Installer un honeypot, c’est placer un piège numérique qui attire ces intrusions, sans compromettre les véritables données sensibles de l’entreprise. Ce système agit comme une fenêtre ouverte sur les tactiques employées par les attaquants, offrant aux responsables de la sécurité informatique des informations précieuses. Dans un contexte où la protection réseau demande une vigilance constante, comprendre le fonctionnement d’un honeypot devient essentiel pour anticiper les attaques.

Comprendre ce qu’est un honeypot et son fonctionnement en cybersécurité
Un honeypot est un système informatique volontairement configuré pour paraître vulnérable. Son objectif principal est d’attirer les hackers, agissant comme un leurre pour les détourner des véritables ressources de l’entreprise.
Un leurre informatique pensé pour la détection et l’analyse
Le honeypot imite un composant réel du réseau, comme un serveur web ou une base de données, mais sans contenir de données sensibles. Cette simulation est suffisamment réaliste pour inciter un attaquant à interagir avec lui.
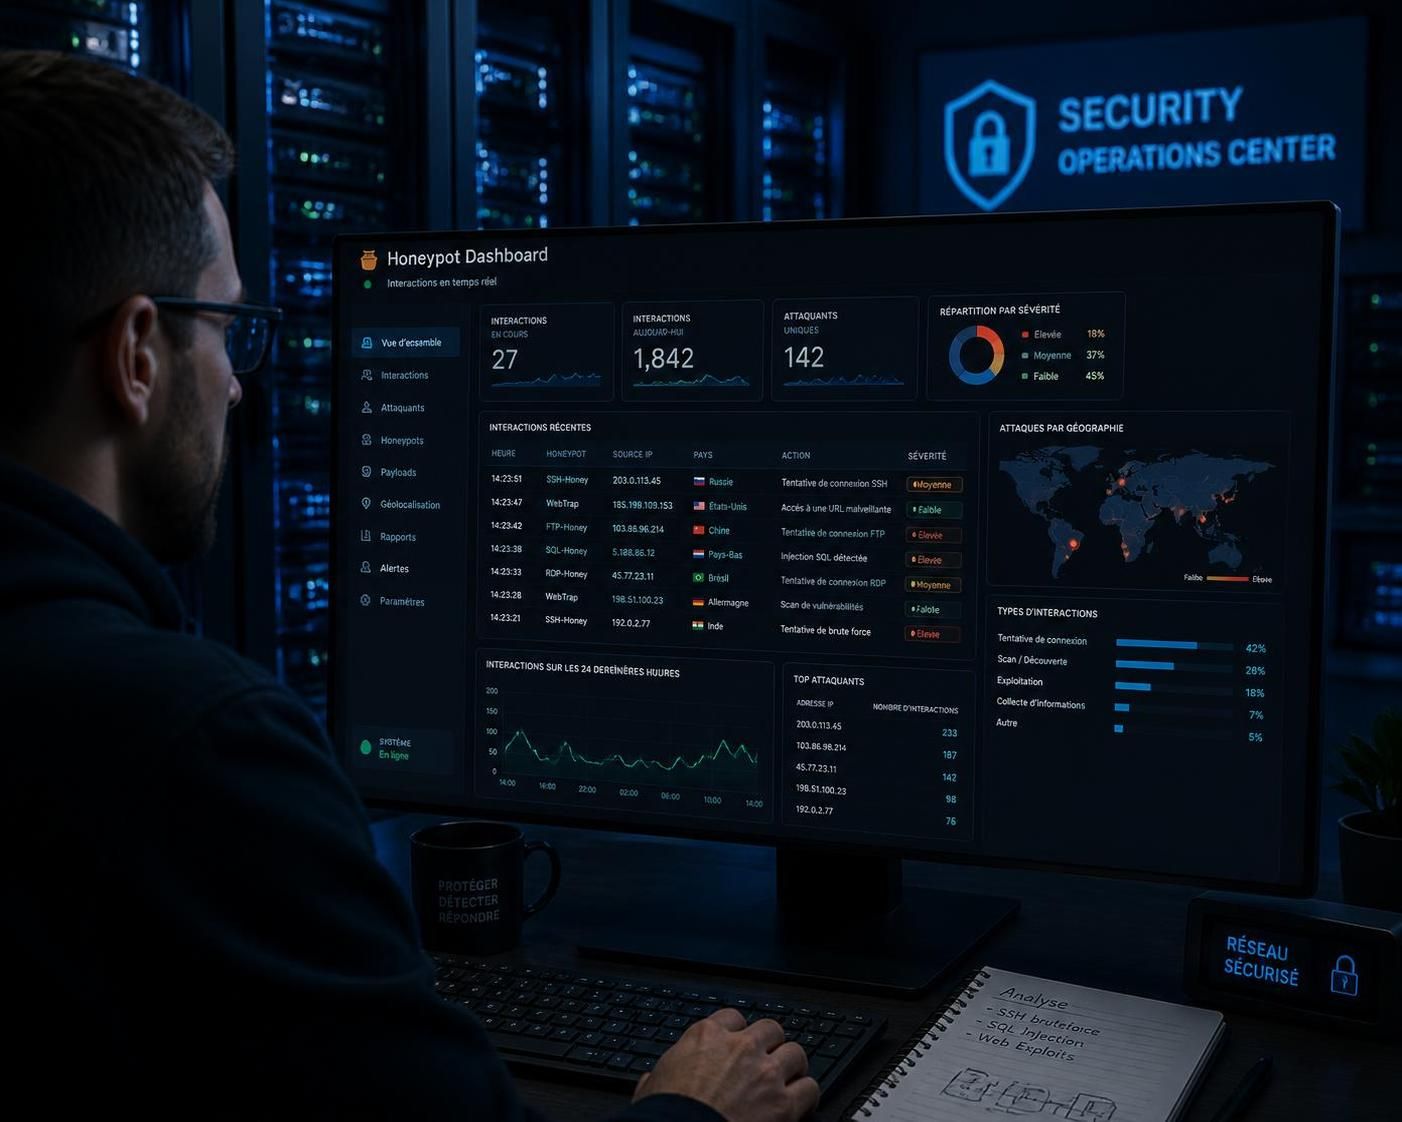
Dès que l’intrus s’attaque au système, toutes ses actions sont enregistrées : tentatives d’accès, commandes exécutées, outils utilisés, adresses IP, etc. Cela permet aux équipes de sécurité d’étudier ces comportements en toute sûreté, sans risquer les systèmes critiques.
Les différents types de honeypots : faible et forte interaction
Il existe principalement deux catégories de honeypots, en fonction du degré d’interaction qu’ils offrent :
- Les honeypots à faible interaction simulent uniquement certains services basiques, comme des ports ouverts ou des réponses limitées. Ils sont faciles à déployer, consomment peu de ressources et permettent de détecter des scans ou attaques automatisées. Un exemple courant est Honeyd, logiciel capable de reproduire plusieurs machines virtuelles.
- Les honeypots à haute interaction offrent un environnement complet dans lequel l’attaquant peut interagir librement, exécuter des commandes, voire déployer des malwares. Ils fournissent des données plus riches et précises, car ils capturent les tactiques et méthodes d’attaque en profondeur. Cependant, ils demandent une surveillance rigoureuse pour éviter que le système ne soit utilisé pour attaquer d’autres cibles.
Pourquoi un honeypot est vital pour la sécurité d’un réseau d’entreprise
Déployer un honeypot dans son infrastructure peut transformer la manière dont une entreprise surveille et protège son réseau.
Les risques réels que le honeypot aide à anticiper
Les entreprises font face à des tentatives d’intrusions multiples, souvent invisibles aux systèmes classiques. Le honeypot agit comme un détecteur précoce : il permet de repérer ces attaques avant qu’elles n’atteignent les systèmes critiques.
En observant la manière dont un hacker essaie d’exploiter une faille simulée, l’équipe IT peut anticiper et corriger les vulnérabilités réelles. Cette capacité à capturer des données d’attaque en temps réel est un atout précieux, notamment face aux menaces automatisées issues de botnets ou malwares récents.
Leur rôle stratégique dans la lutte contre les cybermenaces persistantes
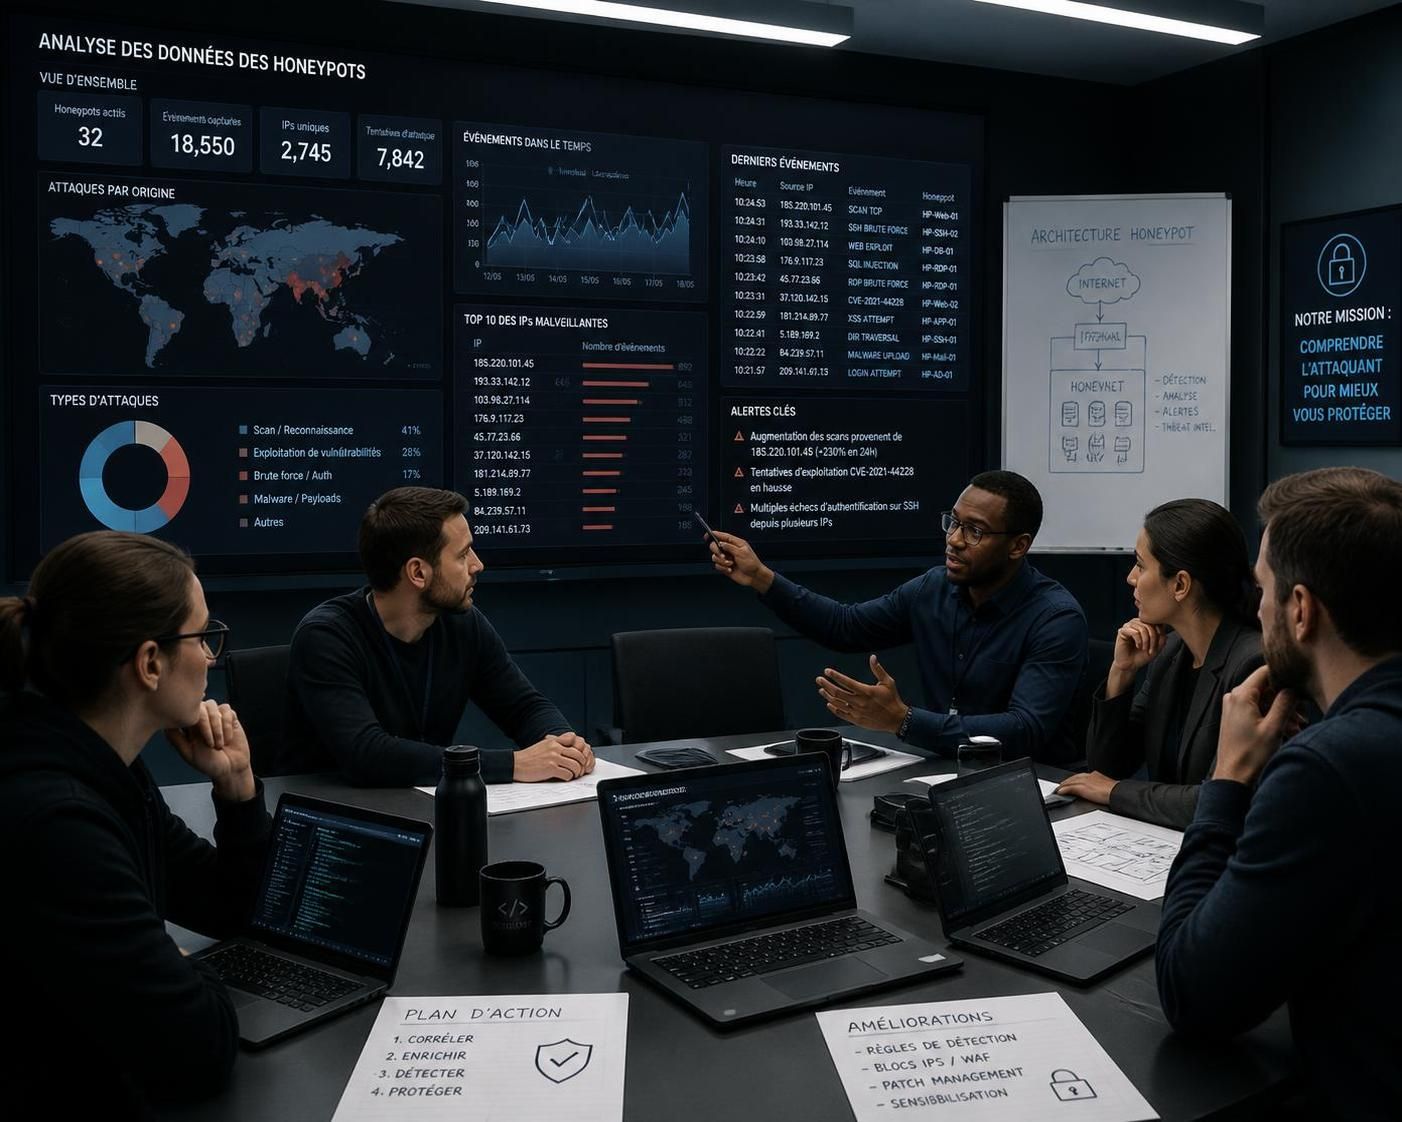
Au-delà de la simple détection, le honeypot joue un rôle dans la collecte d’informations stratégiques appelées « Threat Intelligence« . Ces données aident à comprendre les motivations, outils et méthodes des cybercriminels, ce qui permet d’ajuster la stratégie de défense.
En attirant et isolant les attaquants, le honeypot accroît aussi le temps de réaction des équipes, en leur évitant d’être submergées par des alertes anonymes – contrairement à d’autres systèmes où les faux positifs sont fréquents. Enfin, les honeypots s’intègrent dans des architectures complexes de sécurité, notamment aux côtés des pare-feu intelligents pour une protection renforcée face aux attaques réseau.
| Caractéristique | Honeypot à faible interaction | Honeypot à haute interaction | Honeynet (réseau de honeypots) |
|---|---|---|---|
| Complexité de déploiement | Faible | Élevée | Très élevée |
| Ressources nécessaires | Faibles | Élevées | Très élevées |
| Interaction accordée à l’attaquant | Limitée (simulation services) | Élevée (environnement complet) | Très élevée (plusieurs systèmes simulés) |
| Qualité des renseignements recueillis | Basique (détection de scans) | Développée (comportements détaillés) | Très riche (attaque multi-systèmes) |
| Risque de rebond | Faible | Modéré à élevé (si mal isolé) | Élevé (doit être hautement sécurisé) |
| Usage principal | Détection précoce, collecte simple | Analyse approfondie des menaces | Recherche avancée sur réseaux complexes |
La mise en place d’un honeypot ne dispense pas des autres mesures de sécurité comme les pare-feu ou les systèmes de détection d’intrusion. Toutefois, ces leurres apportent un éclairage complémentaire indispensable. Ils permettent notamment de diminuer les faux positifs, grâce au fait que toute activité sur un honeypot est suspecte par nature. Pour approfondir, découvrez comment les règles intelligentes développées pour les pare-feu réseau renforcent la sécurité dans les environnements cloud.
Qu’est-ce qui différencie un honeypot d’un système authentique ?
Un honeypot est conçu pour être attaqué, sans contenir de données sensibles, alors qu’un système authentique abrite les ressources essentielles et est protégé pour éviter toute compromission.
Peut-on se fier uniquement au honeypot pour protéger son réseau ?
Non, le honeypot complète les autres dispositifs de sécurité. Il ne remplace pas un pare-feu ni un système de détection d’intrusion, mais fournit des informations pour mieux les configurer.
Quels risques présente un honeypot mal configuré ?
S’il est mal isolé, un attaquant peut utiliser le honeypot comme point de départ pour attaquer d’autres machines du réseau. Une configuration rigoureuse et une surveillance constante sont donc indispensables.
Comment les honeypots facilitent-ils la veille cyber ?
Ils collectent des données sur les techniques d’attaque récentes, enrichissant ainsi la veille sur les menaces et permettant d’adapter rapidement les défenses.
Les hackers peuvent-ils détecter un honeypot ?
Certains attaquants très expérimentés savent identifier des honeypots par des comportements atypiques. C’est pourquoi il faut maintenir le leurre à jour et le rendre crédible.