Tracer accès sensibles est une obligation incontournable pour toute organisation manipulant des données critiques. Le RGPD impose une traçabilité précise, et le cadre NIS2 renforce ces exigences pour les entités régulées. Entre journalisation des connexions et gestion des comptes à privilèges, la méthode structure la conformité.
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Une fuite de données commence par un accès mal surveillé. Tracer accès sensibles permet de reconstituer qui a consulté quoi, à quel moment. Cette traçabilité protège l’entreprise face à un contrôle de la CNIL ou à une inspection liée aux obligations NIS2. Les données sensibles englobent les informations de santé, les données financières et les identifiants bancaires. Leur protection suppose une journalisation fiable de chaque accès.
En bref :
- Journaliser les accès protège l’entreprise contre les fuites et les sanctions.
- Le RGPD impose une traçabilité proportionnée au risque.
- Les outils de gestion des accès à privilèges réduisent les incidents liés aux comptes mal surveillés.
Pourquoi tracer accès sensibles protège l’entreprise ?
Un accès non surveillé constitue une porte ouverte pour un attaquant externe comme pour une erreur interne. La capacité à tracer accès sensibles permet d’identifier rapidement une anomalie. Elle limite aussi la durée d’exposition en cas d’incident avéré.
Les journaux d’accès enregistrent l’identité du compte, l’heure de connexion et la ressource consultée. Ces métadonnées ne révèlent pas le contenu exact des fichiers ouverts. Elles permettent toutefois de reconstituer une chronologie précise en cas d’audit.
Une entreprise qui néglige cette journalisation s’expose à des erreurs RGPD coûteuses. Le défaut de traçabilité figure parmi les manquements les plus relevés lors des contrôles. Il complique aussi toute enquête post-incident.
Le cadre juridique pour tracer les accès aux systèmes
Le texte de référence historique sur la conservation des données de connexion est le décret n°2011-219 du 25 février 2011. Il fixe une durée de douze mois pour certaines catégories de données techniques conservées par les opérateurs.
Ce cadre coexiste avec le RGPD, qui impose une logique différente. L’article 32 du règlement exige des mesures techniques adaptées au risque, dont la journalisation des accès aux données sensibles. Le droit à l’effacement prévu à l’article 17 du RGPD ne s’applique pas aux journaux de sécurité tant qu’une obligation légale de conservation court.
La CNIL publie chaque année un bilan des sanctions prononcées, consultable sur cnil.fr. Les montants précis varient d’un exercice à l’autre et méritent une vérification directe avant toute citation chiffrée. Une entreprise sanctionnée pour défaut de traçabilité voit en général son manquement aggravé si aucun journal d’accès n’existait.
Comptes à privilèges : la cible prioritaire à surveiller
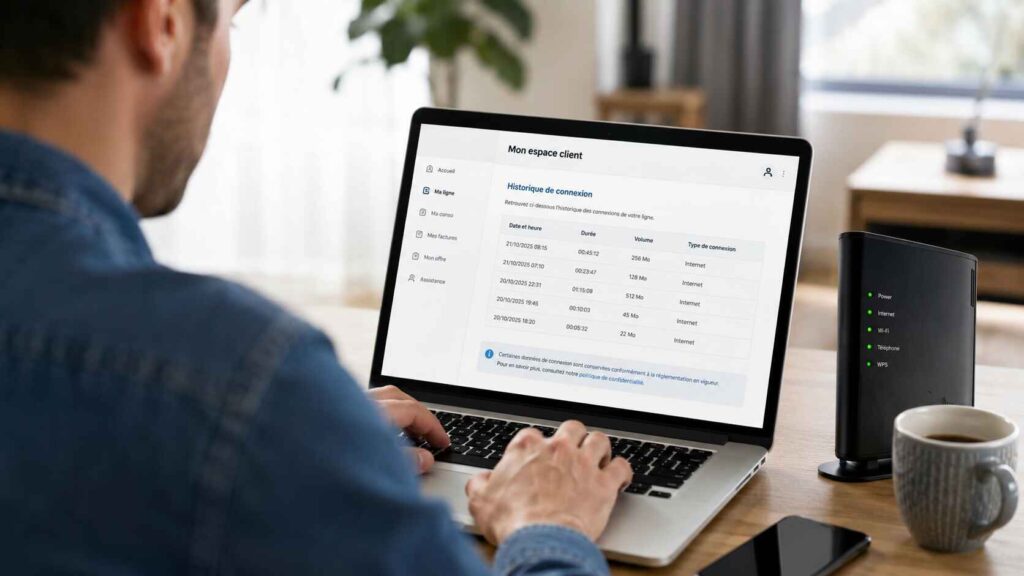
Les comptes à privilèges concentrent un risque disproportionné par rapport à leur nombre. Un administrateur système accède à l’ensemble du réseau. Sa compromission ouvre un accès total à l’attaquant.
La gestion des accès à privilèges repose sur trois piliers concrets. L’authentification renforcée limite les usurpations. La rotation automatique des mots de passe réduit la fenêtre d’exploitation. L’enregistrement de session capture chaque action menée.
Ces comptes doivent faire l’objet d’une revue périodique. Un compte administrateur créé pour un projet ponctuel et jamais désactivé est une faille active. Les audits trimestriels détectent ces oublis avant qu’un attaquant ne les exploite.
NIS2 et traçabilité renforcée des accès critiques
Le cadre obligations NIS2 élargit le périmètre des entités concernées par la traçabilité. Les secteurs énergie, santé et transport figurent parmi les plus exposés aux contrôles.
NIS2 impose une notification d’incident sous 24 heures pour les cas significatifs. Cette réactivité suppose des journaux déjà disponibles au moment de l’alerte. Une entreprise incapable de produire ses logs retarde mécaniquement sa déclaration.
La directive responsabilise aussi la chaîne de sous-traitance. Un accès prestataire mal encadré expose l’entité principale, même si l’incident provient d’un tiers. Les contrats doivent préciser les exigences de journalisation imposées au fournisseur.
Méthodes concrètes pour sécuriser et journaliser les connexions
Un serveur mal configuré laisse des traces incomplètes. Sécuriser un serveur passe par l’activation systématique des journaux d’authentification. Chaque tentative, réussie ou échouée, doit être consultable pendant plusieurs mois.
Les opérateurs Orange et Bouygues Telecom appliquent des règles de conservation distinctes de celles d’une entreprise sur son propre réseau. Une entité professionnelle ne peut pas s’appuyer sur ces obligations télécom pour sa conformité interne. Elle doit déployer ses propres outils de journalisation.
Le chiffrement du trafic complète la journalisation sans la remplacer. Il protège les données en transit pendant que les logs documentent qui y accède. Les deux mécanismes répondent à des risques différents.
Protéger les stockages amovibles et les supports mobiles
Une clé USB non chiffrée contourne tous les contrôles d’accès réseau. Sécuriser les stockages amovibles figure donc parmi les mesures oubliées. Un employé qui copie des données sensibles sur un support externe échappe à la journalisation centrale.
Les solutions de chiffrement matériel imposent un mot de passe avant tout accès au support. Certaines entreprises bloquent purement les ports USB sur les postes manipulant des données critiques. Cette restriction technique réduit considérablement la surface de fuite.
Encadrer les accès prestataires et sous-traitants
Un accès prestataire temporaire est actif bien après la fin de la mission. Cette négligence constitue une faille classique, documentée dans de nombreux incidents.
Chaque compte externe doit porter une date d’expiration automatique. Les permissions accordées se limitent strictement au périmètre de la mission. Un prestataire chargé de la maintenance d’une imprimante n’a aucune raison d’accéder à la base clients.
La journalisation des accès prestataires suit les mêmes règles que celles des employés internes. Elle permet d’identifier précisément la source d’un incident impliquant un tiers.
Construire une politique de sécurité pour tracer les accès
Une politique de sécurité formalisée fixe les règles de journalisation pour toute l’organisation. Elle précise qui accède à quoi, pendant combien de temps les logs sont conservés et qui les consulte.
Ce document distingue les niveaux de sensibilité des données. Un fichier RH ne suit pas les mêmes règles qu’un document marketing. Cette granularité évite une surveillance excessive sur des données peu critiques.
La politique prévoit aussi des revues d’accès régulières. Un compte inutilisé depuis six mois doit être désactivé automatiquement. Cette discipline réduit la surface d’attaque exploitable par un tiers malveillant.
Combien coûte une solution de traçabilité des accès ?
Les outils de journalisation varient fortement selon la taille de l’organisation. Une solution de gestion des accès à privilèges pour une PME démarre autour de 200 euros mensuels. Les grandes entreprises investissent souvent plusieurs milliers d’euros par an.
Un outil de corrélation de logs, appelé SIEM, représente un budget plus conséquent. Son coût dépend du volume de données traitées et du nombre de sources connectées.
| Solution | Coût moyen | Niveau de traçabilité | Public cible |
|---|---|---|---|
| Outil PAM (gestion comptes à privilèges) | 200 à 2000 €/mois | Élevé (sessions enregistrées) | PME à grande entreprise |
| SIEM (corrélation de logs) | 500 à 5000 €/mois | Élevé (vue centralisée) | Grandes organisations |
| Journalisation native serveur | Gratuit à faible coût | Partiel (logs bruts) | Toute structure |
| Chiffrement stockages amovibles | 40 à 150 € par support | Ciblé (données hors ligne) | Postes nomades |
Pour protéger ses propres appareils contre les intrusions qui compromettraient ensuite ces journaux, une solution antivirus est indispensable. Bitdefender figure parmi les logiciels les plus complets pour détecter une activité suspecte avant qu’elle n’atteigne les systèmes sensibles.