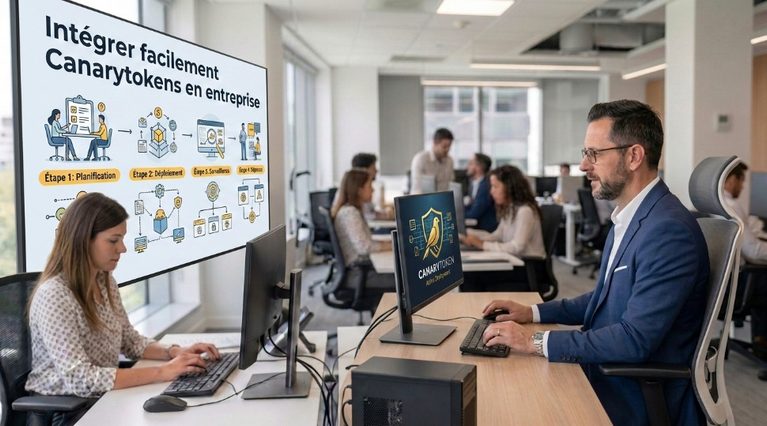
Les accès indus aux fichiers d’entreprise peuvent précéder une fuite, un arrêt d’activité ou un litige. Les Canarytokens ajoutent des leurres numériques qui signalent certains accès inattendus.
La valeur des Canarytokens dépend toutefois du bon choix des fichiers, du déploiement et du traitement des alertes. Un fichier sensible copié ou ouvert sans autorisation laisse souvent peu de traces utiles. Un jeton bien placé crée un signal exploitable, sans remplacer les contrôles classiques.
Intégrer des Canarytokens aux fichiers d’entreprise
Un Canarytoken agit comme un fil-piège numérique : son accès déclenche une alerte. Il peut prendre la forme d’un fichier, d’une URL ou d’une entrée de base de données. Placez-le là où un intrus ne devrait jamais accéder.
Choisir des fichiers leurres utiles
Un document leurre doit paraître crédible pour un utilisateur malveillant, mais rester sans donnée réelle. Un faux relevé de paie ou un dossier de sauvegarde peut convenir. Placez-le dans un espace réservé aux équipes autorisées, sans modifier leurs habitudes de travail. Un accès déclenche alors une alerte de sécurité, qui mérite une vérification rapide.
Les jetons peuvent aussi se glisser dans des documents métier, comme un fichier Word ou PDF. Dans ce cas, vérifiez le fonctionnement du jeton sur chaque format et chaque lecteur utilisé. Certains aperçus automatiques peuvent ouvrir des liens intégrés sans action humaine. Ce test évite les faux positifs qui épuisent une équipe déjà sollicitée.

Documents leurres et surveillance des accès
Les documents leurres servent à repérer un accès qui ne correspond pas au travail normal. Ils apportent une surveillance des accès plus ciblée que les seules traces système. Pour cadrer leur usage, consultez notre page sur la protection des données. Définissez d’abord qui reçoit les alertes et qui mène l’analyse.
Relier chaque alerte à une action
Une alerte peut inclure une adresse IP et l’heure de l’accès, selon le type de jeton. Ces données ne prouvent pas, à elles seules, une intrusion réussie. Un proxy, un moteur de prévisualisation ou un antivirus peut aussi activer un lien. L’équipe doit comparer l’événement aux journaux d’identité, de poste et de réseau.
Imaginez une PME qui découvre l’ouverture d’un faux dossier de paie. Le responsable vérifie d’abord l’origine réseau, puis les connexions récentes du compte concerné. Si les indices concordent, il suspend la session et préserve les journaux utiles. Cette méthode transforme un signal isolé en piste d’enquête concrète.
Déployer les Canarytokens avec Intune
Pour une flotte Windows, Intune automatise le déploiement des jetons et leur contrôle. Une détection vérifie la présence du fichier dans le dossier prévu. Une remédiation crée ou télécharge un jeton absent via l’API Canary.
Préparer les scripts et les accès API
La console fournit une usine de jetons, une clé dédiée et un identifiant de groupe. Une usine crée des jetons, sans donner les droits complets de la console. Limitez les droits de cette clé et protégez-la dans le coffre adapté. N’inscrivez jamais un secret API en clair dans un script largement accessible.
Le script de détection et le script correctif doivent viser le même dossier. Sinon, Intune peut relancer la correction à chaque cycle, sans fin utile. Ajoutez un nom d’appareil au mémo du jeton pour faciliter les recherches et le retrait ultérieur. Testez sur un petit groupe avant toute attribution à l’ensemble du parc.
Sur macOS et Linux, des scripts shell peuvent appeler l’API et déposer les fichiers. Ils peuvent vérifier les dépendances, créer le dossier et relancer une requête en cas d’échec. Adaptez les commandes au gestionnaire de paquets et aux droits locaux. Contrôlez aussi le résultat dans la console, pas seulement dans le rapport Intune.
Jetons EXE et DLL pour repérer l’exécution
Un Canarytoken EXE ou DLL peut signaler l’exécution d’un binaire leurre. Le jeton repose sur une signature liée à un certificat Canary. L’alerte survient si un utilisateur lance l’EXE ou si un programme charge la DLL. Choisissez des fichiers plausibles, mais sans rôle opérationnel sur les postes.
Tester les alertes avant la diffusion
Ne modifiez pas un outil métier pour en faire un leurre. Sélectionnez plutôt des binaires non nécessaires, puis vérifiez leur comportement dans un environnement test. Une DLL ne déclenche le signal que si un processus la charge réellement. Cette distinction évite de confondre présence du fichier et accès confirmé.
Validez aussi les politiques antivirus et les règles de contrôle applicatif. Certains outils peuvent bloquer ou isoler un binaire signé, ce qui change le résultat attendu. Consignez le nom du fichier, son emplacement et son propriétaire métier. Le suivi devient ainsi plus simple lors d’une alerte ou d’un retrait.

Prévenir les erreurs et cadrer les alertes
La prévention des fuites exige une intégration informatique sobre et documentée. Un jeton ne bloque pas une copie, un chiffrement malveillant ou une exfiltration. Il ajoute un indicateur précoce aux contrôles existants. Consultez notre guide sur la réponse aux incidents pour définir les premières mesures.
Organiser le retrait et la réponse
L’erreur fréquente consiste à déployer sans test, puis à ignorer les alertes jugées trop nombreuses. Commencez par quelques emplacements sensibles, mesurez les déclenchements légitimes, puis ajustez. Attribuez chaque alerte à une personne et fixez un délai de triage réaliste. Sans responsable identifié, le signal perd vite sa valeur.
Prévoyez aussi le départ d’un appareil ou d’un salarié. Retirez alors les jetons associés, puis supprimez leurs références dans la console. Vérifiez les règles de conservation des journaux et les droits d’accès aux alertes. Une gouvernance claire protège les données autant que le dispositif technique.
La séquence utile tient en cinq gestes : choisir les leurres, tester les ouvertures, déployer par groupe, vérifier les alertes, puis retirer les jetons inutiles. Cette discipline relie la détection à une décision opérationnelle. Les Canarytokens renforcent la cybersécurité lorsqu’ils s’inscrivent dans un processus suivi.