
L’ingénieur détection joue un rôle essentiel dans la sécurité informatique. Il identifie les menaces à travers la surveillance réseau et l’analyse comportementale. Ce professionnel opère au cœur de la cybersécurité pour réduire les risques et protéger l’entreprise.
Le métier consiste à élaborer des règles et modèles pour détecter les cybermenaces avant leur impact. La surveillance réseau et la détection d’intrusions constituent des activités clés. Il collabore étroitement avec les équipes de threat hunting, Red Team et gestion des risques. Les outils de détection automatisée et l’analyse comportementale sont au cœur de ses missions. L’ingénieur de détection doit sans cesse adapter ses méthodes face à l’évolution rapide des attaques.
Rôle clé de l’ingénieur détection dans la sécurité informatique
L’ingénieur détection assure une vigilance constante pour identifier les menaces. Cette fonction implique une collaboration avec diverses équipes de cybersécurité et une maîtrise des outils de détection performants. Pour comprendre ce métier, il faut saisir son impact sur la réponse aux incidents. La détection précoce réduit notablement le délai entre menace et réaction.
La modélisation des menaces pour une identification précise
L’ingénieur détection commence par définir les menaces spécifiques à son entreprise. L’utilisation du cadre MITRE ATT&CK facilite cette tâche en fournissant un référentiel précis des tactiques utilisées par les cybercriminels. Ce cadre aide également à différencier les menaces selon leur nature et degré de dangerosité. Par exemple, il peut identifier les attaques ciblant les accès non autorisés versus celles exploitant des vulnérabilités logicielles.
Cette modélisation exige une analyse des risques poussée et une connaissance approfondie des vecteurs d’attaque. En entreprise, l’ingénieur doit répondre à des questions concrètes comme : quelles données doivent être protégées prioritairement ? Quels types de menaces sont les plus vraisemblables selon le secteur ? La compréhension fine de ces aspects façonne les règles de détection à créer.
Surveillance réseau et détection d’intrusions
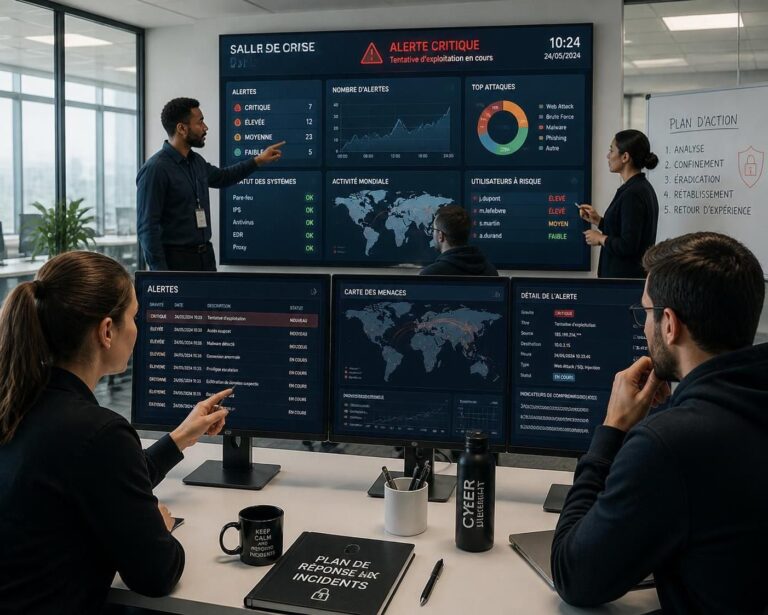
La surveillance réseau constitue l’un des piliers du travail de l’ingénieur. Elle s’appuie sur l’analyse en temps réel des flux pour repérer toute activité suspecte. Cela implique la supervision de systèmes de détection d’intrusions et d’outils spécialisés tels que les SIEM et les plateformes NDR. Ces dispositifs collectent et croisent des millions d’événements pour extraire des alertes pertinentes.
Dans un grand groupe, l’ingénieur détection peut gérer des volumes de données considérables, parfois plusieurs pétaoctets par jour. Il doit adapter la configuration des outils pour éviter les faux positifs, qui épuisent les analystes. Sa capacité à affiner les critères d’alerte s’appuie sur une analyse comportementale, qui distingue les anomalies habituelles des véritables intrusions.
Cette vidéo permet de mieux visualiser les missions associées à ce métier.
Compétences essentielles pour un ingénieur détection efficace
Le métier demande une connaissance étendue en cybersécurité et une capacité à traduire les menaces en règles exploitables. La création de contenu de détection requiert une compréhension des tactiques adverses et l’utilisation d’outils adaptés. Pour chaque menace identifiée, l’ingénieur définit les sources de données nécessaires et la logique décisionnelle. Des liens avec les équipes de threat hunting et gestion des incidents renforcent l’efficacité du dispositif.
Rédaction et ajustement des règles de détection
Dans la pratique, l’ingénieur élabore des règles qui combinent plusieurs indicateurs pour éviter les alarmes inutiles. Par exemple, une alerte peut être déclenchée si un processus inhabituel coïncide avec une connexion vers un serveur suspect. Ces règles intègrent aussi bien des données réseau que des journaux systèmes ou des activités applicatives. Le travail inclut vivement des tests et des ajustements pour réduire les faux positifs et assurer la pertinence.
L’ingénieur doit également intégrer des notions de seuil et de fréquence pour écarter des anomalies mineures. Cette vigilance garantit un fonctionnement optimal de la surveillance et aide à concentrer les ressources humaines sur les cas critiques. Une forte collaboration avec les analystes SOC concrétise cette demande d’équilibre entre exhaustivité et pragmatisme.
Automatisation et intégration des flux de renseignement
Un point clé dans l’évolution du métier réside dans l’automatisation de la détection. L’ingénieur conçoit des processus qui intègrent des flux de renseignements sur les menaces pour enrichir les alertes. L’emploi de modèles d’apprentissage automatique permet d’identifier des comportements malveillants nouveaux et complexes. L’ingénieur doit choisir avec soin les outils adaptés au contexte de l’entreprise pour une efficacité accrue.
En 2026, les systèmes combinent souvent SIEM, SOAR, EDR et NDR pour une couverture complète. L’intégration de ces composants assure une corrélation transparente des données et une gestion rapide des incidents. L’ingénieur utilise des API ouvertes et des standards comme STIX/TAXII pour optimiser les échanges d’informations.
Impact de l’ingénieur détection sur la gestion des risques cyber
Grâce aux mécanismes développés, l’ingénieur améliore la capacité à réduire le délai d’identification des menaces. Cette réduction permet une intervention plus rapide par les équipes de réponse aux incidents et limite les dégâts potentiels. Il est au cœur de la stratégie d’atténuation des risques informatiques, apportant une contribution décisive au dispositif global. Le suivi permanent des modifications dans le paysage des menaces est vital pour maintenir cette efficacité.
Collaboration avec les équipes de threat hunting et Red Team
L’ingénieur détection travaille en lien étroit avec les threat hunters, qui explorent activement les réseaux pour débusquer les menaces cachées. Les scénarios issus des exercices de la Red Team enrichissent les stratégies de détection et dévoilent les lacunes éventuelles. Cette synergie favorise une réponse plus ciblée et adaptée aux comportements réels des cyberadversaires. Elle contribue à affiner les politiques de sécurité en fonction des découvertes terrain.
Par exemple, un exercice où la Red Team simule une attaque par phishing éclaire l’ingénieur sur les tactiques d’évasion à surveiller. La collaboration permet d’ajuster rapidement les règles pour mieux capturer ces comportements. Cette coopération joue un rôle déterminant dans la réduction du temps moyen avant détection (MTTD) et avant réponse.
Différences selon la taille et le secteur de l’entreprise
Le périmètre d’action de l’ingénieur varie selon la taille de la structure. Dans une PME, il peut assurer la surveillance complète et la création de règles. En revanche, dans une grande entreprise, il se concentre souvent sur l’ingénierie de la détection tandis que d’autres équipes s’occupent de la surveillance quotidienne. De plus, les secteurs très régulés comme la finance ou la santé réclament une attention spécifique portée aux exigences réglementaires.
Dans ces industries, l’ingénieur doit souvent intégrer des contraintes liées à la conformité tout en maintenant l’efficacité technique. Cette double exigence exige une capacité à concilier normes et concrete opérationnelle pour protéger efficacement les actifs critiques.
Technologies et outils essentiels à l’ingénieur détection
La maîtrise d’un ensemble large d’outils donne une assise solide à l’ingénieur détection. Ces outils facilitent l’extraction, la corrélation, et l’analyse de données massives issues de diverses sources. Certains logiciels spécialisés apportent des fonctionnalités d’intelligence artificielle et d’apprentissage automatique. Ces capacités sont fondamentales pour faire face au volume croissant et à la complexité des attaques.
Liste des outils couramment utilisés
- SIEM (Security Information and Event Management) : centralise et corrèle les données de sécurité.
- EDR (Endpoint Detection and Response) : surveille et répond aux incidents sur les terminaux utilisateurs.
- NDR (Network Detection and Response) : analyse le trafic réseau pour détecter des anomalies.
- SOAR (Security Orchestration, Automation and Response) : automatise les procédures de réponse aux incidents.
- Plateformes de renseignement sur les menaces (TIP) : agrègent les informations sur les menaces émergentes.
- Outils d’analyse comportementale : détectent les écarts dans les comportements usuels.
Tableau comparatif des technologies
| Technologie | Fonction principale | Avantages | Limites |
|---|---|---|---|
| SIEM | Collecte & corrélation des événements | Vision globale de la sécurité | Complexité de déploiement |
| EDR | Détection et réponse sur endpoints | Détails précis sur attaques ciblées | Utilisateurs multiples compliquent la gestion |
| NDR | Analyse du trafic réseau | Détection en temps réel | Volume de données important |
| SOAR | Automatisation des réponses | Gain de temps important | Risque d’automatisation excessive |
| TIP | Renseignement sur les menaces | Actualisation rapide des données | Dépendance aux flux externes |
Cette vidéo montre comment fonctionne la détection des menaces et la réponse sur les points de terminaison.
À retenir sur l’ingénieur détection et la sécurité informatique
- L’ingénieur détection élabore des règles basées sur la modélisation précise des menaces.
- Il doit maîtriser des outils complexes comme les SIEM, EDR, NDR et SOAR pour effectuer la surveillance.
- La collaboration avec les threat hunters et la Red Team joue un rôle essentiel dans l’amélioration continue.
- Les compétences incluent la rédaction technique, l’analyse comportementale et la compréhension des cyberattaques.
- L’automatisation de la détection contribue à réduire le temps de réaction face aux cybermenaces.
Quel est le rôle principal d’un ingénieur détection ?
Il s’agit d’identifier et de signaler rapidement les cybermenaces avant qu’elles n’endommagent le système informatique de l’entreprise.
Comment l’ingénieur détection collabore-t-il avec les équipes threat hunting ?
Il transforme les enquêtes menées par les threat hunters en règles de détection exploitables, améliorant la précision des alertes.
Quels outils sont indispensables à ce métier ?
Des SIEM, EDR, NDR, SOAR et plateformes de renseignement sur les menaces font partie des technologies incontournables.
Pourquoi automatiser la détection des menaces ?
L’automatisation permet de réduire les faux positifs et d’accélérer la réponse face aux attaques sophistiquées.
La taille de l’entreprise influence-t-elle le rôle de l’ingénieur détection ?
Oui, dans les PME, l’ingénieur cumule souvent la détection et la surveillance, alors que dans les grandes entreprises le rôle est plus spécialisé.