Les utilisateurs d’Apple sont aujourd’hui confrontés à une toute nouvelle tactique de phishing particulièrement inquiétante. En recevant de fausses alertes indiquant que leurs données iCloud risquent d’être supprimées, ces messages manipulent la peur pour pousser à divulguer des informations sensibles.
Ces menaces virtuelles ne cessent d’évoluer, et les cybercriminels affinent leurs méthodes pour tromper un maximum de victimes. Cette récente campagne cible donc spécifiquement les utilisateurs Apple en exploitant des techniques d’ingénierie sociale soignées, rendant la vigilance plus que jamais nécessaire pour protéger ses données personnelles et éviter le vol d’identité.
Une technique de phishing élaborée contre les données iCloud

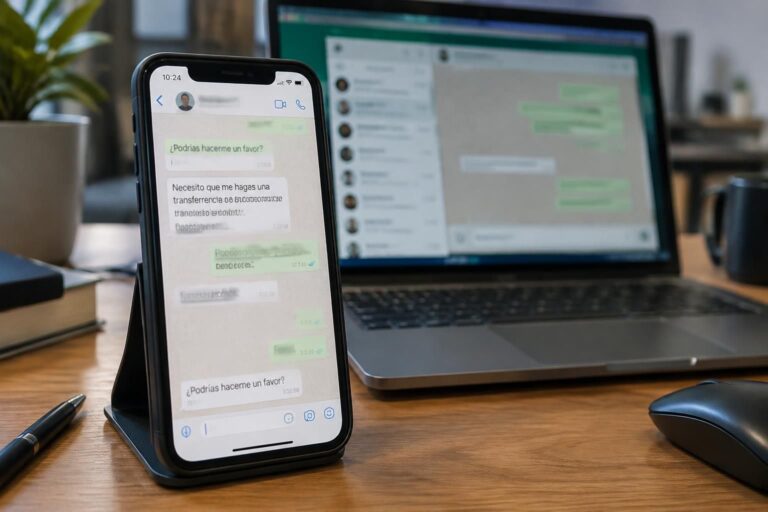
Les alertes frauduleuses envoyées aux utilisateurs Apple sont conçues pour paraître authentiques, imitant les communications officielles d’Apple. Ces fausses notifications prétendent souvent que le compte iCloud est compromis ou que le stockage est saturé, menaçant de supprimer les données en cas d’inaction. Le message incite ainsi à cliquer sur un lien malveillant, qui mène vers une fausse page de connexion où les victimes saisissent involontairement leurs identifiants. Cette approche remonte à des fondamentaux de l’ingénierie sociale, exploitant les émotions pour obtenir un résultat immédiat.
Le piège se révèle redoutable car la peur de perdre ses fichiers personnels pousse de nombreux utilisateurs à agir sans vérifier l’authenticité du message. En plus du vol d’informations, cette méthode peut aussi installer des logiciels espions ou des malwares qui compromettant la sécurité de l’appareil. On observe une recrudescence de telles attaques, qui exploitent aussi bien les emails que les notifications push ou les invitations frauduleuses dans les calendriers iCloud.
Les risques concrets pour la sécurité des utilisateurs Apple

Au-delà de la simple perte d’accès au compte, ces attaques de phishing peuvent gravement compromettre la sécurité globale des utilisateurs. Les données iCloud contiennent souvent des informations personnelles, photos, documents sensibles, voire des informations bancaires associées aux identifiants Apple. Un compromis de ce type ouvre la porte à une atteinte majeure à la vie privée et un risque élevé de vol d’identité.
Il est essentiel d’adopter une posture proactive face à ces menaces. Ne jamais cliquer directement sur des liens contenus dans des messages suspects et vérifier l’adresse de l’expéditeur sont des réflexes simples mais efficaces. Apple propose des systèmes de double authentification qui apportent une couche supplémentaire de sécurité, rendant plus difficile l’accès non autorisé au compte. La mise à jour régulière des systèmes d’exploitation et logiciels de sécurité permet aussi de contrer de nouvelles formes de phishing. Des ressources en ligne telles que des guides spécialisés sont disponibles pour apprendre à déjouer ces arnaques complexes et protéger efficacement les utilisateurs.