
Un mot de passe volé peut ouvrir les portes d’un domaine Active Directory et bloquer toute une activité. La MFA ajoute une preuve distincte, comme une clé physique après un badge. Son déploiement exige toutefois un choix précis des parcours, des comptes et des mécanismes compatibles.
Une connexion au domaine ne déclenche pas toujours une demande MFA par défaut. Pour les PME, le risque se concentre souvent sur les comptes administrateurs, l’accès distant et les identifiants réutilisés. La protection des comptes Active Directory demande donc une architecture adaptée, pas une simple option activée. Commencez par cartographier les accès et les identités, puis ciblez les accès qui exposent vos opérations.
Cette vidéo présente les bases de la MFA et les facteurs d’authentification.

Active Directory et authentification MFA
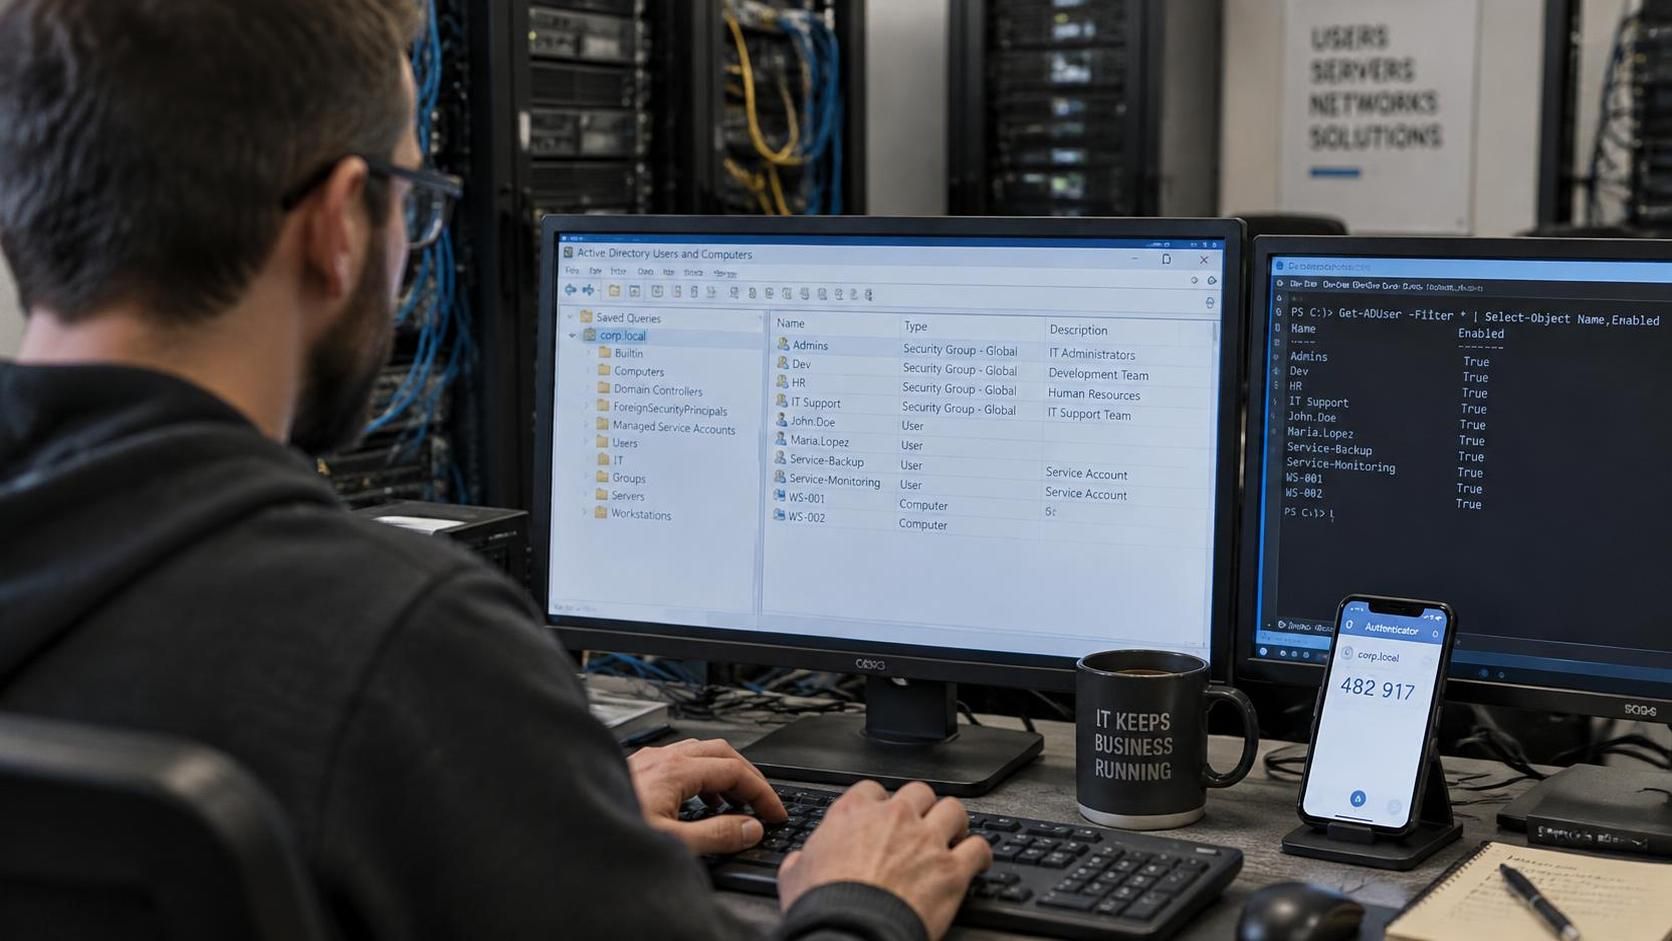
Active Directory gère les identités du domaine, mais n’impose pas seul la MFA à chaque ouverture Windows. La MFA doit suivre le parcours réel : VPN, portail cloud, poste distant ou serveur sensible. Une connexion au domaine local utilise Kerberos ou NTLM, qui ne déclenchent pas automatiquement un second facteur. Cartographiez ces flux avant tout achat, puis consultez notre guide Active Directory.
Cette distinction évite une promesse technique trompeuse. Une entreprise peut protéger Microsoft 365 par MFA, tout en laissant certains accès internes sans seconde vérification. Le dirigeant croit alors le risque traité, alors qu’un compte compromis peut encore ouvrir une session locale. Il faut donc définir chaque zone protégée, puis associer un contrôle adapté à son mode d’accès.
Pour les services cloud, Microsoft Entra ID peut appliquer des règles d’accès conditionnel. Pour un VPN fondé sur RADIUS, une extension NPS peut relayer une demande MFA. Pour l’ouverture de session Windows, une solution tierce ou un fournisseur d’identifiants peut être nécessaire. Vérifiez les compatibilités avec les applications métier et les postes avant de retenir une architecture.
Choisir les facteurs de double authentification
La double authentification ajoute une preuve indépendante du mot de passe. Une application mobile, une clé FIDO2 ou un certificat peut remplir ce rôle. Les codes SMS restent plus faibles face au détournement de numéro ou à l’hameçonnage. Classez les méthodes selon le niveau de risque, puis lisez les critères de choix MFA.
Pour les administrateurs, privilégiez une clé FIDO2 ou une méthode résistante à l’hameçonnage. Pour les équipes moins exposées, une application d’authentification peut constituer un premier palier réaliste. Évitez les facteurs partagés entre collègues : ils détruisent la traçabilité. Une MFA utile doit relier chaque demande à une personne et à un appareil connus.
La vérification d’identité doit aussi couvrir la création et la perte d’un facteur. Un attaquant qui convainc le support de réinitialiser une application peut contourner toute la politique. Fixez un contrôle d’identité renforcé pour chaque récupération, avec validation par une seconde personne pour les comptes sensibles. Le facteur le plus robuste ne compense pas un support trop permissif.
Préparer le déploiement MFA sans bloquer l’activité
Un déploiement MFA par étapes réduit les interruptions et révèle les incompatibilités tôt. Commencez par les administrateurs, les accès VPN et les outils de gestion à distance. Testez ensuite un groupe pilote qui représente plusieurs métiers et appareils. Formalisez votre plan de déploiement avant toute activation générale.
Recensez les comptes humains, les comptes de service et les méthodes d’accès. Les comptes techniques ne doivent pas recevoir un facteur mobile partagé. Remplacez plutôt les mots de passe statiques par des secrets gérés, des certificats ou une identité de service adaptée. Documentez les exceptions avec un propriétaire, une justification et une date de révision.
Prévoyez des comptes de secours protégés, isolés et surveillés. Conservez leurs secrets hors du domaine et vérifiez régulièrement leur usage. Préparez aussi une procédure de retour arrière, avec un accès d’urgence testé. Un pilote bien conçu protège la production sans transformer le premier incident en crise interne.
Cette vidéo explique comment configurer une extension MFA pour NPS et un accès VPN.

Configurer les accès et les règles de sécurité
La politique de sécurité doit viser les bons accès, pas seulement les bons utilisateurs. Avec Entra ID, associez les règles aux rôles, aux appareils et au niveau de risque. Avec NPS, vérifiez les groupes autorisés, les délais de réponse et les journaux. Pour préparer une politique de contrôle d’accès, séparez comptes standards et privilèges.
Réduisez les droits permanents des administrateurs et limitez les connexions depuis les postes ordinaires. Un compte d’administration dédié ne doit pas servir à lire les courriels. Cette séparation freine la propagation d’un vol d’identifiants. Elle simplifie aussi l’analyse après incident, car chaque compte conserve un rôle clair.
Surveillez les refus MFA, les demandes répétées et les modifications de facteurs. Une rafale de notifications peut signaler une attaque par fatigue MFA. Fixez des seuils d’alerte et associez chaque alerte à une action connue : blocage, rappel utilisateur ou enquête. La journalisation transforme une règle d’accès en contrôle vérifiable.
Éviter les erreurs MFA qui fragilisent le domaine
La gestion des utilisateurs détermine la fiabilité de toute MFA. Évitez l’activation générale sans inventaire ni soutien du service informatique. Une règle trop large peut bloquer des outils anciens, tandis qu’une exception oubliée crée une porte dérobée. Vérifiez les accès et les exceptions à intervalles réguliers.
Une erreur fréquente consiste à exclure tous les comptes de service sans contrôle. Un compte sans MFA peut rester exploitable si son mot de passe circule ou si ses droits dépassent son rôle. Réduisez ses privilèges, limitez ses hôtes et surveillez ses connexions. Chaque exception doit rester rare, documentée et soumise à une échéance.
Autre piège : confondre MFA cloud et MFA sur le domaine local. Une règle appliquée à Microsoft 365 ne protège pas automatiquement un serveur accessible par RDP. Testez les chemins de connexion avec un compte standard et un compte privilégié. Une cartographie actualisée vaut mieux qu’une couverture supposée.
Enfin, ne mesurez pas le succès au seul nombre d’inscriptions. Suivez les comptes couverts, les exceptions actives, les refus suspects et les délais de récupération. Examinez ces indicateurs lors des revues d’accès. La MFA réduit le risque lorsque sa portée, ses facteurs et son support restent cohérents.