
Un test de pénétration interne révèle les failles qu’un pirate pourrait exploiter après son entrée dans l’entreprise. Sans cadre précis, une vérification technique peut perturber la production ou exposer des données sensibles. Un plan clair transforme cet exercice en décisions concrètes pour la sécurité informatique.
Le pentest interne teste les défenses réelles, depuis un poste de travail jusqu’aux serveurs métiers. Définissez d’abord le périmètre et l’autorisation, puis consultez ce repère sur le rôle de l’auditeur cybersécurité.
Cette vidéo présente les bases des tests d’intrusion et aide à préparer une démarche interne.
Préparer un test de pénétration interne
Un test de pénétration interne simule une attaque depuis un accès déjà acquis. Il vérifie si les contrôles limitent réellement les dégâts.
Commencez par une autorisation écrite, signée par un responsable habilité. Fixez les dates, les contacts d’urgence et les systèmes hors périmètre.
Reliez chaque cible à un enjeu métier : paie, production, fichiers clients ou sauvegardes. Cette étape évite un test technique sans valeur décisionnelle.
Définissez aussi les règles d’arrêt en cas d’incident ou de risque pour l’activité. Une équipe doit pouvoir interrompre l’exercice sans délai.
Pour cadrer les responsabilités, consultez notre guide sur les indicateurs cyber utiles aux dirigeants. Le périmètre doit refléter les priorités de l’entreprise, pas la seule facilité technique.
Définir le périmètre du réseau interne
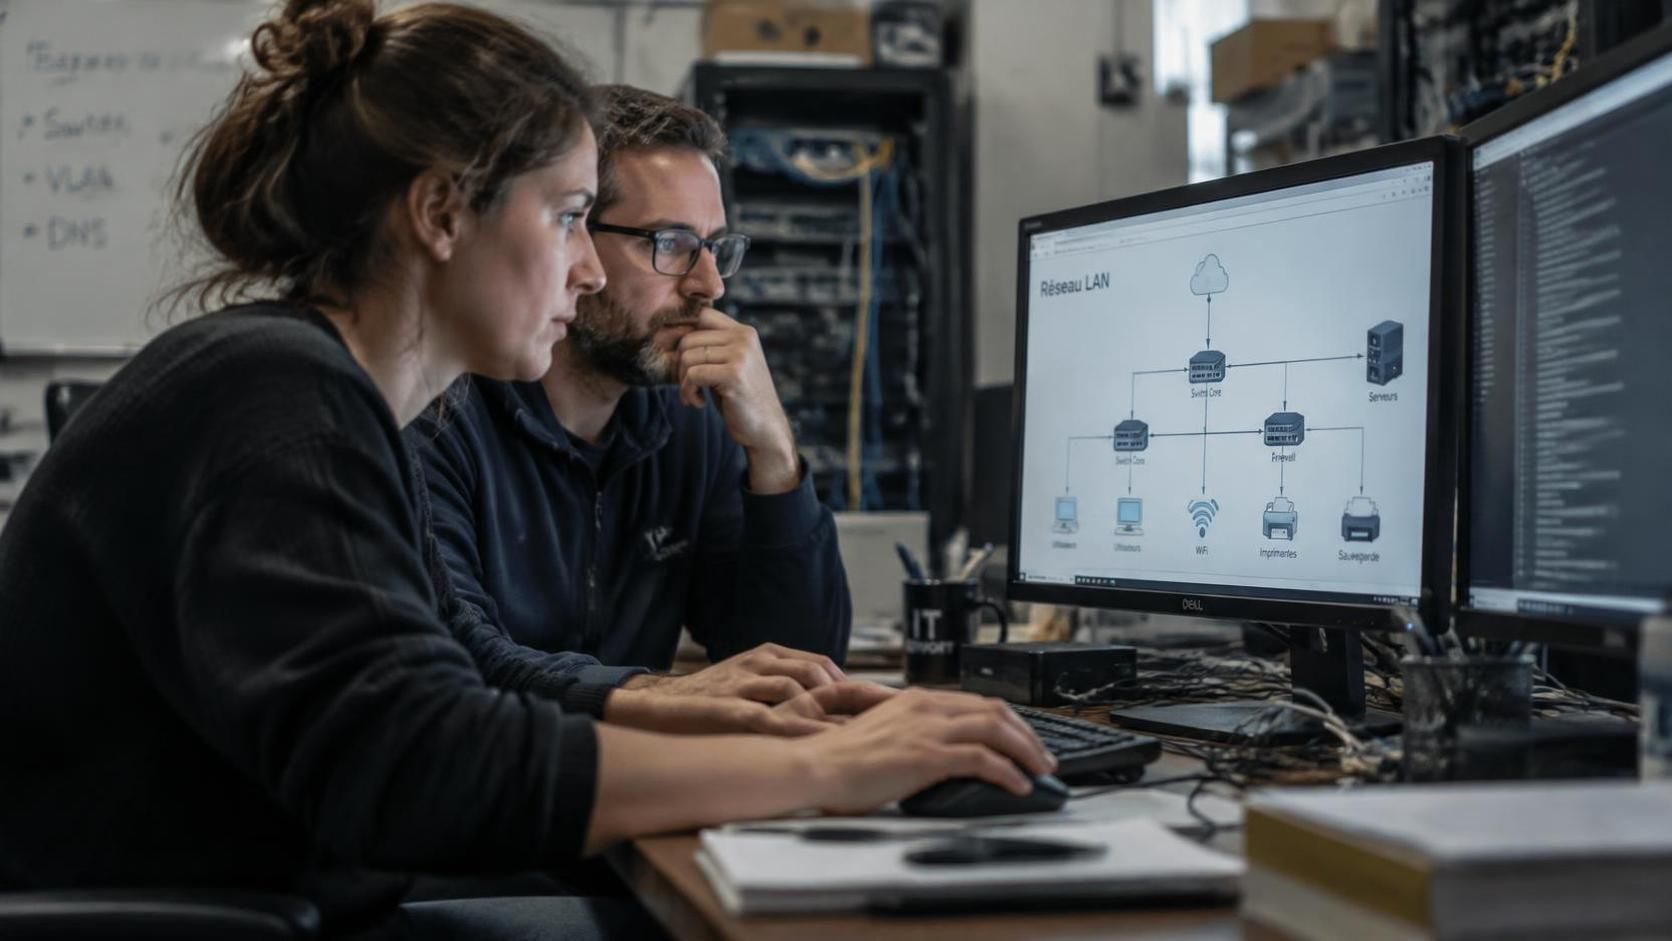
Cartographiez les postes, serveurs, équipements réseau et comptes de service. Incluez les accès distants si leur présence relève du scénario retenu.
Identifiez les zones sensibles avec les responsables métier. Un serveur de paie ne présente pas le même risque qu’un poste de test.
La cartographie du réseau interne et des accès guide le choix des contrôles. Elle réduit les angles morts et limite les tests inutiles.
Vérifiez les dépendances avant toute action sur les systèmes partagés. Un service central peut soutenir plusieurs équipes ou sites.
Un test de pénétration interne peut aussi examiner le contrôle d’accès aux ressources. Comparez les droits accordés avec les fonctions réelles des comptes.
Pour une analyse des accès compromis, étudiez aussi les risques liés à une faille RCE via cet exemple de prise de contrôle réseau. Une portée maîtrisée protège l’activité et rend les résultats comparables.
Choisir les tests et les vulnérabilités
L’analyse des vulnérabilités commence par une collecte autorisée des versions et configurations. Elle repère les défauts connus sans prouver leur impact réel.
Les tests d’intrusion vérifient ensuite si ces défauts permettent une action concrète. L’équipe peut tester les droits, les partages réseau et les accès privilégiés.
Associez chaque test à une hypothèse documentée. Un compte standard peut-il accéder aux données d’un autre service ?
La validation manuelle des failles détectées écarte les alertes sans fondement. Elle aide aussi à classer les vrais chemins d’attaque.
Adaptez la méthode aux règles convenues, sans copier une procédure automatisée sans contrôle. Un outil peut saturer un serveur ou verrouiller des comptes.
Une plateforme de pentest peut accélérer certaines vérifications, mais le jugement humain reste nécessaire. Gardez la maîtrise du rythme et des actions exécutées.
Voici une vidéo qui illustre les méthodes de pentest et leurs limites dans un réseau d’entreprise.
Mesurer les risques sans perturber l’activité
Définissez un niveau d’intensité adapté à chaque cible. Les systèmes de production exigent des contrôles plus prudents que les environnements de test.
Prévenez les équipes concernées, sans divulguer inutilement les détails de l’exercice. Le centre de supervision doit connaître les signes attendus.
Consignez l’heure, le système visé et l’action réalisée pour chaque test. Cette trace distingue l’exercice d’un incident réel.
La mesure de l’impact métier des failles aide à établir les priorités. Une faiblesse sur un serveur de sauvegarde peut menacer toute reprise.
Une petite entreprise peut simuler l’accès d’un poste standard à un dossier partagé. Si les droits dépassent le besoin métier, le risque devient concret.
Pour les failles à fort impact, prévoyez un contact de réponse et une procédure d’arrêt. Un test maîtrisé ne doit jamais devenir une panne.
Prioriser la remédiation après le pentest
Le rapport doit relier chaque faille à une preuve, un actif et un effet métier. Évitez les constats vagues qui ne guident aucune décision.
Classez les corrections selon la facilité d’exploitation et le dommage possible. Corrigez d’abord les chemins vers les données sensibles ou les comptes privilégiés.
Une remédiation priorisée avec preuves vérifiables rend le suivi plus simple. Attribuez chaque action à un responsable et fixez une échéance réaliste.
Réduisez les droits excessifs, corrigez les configurations et appliquez les mises à jour validées. Pour chaque correction, gardez une preuve de réalisation.
Refaites ensuite les tests concernés afin de confirmer la fermeture des failles. Un correctif non vérifié peut laisser le chemin d’attaque intact.
Terminez par cinq actions suivies : valider le périmètre, tester les accès, classer les risques, corriger les défauts, puis contrôler les résultats. Ce cycle transforme l’audit de sécurité en amélioration durable.