Relu par Fitia, Rédactrice en chef
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Sécuriser mes appareils avec BitdefenderAdobe a publié des correctifs urgents pour plusieurs failles critiques. Ces vulnérabilités touchent ColdFusion et Campaign Classic. Les risques sont élevés et nécessitent une intervention rapide.
Les récentes mises à jour de sécurité d’Adobe soulignent l’importance d’une réponse rapide face aux vulnérabilités. Il est crucial pour les entreprises de prioriser l’application de ces correctifs afin de maintenir la sécurité des systèmes. Pour approfondir, consultez notre dossier sur le durcissement des terminaux en entreprise.

Cette vidéo expose de manière concise les enjeux des dernières mises à jour de sécurité pour ColdFusion.
Urgence critique : failles majeures dans ColdFusion
Adobe a corrigé quinze failles dans ColdFusion, étiquetées d’une sévérité maximale. Parmi celles-ci, trois vulnérabilités peuvent permettre une exécution de code à distance sans authentification. La plus critique, une injection de commandes, détient un score CVSS parfait de 10/10. Ces défauts exposent les serveurs à une compromission complète.
Les mises à jour adressent également un problème d’authorization incorrecte qui ouvre la porte à des attaques sérieuses. L’enjeu réside dans la capacité d’un intrus à prendre le contrôle d’une application ColdFusion. Les équipes informatiques doivent appliquer ce correctif dans les plus brefs délais. Son absence accroît significativement le risque d’attaque ciblée.

Failles identifiées dans Campaign Classic : risques élevés
Campaign Classic présente également trois failles critiques permettant l’exécution de code arbitraire. Deux failles sont liées à des erreurs d’autorisation, la troisième à une injection SQL. Toutes possèdent un score de sévérité de 9 et plus. Ces vulnérabilités autorisent des attaques très sophistiquées, compromettant l’intégrité des données.
Adobe classe la correction de ces failles en priorité numéro un. Cette classification signifie un risque prononcé d’exploitation active dans la nature. Les environnements de gestion de campagnes marketing doivent donc être vérifiés et patchés rapidement. Le retard dans l’application du correctif pourrait entraîner une fuite ou une altération des données critiques.
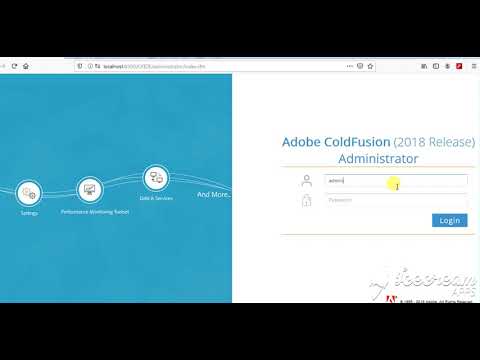
Une analyse technique clarifie les risques attachés aux failles de Campaign Classic et les mesures correctives.
Correctifs pour Commerce et autres produits Adobe
Adobe a aussi publié un correctif pour Commerce, adressant sept vulnérabilités dont une d’authorization incorrecte. Celle-ci ouvre la voie à une élévation de privilèges. La mise à jour est classée priorité deux, avec une fenêtre recommandée de trente jours pour son application. Cette vigilance évite une potentielle exploitation en chaîne au sein des infrastructures.

En parallèle, Lightroom et Content Credentials bénéficient de patches pour des vulnérabilités à haute et moyenne sévérité. Ces mises à jour sont prioritaires mais moins urgentes. Elles complètent le calendrier de sécurité du constructeur, démontrant une gouvernance orientée vers la réduction du risque global. Le maintien à jour permet de limiter significativement la surface d’attaque.
Pour renforcer la défense, d’autres éditeurs comme Fortinet ont également publié des correctifs récents. Découvrez leurs mesures dans notre article dédié sur les dernières vulnérabilités de Fortinet.