
Un spyware peut voler des identifiants, copier des fichiers ou surveiller des postes sans alerte visible.
Sur un réseau d’entreprise, sa discrétion transforme une infection locale en risque métier.
Une détection rapide limite l’exposition des clients, les pertes de données et l’arrêt des activités.
Un poste qui transmet des données la nuit, un compte compromis ou une tâche inconnue peuvent signaler une infection. La priorité consiste à isoler l’équipement, préserver les preuves et lancer une détection de spyware structurée. Consultez aussi notre guide sur l’analyse avec Malwarebytes. Une analyse antivirus seule ne suffit pas toujours : les spywares peuvent détourner des outils légitimes et éviter les signatures classiques.

Détection de spyware sur un réseau d’entreprise
Commencez par repérer les signes métier : comptes verrouillés, fichiers consultés sans raison et connexions inhabituelles. Un poste infecté peut aussi contacter un domaine inconnu ou transmettre des volumes atypiques. Activez la surveillance du réseau sur les postes, serveurs et accès distants. Pour comparer les protections, consultez notre guide du meilleur antivirus professionnel.
Un indicateur isolé ne prouve pas une compromission. Croisez les alertes réseau avec les journaux d’authentification, les événements EDR et les changements récents du poste. Un compte de comptabilité actif à trois heures du matin mérite une vérification. L’heure, l’adresse IP et l’identité de l’utilisateur permettent de distinguer une anomalie bénigne d’un accès hostile.
Repérer les processus et connexions suspects
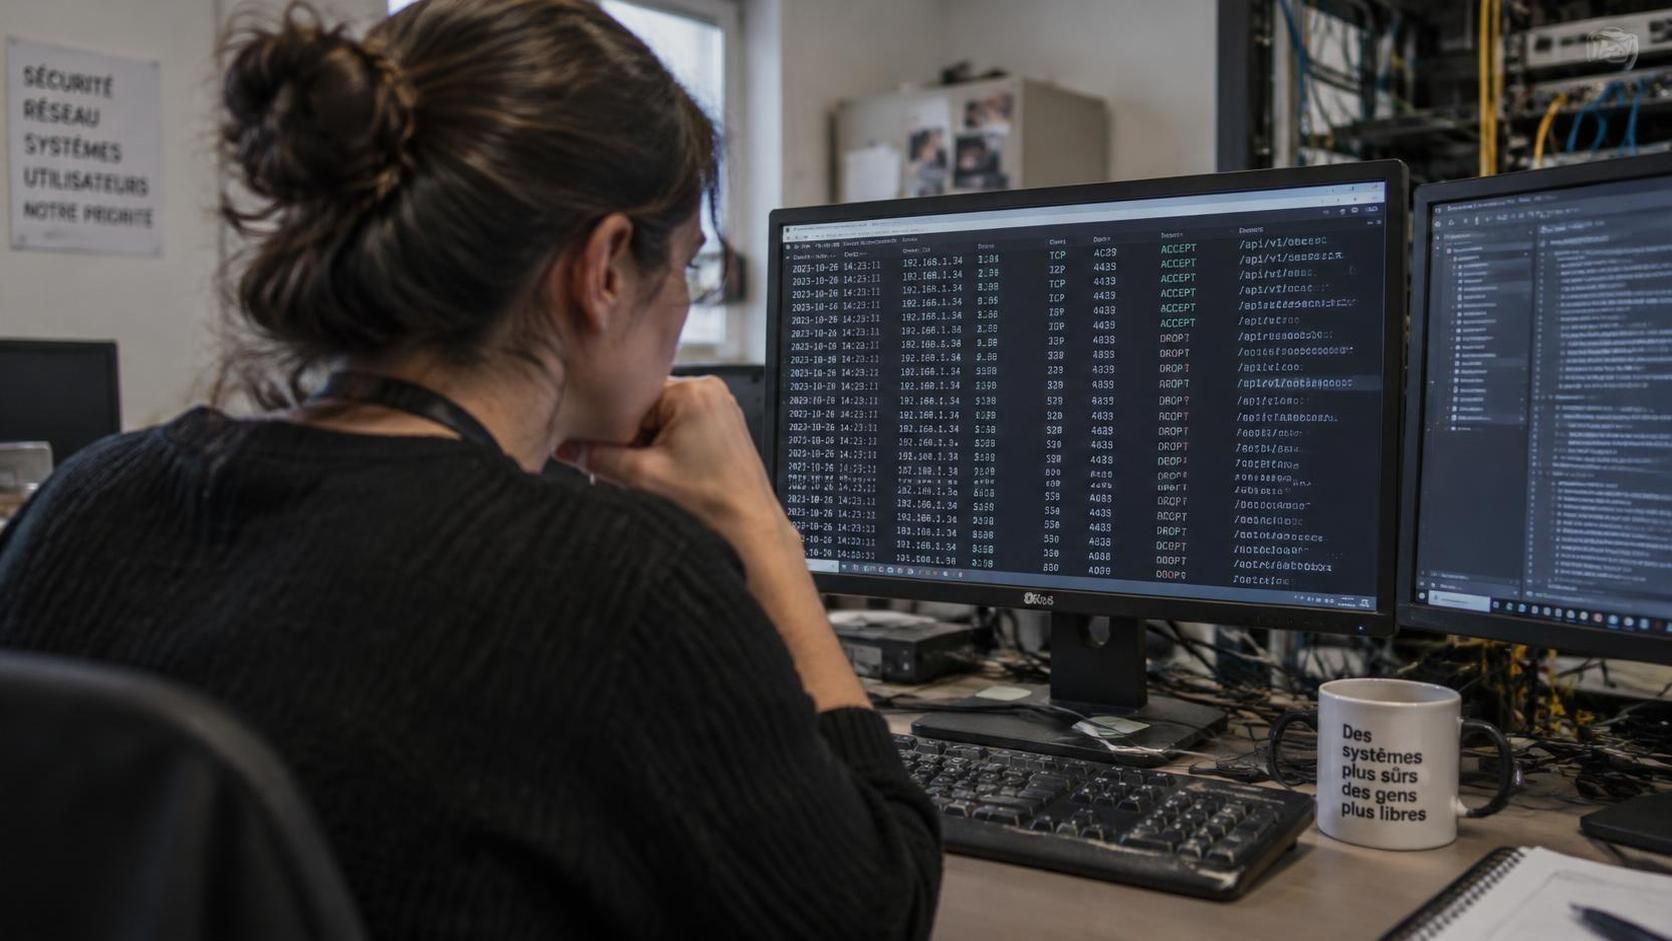
Un spyware peut exploiter PowerShell, un script de démarrage ou une extension de navigateur compromise. Vérifiez les processus inconnus, les connexions sortantes et les nouvelles tâches planifiées. Une analyse comportementale détecte des actions suspectes, même sans signature connue. Un EDR aide à relier l’exécution d’un fichier, l’accès aux identifiants et le trafic réseau associé.
Comparez chaque poste avec une référence de fonctionnement normale. Une machine bureautique qui contacte soudain plusieurs serveurs internes demande une enquête. Sur Windows, examinez les événements de création de processus et les journaux PowerShell. Sur Linux, contrôlez les connexions SSH, les tâches cron et les changements de privilèges.
Ne désinstallez pas immédiatement le fichier suspect. Notez son chemin, son empreinte numérique, son heure d’exécution et les comptes actifs. Ces éléments aideront l’équipe à comprendre l’étendue de l’infection et à protéger les autres postes. Une alerte correctement documentée vaut mieux qu’une suppression précipitée.

Isoler l’équipement et supprimer le spyware
Dès qu’un poste paraît compromis, coupez son accès au réseau par l’EDR ou le commutateur. Ne l’éteignez pas sans avis expert : la mémoire vive peut conserver des preuves utiles. Prévenez le responsable sécurité et ouvrez un dossier de réponse aux incidents. Cette réaction limite les échanges avec d’autres machines et réduit le risque de propagation.
Après collecte des preuves, lancez une analyse avec un outil de sécurité approuvé. L’antivirus peut repérer des fichiers connus, tandis que l’EDR suit les comportements liés au spyware. La suppression de logiciels espions doit inclure les tâches de persistance, les extensions douteuses et les comptes créés sans autorisation. Si la confiance dans le système est perdue, réinstallez-le depuis une image saine.
Réinitialisez les mots de passe depuis un appareil sûr, surtout pour les comptes privilégiés. Révoquez les sessions actives et les jetons d’accès exposés. Une simple suppression du fichier malveillant ne corrige pas le vol d’identifiants ni l’accès déjà établi par l’attaquant.
Renforcer la sécurité réseau d’entreprise
La sécurité réseau d’entreprise exige des protections cohérentes, pas un outil unique. Déployez un EDR sur les postes, centralisez les journaux et limitez les droits d’administration. Pour choisir une solution adaptée, comparez les antivirus disponibles selon vos systèmes et vos besoins opérationnels.
Appliquez les mises à jour dès que possible et retirez les logiciels inutiles. Segmentez le réseau afin qu’un poste bureautique ne puisse pas atteindre librement les serveurs sensibles. Contrôlez les droits accordés aux applications et bloquez les téléchargements depuis des sources non fiables. Ces mesures réduisent les voies d’accès et limitent les dégâts après une erreur humaine.
La protection des terminaux doit aussi inclure des sauvegardes isolées et des tests de restauration. Sans exercice, une sauvegarde peut être corrompue ou inaccessible au pire moment. Un plan clair aide les équipes à agir sans improvisation et protège la continuité de l’activité.
Organiser la réponse aux incidents spyware
Préparez un protocole avant toute alerte : qui décide, qui isole, qui conserve les preuves ? Associez l’informatique, la direction et les équipes juridiques selon le niveau de risque. La cybersécurité devient efficace quand chacun connaît son rôle et les délais d’escalade.
Lors d’un exercice, une PME fictive découvre un spyware sur le poste d’un comptable. L’équipe isole la machine, vérifie les connexions VPN et change les identifiants sensibles. Elle restaure ensuite un poste propre et contrôle les journaux des jours précédents. Cette méthode révèle vite les lacunes de détection et évite une réaction désordonnée.
Après l’incident, documentez les faits, les actions et les décisions. Recherchez la cause initiale, puis corrigez-la : pièce jointe piégée, faille non corrigée ou permission excessive. Une revue régulière des alertes et des accès transforme chaque incident en mesure de réduction du risque.