


Aujourd’hui, repérer un faux SMS est devenu un parcours du combattant, tant les arnaques imitent à la perfection les communications officielles. Entre 2024 et 2026, la menace a changé de visage : les repères qui semblaient infaillibles s’effritent.
Face à des messages d’une étonnante crédibilité, le doute s’installe durablement. Décrypter le vrai du faux dans ce paysage en perpétuelle mutation est devenu une compétence de survie au quotidien.
En bref, les faux SMS en 2026 : les fautes d’orthographe ne suffisent plus, les arnaques imitent parfaitement les messages officiels.
- Nouveaux signaux : photos IA de colis, messages vocaux, Sender ID spoofing, numéro usurpé et urgence artificielle.
- Menaces montantes : smishing en forte hausse, SMS Blaster, clonage vocal et faux conseillers bancaires.
- Réflexes : ne jamais cliquer, vérifier via le numéro officiel, signaler au 33700 et activer le filtre anti-arnaques de septembre 2026.
Comprendre les SMS frauduleux

Qu’est-ce qu’un SMS frauduleux ?
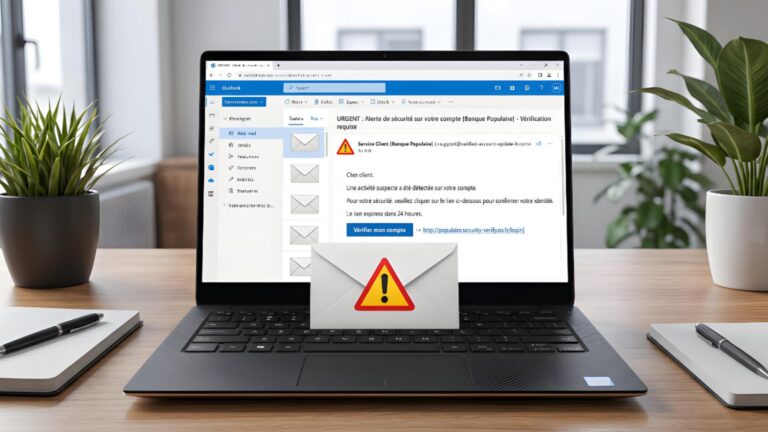
Un SMS frauduleux porte un nom précis : le smishing, contraction de SMS et phishing. Cette arnaque par message texte cherche à tromper le destinataire pour lui soutirer des informations personnelles, bancaires ou l’inciter à effectuer un virement. Les fraudeurs usurpent l’identité d’organismes de confiance : banque, service des impôts, transporteur, péage autoroutier, ou même la Banque de France.
En 2025, les demandes d’assistance liées à l’hameçonnage ont augmenté de 70 % selon le bilan de Cybermalveillance.gouv.fr. La plateforme a accompagné plus de 500 000 victimes, soit une hausse de 20 % par rapport à 2024. Parallèlement, les infractions numériques ont bondi de 14 %. Elles atteignent désormais 453 200 crimes et délits recensés. Selon les analyses sectorielles, un peu plus de 5 % du trafic SMS mondial analysé relève de la fraude, les escroqueries bancaires et financières arrivant largement en tête.
Comment fonctionnent les SMS frauduleux en 2026 ?
La mécanique repose sur un abus de confiance. Le message, souvent alarmant, crée un sentiment d’urgence : colis en attente, péage impayé, compte bancaire bloqué, fichage à la Banque de France. Convaincu de la légitimité du message, le destinataire clique sur un lien ou rappelle un numéro surtaxé. Le lien redirige vers un site miroir – copie conforme du site officiel. La saisie des identifiants ou coordonnées bancaires offre alors aux fraudeurs une porte d’entrée vers les comptes.
Les cybercriminels exploitent tous les canaux de messagerie. Le SMS reste le vecteur privilégié, mais WhatsApp, iMessage et Facebook Messenger sont également utilisés pour contourner les filtres de sécurité. En trente minutes seulement, une victime peut perdre plus de mille euros.
Signes d’un SMS frauduleux – Les nouveaux indicateurs (2026)
Le critère des fautes d’orthographe est obsolète
Jusqu’en 2023, repérer un SMS frauduleux demeurait relativement simple : fautes d’orthographe, tournures approximatives, liens à rallonge. Cette règle a volé en éclats. Depuis 2025, l’intelligence artificielle générative permet aux escrocs de produire des messages sans faute, dans un français parfait, adaptés au contexte. Les campagnes récentes ne présentent pratiquement plus de fautes d’orthographe. Se fier à la qualité rédactionnelle pour juger de l’authenticité d’un message est devenu contre-productif et dangereux.
Les vrais signaux d’alarme en 2026
Plusieurs signaux d’alerte permettent aujourd’hui d’identifier ces pièges :
- Le message connaît votre nom et votre adresse. Cela ne prouve rien. Les fuites massives de données chez des transporteurs (Mondial Relay, Chronopost, Colis Privé) et l’Agence nationale des titres sécurisés (ANTS) ont mis en circulation des millions de combinaisons nom, prénom, adresse, numéro de téléphone. Un SMS personnalisé est donc une donnée volée, pas une preuve d’authenticité.
- Le message intègre une photo générée par IA ou un fichier audio. Depuis le printemps 2026, les escrocs joignent une photo du colis à votre nom générée par intelligence artificielle. Ils l’accompagnent d’un message vocal d’une quinzaine de secondes où un faux livreur explique être passé. Le ton est naturel, pressé, et le piège se referme en un clic.
- Le lien ne correspond pas au domaine officiel. Les sites frauduleux utilisent des adresses comme regulation-peage.fr, sanef-paiement.com ou des caractères inhabituels. Passez le curseur sur le lien (sans cliquer) pour vérifier l’URL réelle.
- Le message exige une action immédiate. Urgence créée de toutes pièces : paiement d’un péage impayé de 6,80 euros, relivraison contre quelques euros, fichage bancaire à régulariser. Les fraudeurs jouent sur la panique pour court-circuiter la réflexion.
- L’expéditeur affiche un numéro usurpé (spoofing). Les techniques d’usurpation de numéro permettent d’afficher le nom ou le numéro d’une banque, d’un service public ou d’un transporteur. L’affichage ne garantit donc rien.
Les techniques des cybercriminels en 2026
L’IA générative, levier d’ampleur pour les escrocs
Les experts prévoient qu’en 2026, les attaquants continueront d’utiliser l’IA comme un véritable levier pour exploiter les vulnérabilités. Les messages sont personnalisés, sans faute, adaptés au contexte de la victime. Les « fautes d’orthographe » qui aidaient à repérer les arnaques ont pratiquement disparu des campagnes récentes. Pire encore : l’IA génère désormais des photos de colis crédibles et des messages vocaux imitant la voix humaine.
Le SMiShing nouvelle génération
Le SMiShing (phishing par SMS) a connu une explosion de 2 534 % en 2025 selon Proofpoint. Ce canal est devenu le vecteur préféré des arnaqueurs. Les fraudeurs ne se limitent plus au SMS et à l’e-mail. Ils exploitent RCS et iMessage pour contourner les filtres de sécurité traditionnels des opérateurs. Ces protocoles de messagerie riche, moins surveillés que le SMS classique, constituent un terrain de jeu idéal.
Le SMS Blaster : l’antenne-relais pirate
Depuis 2025, une nouvelle menace a émergé : le SMS Blaster. Cet équipement fonctionne comme une antenne-relais de téléphonie mobile illégitime. Placé dans un véhicule, il force les téléphones à proximité à s’y connecter en les rétrogradant vers une connexion 2G. Les escrocs peuvent alors envoyer des milliers de SMS frauduleux sans connaître les numéros des victimes. Des cas ont été recensés en France et en Suisse, où les fraudeurs se sont fait passer pour la police.
Pour s’en protéger, il est recommandé de désactiver la 2G sur son smartphone. Sur Android, cette option se trouve dans les paramètres réseau. Sur iOS, la désactivation est plus difficile, mais il est possible d’utiliser le mode « Données cellulaires uniquement en 4G/5G » pour limiter l’exposition.
L’arnaque « appel entrant »
Depuis le printemps 2025, une stratégie baptisée « l’appel entrant » a fait son apparition. Au lieu d’envoyer une URL de phishing, les arnaqueurs envoient un message alarmant annonçant un paiement en cours sur le compte de la victime. Un faux conseiller bancaire rappelle immédiatement (usurpant le numéro de la banque) pour « annuler » l’opération… et dérober les identifiants. Cette attaque hybride SMS + appel vocal s’est généralisée en 2026.
Le Sender ID spoofing : quand l’arnaque s’affiche dans le vrai fil de discussion
Une campagne de phishing d’une sophistication inédite a ciblé les clients de Revolut en septembre 2026. Les pirates ont exploité une faille technique fondamentale : le champ expéditeur d’un SMS reste déclaratif et non authentifié. Rien n’empêche donc un fraudeur d’y inscrire « Revolut » ou le nom d’une autre banque. Les SMS frauduleux se sont glissés dans le fil de discussion existant entre le client et sa banque. Ils apparaissent ainsi aux côtés des messages authentiques que le client échange avec sa banque. La mise en page et l’en-tête conservent donc une apparence identique aux messages légitimes. Aucun détail visuel ne permet donc de distinguer facilement l’intrus du message réellement authentique. Les escrocs ont utilisé les mêmes plateformes professionnelles d’envoi en masse que la banque elle-même. Cette méthode leur permet de contourner les filtres habituels des opérateurs de téléphonie mobile.
Le piège se referme ensuite en quelques clics seulement sur le lien fourni par le message. Le lien mène à une copie parfaite du système de vérification d’identité de Revolut. La copie reprend jusqu’à la consigne « tourner la tête » utilisée lors des contrôles vidéo. Une fois cette étape franchie, les escrocs réclament alors le mot de passe du compte bancaire. Les données ainsi collectées permettent d’usurper l’identité du client et d’ouvrir d’autres comptes en ligne.
Le seul réflexe qui vaut consiste à ne jamais cliquer sur un lien reçu par SMS. Même une conversation légitime avec votre banque ne garantit pas réellement l’authenticité du message. Contactez toujours votre établissement via le numéro officiel figurant au dos de votre carte bancaire.
Arnaques spécifiques 2026 : Les plus virales
L’arnaque aux péages autoroutiers
Les péages en flux libre (sans barrière) ont offert un nouvel angle d’attaque. Les automobilistes reçoivent un SMS imitant Ulys ou Vinci Autoroutes : « Ulys péage : un solde de 6,80 euros reste dû, merci de régulariser ». Cette arnaque a connu une hausse de plus de 900 % en 2025. Le lien redirige vers un site frauduleux arborant les couleurs et logos officiels.
L’arnaque au « fichage à la Banque de France »
En juin 2026, la Banque de France a lancé une alerte officielle. Elle fait face à une recrudescence de messages frauduleux usurpant son identité. Les SMS annoncent un « Fichage auprès de la Banque de France, contactez-nous d’urgence ». L’objectif : inciter la victime à rappeler un numéro ou cliquer sur un lien pour récupérer des données personnelles ou bancaires. La Banque de France n’envoie jamais ce type de SMS alarmants.
L’arnaque aux remboursements d’impôts
À la veille des premiers versements de l’administration fiscale prévus le 24 juillet 2026, une vague massive de phishing par SMS cible plus de 12 millions de foyers français. Les fraudeurs promettent un remboursement de trop-perçu contre la saisie des coordonnées bancaires.
Une sophistication sans précédent depuis mars 2026
Des photos IA ultra-personnalisées
L’arnaque au faux colis a franchi un nouveau cap décisif en France depuis mars 2026. Les escrocs ne se contentent plus d’un simple message texte envoyé sur le téléphone mobile. Ils joignent désormais une photo générée par IA montrant le colis avec un réalisme saisissant. Cette image affiche le nom, le prénom et parfois l’adresse de la victime sur l’étiquette. L’image montre un colis dans la main d’un livreur arborant le logo de Mondial Relay. Le contexte reste réaliste, comme l’arrière d’une camionnette remplie de nombreux paquets.
Un message vocal pour parfaire le piège
Depuis avril 2026, un message vocal de quinze secondes complète encore ce piège particulièrement bien rodé. Une voix naturelle et pressée annonce l’arrivée du livreur sur un ton très convaincant. Le message précise que le colis ne rentrait pas dans la boîte aux lettres du destinataire. Il indique aussi qu’un SMS a été envoyé pour reprogrammer rapidement la livraison. Des bruits de fond de rue ajoutent encore au réalisme sonore de cette scène. Un spécialiste reconnu du numérique témoigne du réalisme saisissant de cette nouvelle arnaque. Il confie avoir reçu une image avec son nom et son prénom dans un contexte réel. Le résultat obtenu se révèle pourtant particulièrement bluffant pour les destinataires les plus vigilants.
Des données issues de fuites massives
Ces données ultra-personnalisées proviennent directement des fuites massives de bases de données informatiques. Ces fuites ont touché des millions de Français ces dernières années sur le territoire national. Le taux de personnes informées d’une fuite de données est passé de 30 % en 2025 à 45 % en 2026. Un colis à votre nom sur la photo ne constitue donc en rien une preuve d’authenticité. Il s’agit d’une donnée volée, exploitée pour gagner rapidement la confiance de la victime.
Le bon réflexe consiste à ne jamais cliquer sur le lien reçu dans le message. Vérifiez toujours le suivi de votre colis en vous rendant vous-même sur le site officiel. Ni Mondial Relay ni Colissimo n’envoient jamais de photos des colis à leurs destinataires.
Conseils pour se protéger des SMS frauduleux – Édition 2026

Les bons réflexes à adopter
- Ne répondez jamais à un SMS suspect, même pour dire « STOP ». Cela confirme que votre numéro est actif.
- Ne cliquez sur aucun lien. La règle d’or reste valable, même si les liens sont aujourd’hui masqués derrière des boutons ou des images.
- Vérifiez l’URL sans cliquer. Sur smartphone, maintenez votre doigt sur le lien pour afficher l’adresse réelle.
- Méfiez-vous des messages personnalisés. Le fait qu’un SMS mentionne votre prénom, votre adresse ou un numéro de commande ne prouve rien : ce sont des données volées.
- Installez une application de sécurité mobile. Des applications comme Saracroche (depuis les versions 4.0/4.1 de début 2026) intègrent désormais un filtrage des SMS sur iOS et Android. Elles bloquent les messages de phishing et les arnaques bancaires.
- Activez le filtre anti-arnaques dès son déploiement. Prévu pour le 1er septembre 2026, ce bouclier numérique affichera un message d’avertissement avant l’accès à un site frauduleux.
Le signalement au 33700 : la procédure officielle
Le 33700 est le numéro officiel de signalement des SMS frauduleux en France. Il est géré conjointement par les opérateurs et l’ARCEP. La procédure est simple :
- Transférez le SMS suspect au 33700 sans ajouter de commentaire.
- Vous recevrez un message vous demandant de retourner le numéro de l’expéditeur pour finaliser le signalement.
- Une fois le signalement complet, les opérateurs peuvent couper le numéro à l’origine du spam.
Le transfert est gratuit pour les clients des principaux opérateurs (Orange, SFR, Bouygues Telecom, etc.). Le signalement via le site 33700.fr reste totalement gratuit. Orange a recueilli plus d’un million de signalements via ce canal en 2025.
Le filtre anti-arnaques 2026
Prévu pour septembre 2026, ce dispositif gouvernemental s’appuiera sur une liste noire de sites frauduleux. Elle sera alimentée par les signalements et gérée par l’Office anti-cybercriminalité (OFAC). Lorsqu’un internaute cliquera sur un lien frauduleux, un message d’avertissement s’affichera avant l’accès au site. Le filtrage s’effectuera via DNS ou directement dans les navigateurs.
Cadre légal et recours bancaires – Ce qui a changé en 2025-2026
La jurisprudence sur le spoofing
La Cour de cassation a rendu plusieurs arrêts majeurs. Le 23 octobre 2024 (arrêt n° 23-16.267), elle a jugé qu’aucune négligence grave ne peut être retenue si la victime utilise son dispositif de sécurité à la demande d’un escroc usurpant le numéro de la banque. Le 12 juin 2025 (arrêt n° 24-13.777), elle a confirmé et consolidé cette position.
Concrètement : la banque doit rembourser les sommes dérobées lors d’une fraude par spoofing. Cette obligation ne s’efface que si la banque prouve une négligence grave caractérisée de la victime. La cour d’appel de Paris a confirmé cette position en mai 2025.
La loi Cazenave (n° 2025-594 du 30 juin 2025)
Cette loi modifie en profondeur le cadre du démarchage téléphonique. À compter du 11 août 2026, le démarchage téléphonique à des fins commerciales sera interdit par principe. Les entreprises ne pourront plus contacter que :
- Les clients avec lesquels elles ont un contrat en cours (pour des offres complémentaires).
- Les personnes ayant donné un consentement préalable, libre et éclairé, valable un an maximum.
Le système Bloctel disparaît au profit d’un opt-in obligatoire. Les amendes peuvent atteindre 375 000 euros ou 20 % du chiffre d’affaires de l’entreprise contrevenante.
Le protocole STIR/SHAKEN et le programme MAN
Déployé en France depuis octobre 2024 dans le cadre du programme MAN (Mécanisme d’Authentification des Numéros), ce protocole vise à authentifier les appels téléphoniques et à lutter contre l’usurpation de numéro (spoofing). Les opérateurs vérifient que le numéro affiché correspond bien à l’appelant.

Le clonage vocal : une technique qui inquiète
Depuis février 2026, une variante particulièrement dangereuse de l’arnaque au faux conseiller bancaire se généralise. Les escrocs utilisent l’intelligence artificielle pour cloner la voix du véritable conseiller bancaire de la victime. Le numéro affiché est bien celui de l’agence, grâce au spoofing téléphonique, et la voix est reconnaissable entre mille.
Un échantillon audio de 3 à 5 secondes suffit désormais pour produire un clone vocal convaincant. Les sources d’échantillons foisonnent sur les réseaux sociaux et les messageries. Une story publiée hier ou un message vocal anodin fournissent matière aux escrocs. Un simple « allô » lors d’un appel silencieux suffit parfois à alimenter le clonage vocal. Les escroqueries fondées sur le clonage vocal ont bondi de 300 % en 2026 par rapport à 2025.
Le scénario retenu par les escrocs reste parfaitement rodé et éprouvé sur le terrain. Un SMS alerte sur un virement suspect de plusieurs milliers d’euros sur le compte. Un appel du « conseiller » survient ensuite avec sa prétendue vraie voix clonée. Il propose d’annuler immédiatement l’opération en cours sur le compte bancaire de la victime. En réalité, la victime autorise des virements vers des comptes contrôlés par les escrocs.
Le seul réflexe qui vaut consiste à raccrocher immédiatement. Rappelez ensuite votre banque sur le numéro officiel figurant au dos de votre carte bancaire. Ne composez jamais le numéro qui s’affiche sur votre écran de téléphone mobile.
FAQ
Un SMS frauduleux peut-il s’afficher dans ma conversation avec ma banque ?
Oui, cette situation devient possible depuis septembre 2026 avec le Sender ID spoofing. Le message se glisse dans le fil existant, ne cliquez donc jamais sur un lien.
Que faire après un clic sur un lien frauduleux reçu par SMS ?
Coupez immédiatement votre connexion internet en activant le mode avion de votre téléphone. Changez vos mots de passe depuis un autre appareil et contactez votre banque sans attendre.
Le 33700 est-il vraiment gratuit pour tous les utilisateurs mobiles français ?
Oui, ce service reste gratuit pour les clients des principaux opérateurs mobiles français. Le signalement via le site 33700.fr demeure totalement gratuit pour les internautes.
La banque est-elle toujours tenue de rembourser les victimes de spoofing en France ?
Oui, sauf négligence grave de votre part que la banque parvient à prouver devant le juge. La charge de cette preuve lui incombe entièrement, conformément à la jurisprudence de la Cour de cassation.
Qu’est-ce qu’une attaque SMS Blaster et comment s’en protéger simplement et efficacement au quotidien ?
Le SMS Blaster est un appareil qui imite une antenne-relais illégitime de téléphonie mobile. Désactivez la 2G sur votre smartphone et restez vigilant dans les zones fréquentées.
Le filtre anti-arnaques 2026 protège-t-il vraiment tous les utilisateurs français contre les SMS frauduleux ?
Non, ce dispositif ne bloque malheureusement pas encore directement tous les SMS eux-mêmes. Prévu pour septembre 2026, il affichera un avertissement avant l’accès à un site frauduleux.









Comment savoir si la voix de mon conseiller bancaire est authentique ?
Vous ne pouvez malheureusement plus vous fier uniquement à la voix depuis 2026. Raccrochez et rappelez votre banque sur le numéro officiel au dos de votre carte.