Relu par Fitia, Rédactrice en chef
Un message vous presse de régler une amende, de confirmer un virement ou de récupérer un remboursement. C’est assez suspect.
Face à cela, votre méfiance est le bon réflexe, car les mails frauduleux copient aujourd’hui banques et administrations jusqu’au logo. Quelques vérifications suffisent pourtant à démasquer l’arnaque avant le clic. Et si le clic est déjà parti, tout n’est pas perdu.
En bref
- L’adresse réelle de l’expéditeur trahit la plupart des mails frauduleux.
- L’IA a effacé les fautes qui signalaient autrefois les mails frauduleux.
- Après un clic, coupez la connexion et changez vos mots de passe.
- Signalez le message sur Signal Spam ou via 17Cyber.
Mail suspect : les signes qui trahissent les mails frauduleux
Ouvrir un email suspect n’est jamais anodin, même sans cliquer. Le message charge souvent des pixels de suivi invisibles, ces images minuscules qui révèlent votre adresse IP, votre appareil et l’heure de lecture. L’expéditeur sait alors que votre boîte est active.
Et le tri devient plus délicat. Selon le dernier rapport de KnowBe4, 86 % des campagnes de phishing observées sur six mois intègrent de l’intelligence artificielle. Les mails frauduleux ne contiennent donc plus les fautes grossières qui les trahissaient.
Les deepfakes audio et vidéo complètent cet arsenal. Les mails frauduleux préparent le terrain, puis un appel imitant la voix d’un proche achève le travail. Face à ces menaces en matière de cybersécurité, il faut apprendre à lire un message comme un enquêteur.
L’adresse de l’expéditeur, premier indice à vérifier
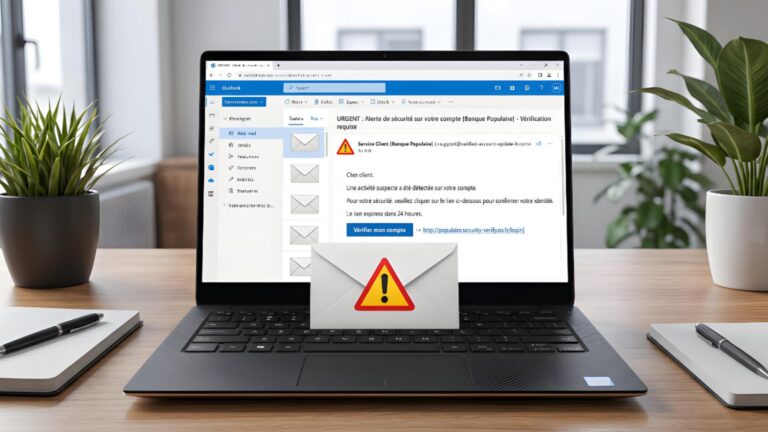
Vérifiez toujours l’adresse électronique complète, pas seulement le nom affiché. Les mails frauduleux échouent souvent sur ce détail. Un « service des impôts » qui écrit depuis un domaine sans rapport avec l’administration ne laisse aucun doute.
Les auteurs de mails frauduleux maquillent volontiers ces adresses pour singer une organisation légitime. Méfiez-vous des suites de chiffres sans logique, des lettres doublées ou des domaines presque identiques à une marque connue. Ainsi, une gendarmerie qui n’écrit pas depuis une adresse en @gendarmerie.interieur.gouv.fr ne vous écrit tout simplement pas.
Liens, pièces jointes et ton pressant : là où le piège se referme
Réclamer des données confidentielles est la signature des mails frauduleux. Banques et administrations ne réclament jamais vos identifiants ou votre code de carte par ce canal.
Presque tous les mails frauduleux misent sur un lien ou une pièce jointe piégée. Survolez chaque lien avant de cliquer pour lire sa véritable destination. Mieux encore, tapez vous-même l’adresse du site officiel dans votre navigateur.
Le ton compte autant que le contenu. Les mails frauduleux jouent sur la peur ou l’urgence : amende sous 48 heures, compte bloqué, colis retenu. Un objet flou, sans référence précise à votre dossier, complète souvent le tableau.
Votre instinct, dernier filtre face au phishing ciblé
Les mails frauduleux les plus redoutables exploitent aussi vos traces publiques. Certains outils d’IA compilent ce que vous publiez sur les réseaux sociaux pour imiter le style d’un collègue ou d’un proche. Le message sonne juste, jusqu’au prénom de votre chef.
Si quelque chose cloche malgré ces vérifications, écoutez ce malaise. La confusion entre phishing et fishing prête à sourire, mais l’hameçon, lui, est bien réel. Dix secondes de doute coûtent moins cher qu’un compte vidé.
Les mails frauduleux qui circulent en ce moment

Les escrocs collent à l’actualité, et cet automne n’échappe pas à la règle. Voici les campagnes de mails frauduleux les plus signalées ces dernières semaines, avec le détail qui démasque chacune d’elles.
| Campagne | Ce que promet ou menace le mail | Le détail qui trahit l’arnaque |
|---|---|---|
| Faux « chèque carburant » | Une aide de l’État à réclamer via un lien, contre vos identifiants fiscaux | Un expéditeur commercial ou étranger, sans lien avec l’administration |
| Faux mails des impôts (DGFiP) | Un « service de correction en ligne » ou un remboursement à valider | Le fisc n’envoie jamais de lien vers un formulaire en ligne |
| Fausses alertes bancaires | Des transactions « déjà traitées » et un numéro à rappeler d’urgence | Aucun lien, seulement un téléphone : celui des escrocs |
| Faux renouvellement Amazon Prime | Un abonnement prolongé d’un an, à annuler en un clic | Des liens qui ne pointent pas vers le domaine d’Amazon |
| Fausses convocations judiciaires | Une accusation grave signée gendarmerie ou Europol | Aucune vraie convocation n’arrive par simple email |
Un point commun relie ces cinq mails frauduleux. Tous exigent une action immédiate, hors de vos canaux habituels. Rappelez donc l’organisme via le numéro inscrit sur votre carte ou votre avis officiel, jamais celui du message.
Clic sur un mail frauduleux : les gestes à faire dans l’heure
Le clic est parti, la page s’est ouverte. Inutile de paniquer, mais chaque minute compte pour limiter les dégâts.
Couper la connexion et analyser l’appareil
Déconnectez d’abord l’appareil d’Internet, Wi-Fi et câble compris. Les mails frauduleux livrent souvent un logiciel espion, et cette coupure l’empêche d’exfiltrer davantage de données.
Lancez ensuite une analyse antivirus complète. Des logiciels comme Microsoft Defender ou Avast repèrent et suppriment la plupart des programmes installés à votre insu. Si votre protection date un peu, notre sélection du meilleur antivirus aide à choisir une solution à jour.
Sécuriser vos comptes et vos moyens de paiement
Vous avez saisi des identifiants ou des coordonnées bancaires ? Changez vos mots de passe sans attendre, en commençant par la messagerie, cette porte d’entrée vers tous vos autres comptes.
Prévenez ensuite votre banque pour bloquer la carte si besoin. Activez l’authentification à deux facteurs sur vos comptes sensibles, puis surveillez vos relevés pendant plusieurs semaines. Un gestionnaire de mots de passe évite aussi de recycler le même sésame partout.
Mails frauduleux sans lien ni pièce jointe : le piège du rappel
Tous les mails frauduleux ne cachent pas un lien piégé. Une variante gagne du terrain : le message ne renferme qu’un numéro de téléphone. Les filtres antispam, entraînés à traquer les URL malveillantes, le laissent donc passer sans broncher.
Un scénario en deux temps
Fin octobre, le site ZATAZ a décortiqué deux mails frauduleux aux couleurs d’une banque, envoyés à un jour d’intervalle. Le premier annonçait des opérations déjà traitées. Le second entretenait la panique avec un nouvel appareil prétendument connecté au compte.
Le but n’était jamais le clic. Les escrocs voulaient que la victime décroche son téléphone. Au bout du fil, un faux conseiller tente alors d’obtenir codes et validations.
Le réflexe qui désamorce le piège
La parade est simple. N’appelez jamais un numéro fourni dans un mail inattendu. Composez celui qui figure au dos de votre carte bancaire ou dans votre application officielle.
Un vrai conseiller ne vous demandera jamais un code reçu par SMS. Et si l’interlocuteur insiste, raccrochez. Sa légitimité se vérifie en trente secondes, alors que votre épargne ne se récupère pas aussi vite.
Zero-font, URL Blob, IPFS : comment les mails frauduleux déjouent les filtres
Les mails frauduleux forment le vecteur d’attaque le plus répandu. Leurs auteurs soignent donc le camouflage technique autant que le texte, pour tromper les filtres plutôt que vous.
Le texte invisible des attaques zero-font
Certains mails frauduleux cachent du texte en police de taille zéro dans leur code. Les filtres antispam lisent ce contenu caché et jugent l’email légitime. Vous, vous ne voyez que l’arnaque.
Les URL Blob, une page piégée qui n’existe que dans votre navigateur
Le blob est une fonction légitime des navigateurs, utilisée par des plateformes comme YouTube pour gérer des données temporaires en local. Des cybercriminels détournent ce mécanisme pour fabriquer de fausses pages de connexion.
Ici, les mails frauduleux renvoient d’abord vers un service réputé, comme OneDrive. Une page intermédiaire légitime renvoie ensuite vers une URL Blob générée dans le navigateur. Hébergée nulle part sur le réseau, cette page finale échappe aux systèmes de détection classiques.
Les identifiants saisis filent vers un serveur contrôlé par l’attaquant. Le phishing via le protocole IPFS suit une logique voisine, avec des pages distribuées presque impossibles à supprimer.
Le clonage de fil de discussion, l’arnaque déguisée en vieil échange
Les pirates compromettent d’abord une boîte mail mal protégée. Ils fouillent ensuite les conversations et relancent un échange réel, parfois vieux de plusieurs mois.
Le message arrive comme une réponse logique à une discussion connue. Il reprend le sujet exact d’un projet, et l’IA peut même imiter les tics de langage de l’interlocuteur. Le lien piégé se déguise en document oublié ou en facture à régulariser.
Ces mails frauduleux désarment la vigilance, car un fil familier rassure. Pour une entreprise, un faux virement se valide parfois en quelques minutes. Confirmez toujours une demande de paiement par un autre canal, un appel au numéro habituel par exemple.
Vishing, smishing, quishing : quand l’arnaque quitte la boîte mail
Les mails frauduleux ouvrent souvent une attaque en plusieurs actes. Les données volées lors de fuites ou glanées sur les réseaux sociaux nourrissent ensuite un appel frauduleux, le vishing. Des voix clonées par IA imitent alors un collègue ou un conseiller bancaire.
Le smishing transpose le même piège par SMS. Le quishing, lui, remplace le lien par un QR code. Impossible de lire l’adresse avant de scanner, et c’est précisément ce que cherchent les escrocs.
Les messageries comme WhatsApp ou Telegram multiplient encore les points d’entrée. L’arnaque à l’appel vidéo WhatsApp en donne un bon exemple, avec son piège au partage d’écran. Orange Business et ANOZR WAY livrent d’ailleurs leur diagnostic sur la fraude par IA et les deepfakes.
Une règle protège de toutes ces variantes. Ne livrez jamais d’information personnelle à un interlocuteur qui vous a contacté le premier. Notre guide détaille aussi comment se protéger contre le phishing au quotidien.
Les outils qui filtrent les mails frauduleux avant vous
Gmail et Outlook interceptent déjà l’essentiel des mails frauduleux avant qu’ils n’atteignent votre boîte. Ce premier filtre laisse pourtant passer les campagnes les plus soignées.
En entreprise, des solutions comme Microsoft Defender for Office 365 et Proofpoint traquent les mails frauduleux grâce à l’intelligence artificielle. Elles repèrent les anomalies de comportement et bloquent les pièces jointes douteuses avant la lecture.
Côté particulier, VirusTotal permet de tester une URL suspecte sans l’ouvrir. La fonction « Signaler l’hameçonnage » de Gmail ou d’Outlook entraîne aussi les filtres contre les mails frauduleux suivants.
NordVPN, un rempart contre les sites d’hameçonnage
Un VPN ne trie pas vos emails. Il intervient après le clic, quand le lien piégé tente d’ouvrir une page frauduleuse. Avec NordVPN, vos données sensibles sont protégées contre les menaces en ligne.
Le chiffrement des données rend vos échanges illisibles pour les pirates, notamment sur un Wi-Fi public. Votre adresse IP masquée limite aussi le pistage de vos activités.
Contre les mails frauduleux, le véritable atout se trouve ailleurs. L’ancienne fonction CyberSec a laissé place à un antivirus intégré, héritier de la Protection Anti-menaces Pro, qui bloque les sites d’hameçonnage et les téléchargements malveillants. Lors du dernier test anti-phishing d’AV-Comparatives, il a stoppé 92 % des sites piégés, sans fausse alerte.
Sachez que cette protection avancée est réservée aux formules supérieures. Pour la comparer à d’autres services, consultez notre comparateur VPN.
Où signaler un mail suspect pour stopper la campagne

Signaler les mails frauduleux ne sert pas qu’à vous. Chaque alerte aide à fermer un faux site et protège les internautes visés par la même campagne. Plusieurs canaux existent pour signaler un mail frauduleux, chacun avec son rôle.
Signal Spam recueille les mails frauduleux après une inscription gratuite. Ses signalements alimentent les fournisseurs d’accès et les enquêtes de la CNIL. Phishing Initiative se charge, elle, des adresses de faux sites, qu’elle fait bloquer dans les navigateurs.
Pour un SMS piégé, transférez-le gratuitement au 33700. La plateforme Pharos, sur internet-signalement.gouv.fr, traite de son côté les contenus illicites et les escroqueries graves.
Victime d’une escroquerie ? Le service 17Cyber, lancé par la police, la gendarmerie et Cybermalveillance.gouv.fr, diagnostique d’abord votre situation en ligne. Un policier ou un gendarme vous conseille ensuite par tchat, 24 heures sur 24 et 7 jours sur 7.
L’État mise aussi sur l’entraînement. Lors de sa dernière édition, l’opération Cactus a confronté 9,2 millions de personnes à une fausse campagne d’hameçonnage, élèves, parents et personnels éducatifs compris. Suivre les actualités cybersécurité et les nouvelles menaces en cybersécurité prolonge ce réflexe au quotidien.