Relu par Fitia, Rédactrice en chef
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Sécuriser mes appareils avec BitdefenderAvec les cyberattaques générées par l’IA, les messages frauduleux deviennent plus difficiles à identifier. SoSafe révèle cinq mécanismes psychologiques exploités par les hackers et propose des réflexes pour limiter les risques.
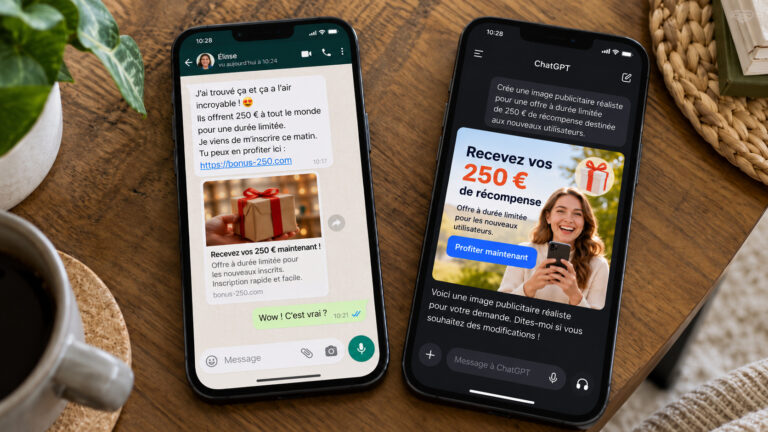
Les fautes d’orthographe et les mises en page douteuses ne suffisent plus à reconnaître un e-mail frauduleux. Les pirates privilégient désormais des messages capables de provoquer une réaction immédiate. Un ordre du supérieur, une prime inattendue ou un compte menacé de blocage peuvent pousser à agir sans réfléchir. Pour SoSafe, spécialiste de la sensibilisation à la cybersécurité, cette vulnérabilité repose sur des mécanismes humains bien connus.

Les hackers ciblent cinq failles psychologiques
L’autorité figure parmi les premiers leviers identifiés par SoSafe. Un message présenté comme une instruction de la direction peut inciter un salarié à contourner les procédures habituelles. L’entreprise cite une expérience du psychologue Leonard Bickman. En 1974, 89 % des passants sollicitées par un agent de sécurité acceptaient une demande, contre 33 % face à un civil.
La curiosité constitue un autre piège. Une prétendue grille des primes ou un document confidentiel peut déclencher un clic imprudent. La confiance facilite aussi les attaques : un faux recruteur peut échanger plusieurs semaines avec sa cible avant de lui transmettre un fichier malveillant.
Deux autres ressorts complètent cette liste : l’anxiété et la volonté d’aider. Une menace de suspension de compte ou l’appel urgent d’un faux technicien peuvent suffire à provoquer une erreur.

Pourquoi quelques secondes peuvent éviter une cyberattaque ?
SoSafe s’appuie sur les travaux du psychologue Daniel Kahneman pour expliquer ces réactions. Le cerveau utilise deux modes de pensée : l’un rapide et instinctif, l’autre plus lent et analytique. Les pirates cherchent à activer le premier, notamment par la peur ou l’urgence. Pour contrer cette mécanique, SoSafe recommande un « disjoncteur cognitif » en trois étapes.
Il faut d’abord identifier le signal émotionnel, puis marquer une pause d’environ dix secondes. La dernière étape consiste à vérifier la demande par un canal indépendant, comme un numéro professionnel déjà connu. Arnaud Loubatière, directeur France et Europe du Sud de SoSafe, résume l’objectif : automatiser ce réflexe de vérification plutôt que chercher à modifier les réactions humaines.

SoSafe mise sur des simulations adaptées aux salariés
Pour renforcer ces habitudes, SoSafe propose un système de formation adaptatif. Celui-ci transforme des tentatives de phishing réelles en exercices personnalisés. Les simulations couvrent plus de 100 scénarios, par e-mail ou SMS, avec une fréquence d’une à deux sollicitations mensuelles.
La plateforme intègre aussi Sofie, un copilote IA capable de diffuser des alertes dans plus de 32 langues et d’accompagner le signalement des messages suspects. Autre fonction, Policy Creator convertit les chartes de sécurité en formations interactives. SoSafe privilégie ainsi une culture qui valorise le signalement plutôt que de sanctionner systématiquement les erreurs.
Article basé sur un communiqué de presse reçu par la rédaction.