
Un Wi-Fi d’entreprise mal protégé peut ouvrir l’accès aux données internes et bloquer une activité entière. WPA3-Enterprise associe chiffrement robuste, identité vérifiée et contrôle précis des connexions. Pour une PME, le gain prioritaire vient d’une authentification 802.1X avec certificats numériques et réseau invité isolé.
Un mot de passe partagé ne permet ni de savoir qui se connecte, ni de couper facilement un accès compromis. Le protocole WPA3-Enterprise donne à chaque personne une identité réseau vérifiable, grâce au serveur RADIUS et à l’authentification 802.1X. Pour cadrer les bases, consultez ce guide sur la sécurité du réseau sans fil. Cette vidéo présente les principes utiles avant la configuration.
Wi-Fi d’entreprise : bâtir une architecture cloisonnée
Un réseau sans séparation ressemble à un immeuble dont chaque porte ouvre sur tous les bureaux. La séparation des flux limite les dégâts si un appareil tombe sous le contrôle d’un tiers. Réservez un VLAN au personnel, un autre aux invités, puis un troisième aux objets connectés. Reliez chaque zone au pare-feu par des règles adaptées aux usages réels.
Le serveur RADIUS centralise les décisions d’accès et facilite le retrait d’un compte. Associez-le à une infrastructure de certificats numériques pour vérifier les appareils autorisés. Pour comprendre le rôle de cette méthode, lisez notre guide sur l’authentification 802.1X en entreprise. Un réseau invité doit accéder à Internet, sans accès aux outils internes.
Prévoyez aussi un réseau de gestion réservé aux administrateurs et aux contrôleurs. Limitez ses accès à quelques postes précis, via des règles de pare-feu. Une PME peut commencer avec quatre zones logiques, même si son parc compte peu de bornes. Cette configuration du réseau réduit le risque de déplacement latéral après une intrusion.
WPA3-Enterprise et 802.1X : choisir les bons réglages
WPA3-Enterprise protège les échanges radio et renforce le chiffrement des données. Avec 802.1X, chaque connexion passe par une vérification du compte ou du certificat. Activez PMF pour protéger les trames de gestion contre certaines manipulations. Vérifiez la compatibilité des bornes, contrôleurs et terminaux avant toute mise en production.
Privilégiez EAP-TLS, qui repose sur des certificats numériques plutôt que sur un mot de passe seul. Chaque appareil reçoit un certificat propre, que l’équipe peut révoquer en cas de perte. Cette méthode réduit les risques liés au partage des identifiants entre collègues. Elle demande toutefois une gestion rigoureuse des certificats et de leur durée de validité.
Sur Fortinet ou Cisco, les noms de menus varient selon le modèle et la version logicielle. Créez un SSID professionnel, associez-le au VLAN du personnel, puis renseignez les paramètres RADIUS. Imposez WPA3-Enterprise et PMF après validation des postes les plus anciens. Gardez une procédure de retour arrière testée, pas une option improvisée.
Contrôle d’accès : segmenter les appareils et les invités
Un VLAN seul ne suffit pas à isoler les objets connectés si le pare-feu autorise trop de flux. Définissez les destinations utiles pour chaque famille d’appareils : imprimantes, caméras ou terminaux de paiement. Refusez les communications entre objets, sauf besoin métier documenté. Cette règle réduit l’exposition d’équipements rarement mis à jour.
Pour les visiteurs, créez un SSID distinct avec un accès Internet limité. Appliquez une durée de session courte et un débit adapté à l’activité. Ne reliez jamais ce réseau aux serveurs de fichiers ou aux outils de gestion. Une page d’accueil ne remplace pas une séparation technique.
Les bornes demandent elles aussi un accès de gestion protégé, distinct du trafic utilisateur. Restreignez SSH et HTTPS à des postes d’administration, puis consignez les connexions. Une équipe peut ainsi repérer un changement de configuration inattendu. Le contrôle d’accès doit couvrir les personnes, les équipements et les consoles.
Configuration du réseau : couvrir les locaux sans créer de zones mortes
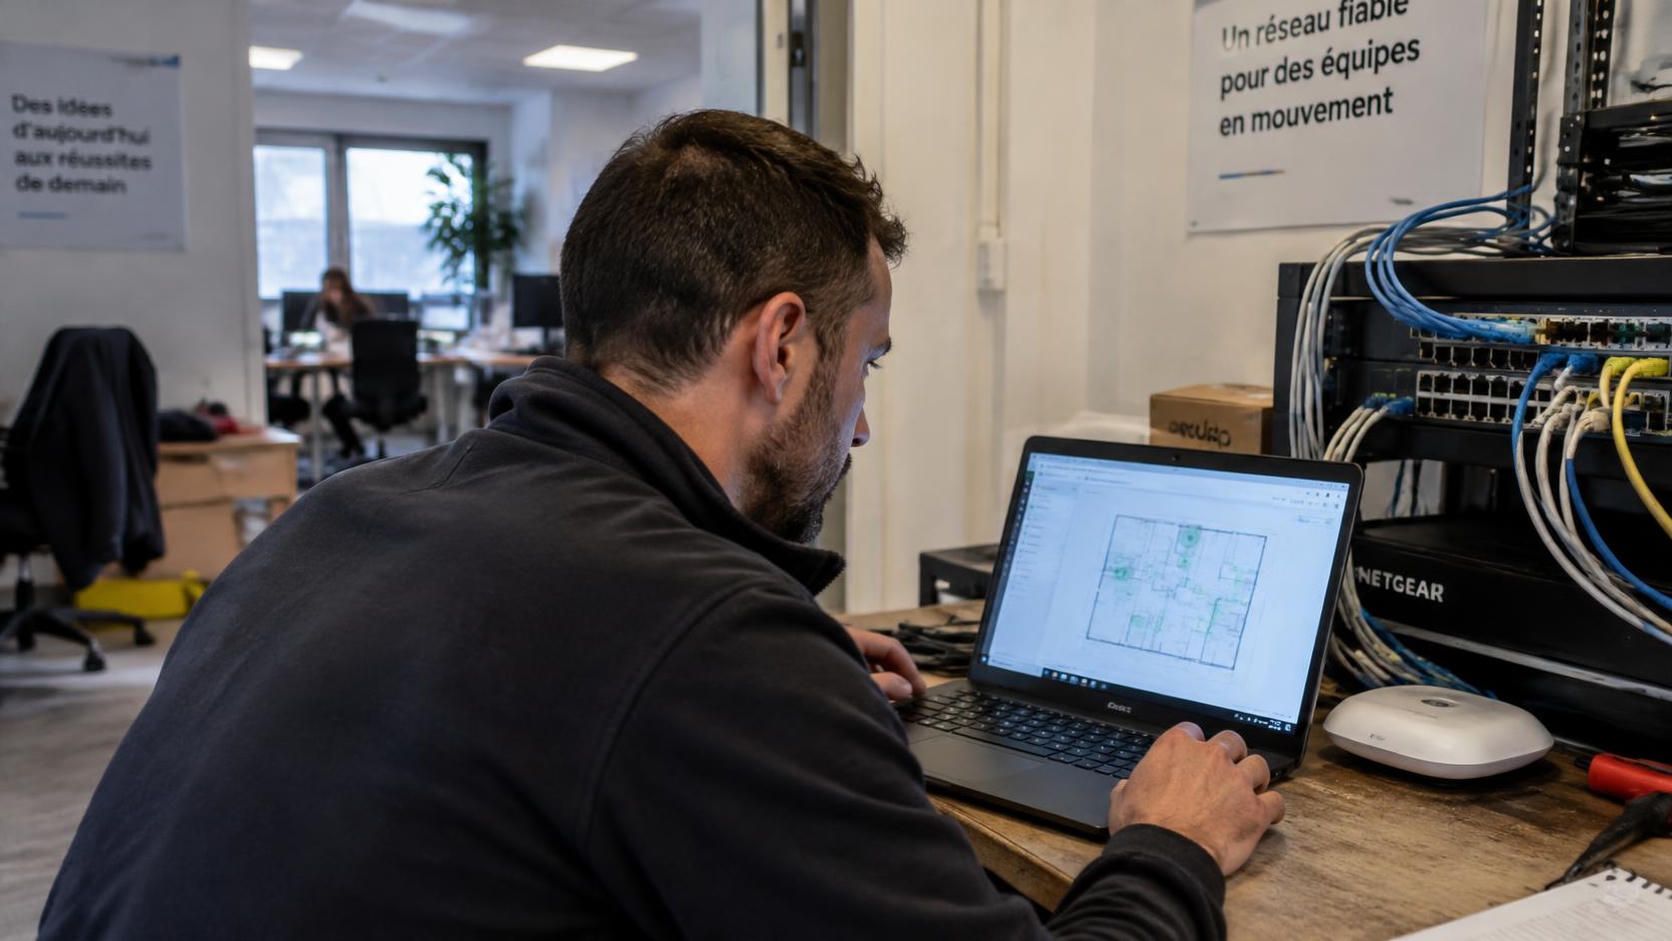
La qualité radio soutient la sécurité réseau, car les coupures poussent parfois les équipes vers des solutions de contournement. Cartographiez les murs porteurs, les ascenseurs et les zones de réunion. Faites une étude de couverture avant de fixer les bornes. Le nombre nécessaire dépend des obstacles et de la densité, pas seulement des mètres carrés.
Dans un open space, mesurez les connexions aux heures de pointe et repérez les zones de forte affluence. Ajustez les canaux et la puissance radio après observation des interférences. Évitez les réglages identiques sur toutes les bornes voisines. Une couverture cohérente améliore le roaming et réduit les appels au support.
Comparez les équipements selon leur compatibilité WPA3, leur gestion centralisée et leur durée de support. Cisco convient souvent aux organisations déjà équipées de ses outils réseau. Fortinet peut simplifier le pilotage pour les équipes qui utilisent déjà son pare-feu. Le prix d’achat ne résume pas le coût : comptez aussi les licences, le support et les compétences requises.
Protection contre les cyberattaques : tester avant le déploiement
Un mauvais certificat peut détourner une connexion vers un faux serveur d’authentification. Paramétrez les terminaux pour vérifier le nom et l’autorité du serveur RADIUS. Interdisez toute validation automatique d’un certificat inconnu. Cette vérification évite qu’un utilisateur accepte une fenêtre suspecte par réflexe.
Testez le parcours avec un poste récent, un appareil ancien et un compte révoqué. Vérifiez le refus d’accès, l’affectation au bon VLAN et la remontée des journaux. Une erreur classique consiste à activer le mode de transition sans plan de sortie. Fixez une date de retrait de WPA2 et communiquez-la aux équipes.
Pour piloter le déploiement, établissez cinq actions simples : inventorier les bornes, mettre à jour les firmwares, préparer RADIUS, tester les certificats, puis contrôler les journaux. Affectez un responsable à chaque étape et conservez les preuves de test. La protection efficace repose sur des règles vérifiées, pas sur le seul nom WPA3.
Crédit photo : Google DeepMind.