


Les détournements de conversation sont en hausse de 70 %. Une attaque par e-mail sur dix serait une tentative de compromission de messagerie d’entreprise.
Ces statistiques inquiétantes révèlent une tendance croissante à l’exploitation des e-mails comme vecteurs principaux d’attaques ciblées. Cette méthode, qui prend de l’ampleur, menace sérieusement la sécurité des entreprises à l’échelle mondiale.
L’ère de l’IA et les menaces par e-mail
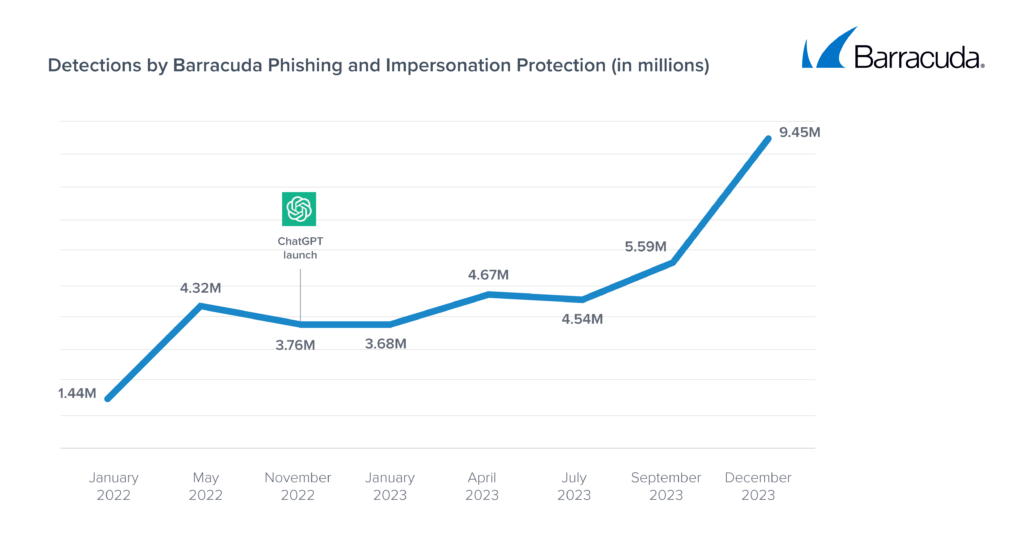
À l’ère de l’IA, un nouveau rapport de Barracuda révèle l’évolution des menaces. Les emails deviennent un terrain de jeu favori pour les cybercriminels sophistiqués. En outre, ces derniers profitent des technologies avancées pour améliorer leurs tactiques de fraude. L’intelligence artificielle leur permet de personnaliser leurs attaques afin de rendre les e-mails malveillants plus difficiles à détecter.
Le rapport « Email Threats and Trends » de Barracuda révèle une augmentation des menaces. La compromission de messagerie d’entreprise atteint maintenant 10,6 % des attaques d’ingénierie sociale. Ce type d’attaque, de plus en plus fréquent, utilise des techniques de manipulation fines pour accéder à des informations sensibles.
La montée du détournement de conversation
Les détournements de conversation ont augmenté de 70 % depuis 2022. Bien que cette méthode demande beaucoup de ressources aux attaquants, les gains potentiels sont significatifs. Cela rend l’investissement initial rentable. Cette technique sophistiquée est devenue un choix populaire pour les fraudeurs cherchant à intercepter et manipuler des échanges d’e-mails pour leur profit.
Près de 5 % des boîtes mails ont été ciblées par des attaques via QR code durant le dernier trimestre de 2023. Les QR codes, souvent perçus comme inoffensifs, sont utilisés pour diriger les victimes vers des sites malveillants. Ces attaques sont particulièrement insidieuses car elles incitent les victimes à utiliser des appareils personnels, souvent moins sécurisés que les réseaux d’entreprise.
La prédominance de Gmail dans l’ingénierie sociale
Gmail est le service de messagerie gratuit le plus utilisé pour l’ingénierie sociale. En 2023, les adresses Gmail représentaient 22 % des domaines utilisés pour ces attaques, ce qui souligne la nécessité pour les utilisateurs de rester extrêmement vigilants lorsqu’ils traitent avec des e-mails provenant de sources inconnues ou suspectes.
L’impact des réducteurs d’URL dans les attaques
Bit.ly a été utilisé dans près de 40 % des attaques d’ingénierie sociale. Les réducteurs d’URL masquent les véritables adresses afin de rendre les liens suspects invisibles aux yeux des filtres traditionnels. Cette tactique augmente considérablement les chances que des victimes potentielles cliquent sur des liens malveillants.
Eric Heddeland de Barracuda souligne l’importance de rester vigilant. « Les professionnels de l’IT et de la sécurité doivent rester vigilants sur l’évolution des menaces liées aux e-mails, ainsi que sur l’impact des mesures de sécurité et des réponses aux incidents », a-t-il déclaré. Cette approche proactive est essentielle pour contrer les menaces émergentes et protéger les infrastructures critiques.
Article basé sur un communiqué de presse reçu par la rédaction.













