L’analyste cybersécurité examine les alertes qui signalent une activité inhabituelle sur les systèmes d’une entreprise. Il aide les équipes à distinguer un incident réel d’un simple bruit technique, puis à limiter les effets d’une attaque. Son travail relie l’analyse des traces, la protection des données et les décisions opérationnelles.
L’analyste cybersécurité veille aux systèmes, aux comptes et aux réseaux, puis agit quand un signal mérite une enquête. Son rôle dépasse la lecture des alertes : il vérifie les faits et mesure les risques pour l’activité. Pour situer ce poste parmi les métiers proches, découvrez le rôle d’un analyste SOC. Ses journées mêlent analyse, échanges avec les équipes techniques et suivi des mesures de sécurité.
Cette vidéo présente le travail d’un analyste SOC et ses missions de détection.

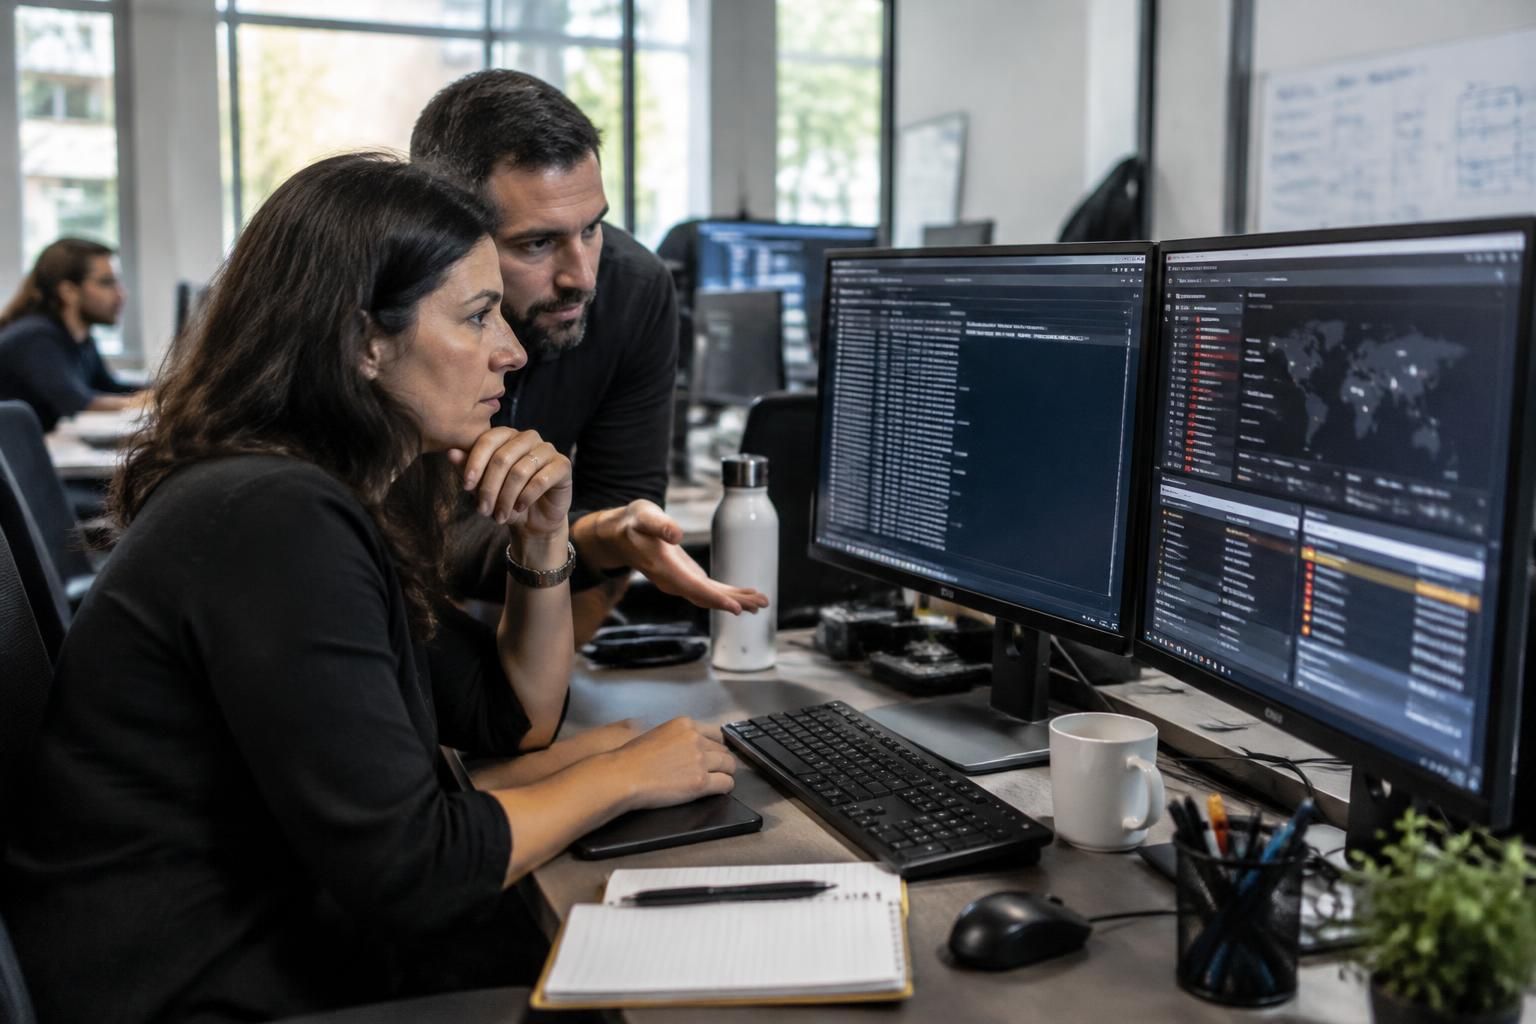
Analyste cybersécurité : son rôle au quotidien
Le premier enjeu consiste à comprendre ce que révèle une alerte, avant de choisir une action adaptée. L’analyste croise plusieurs traces et évalue leur portée pour l’entreprise. Son travail associe surveillance des réseaux et analyse des menaces. Cette lecture aide à concentrer les efforts sur les systèmes les plus exposés.
De l’alerte à la détection des intrusions
Un SIEM rassemble les journaux issus des serveurs, postes et services cloud. Un EDR observe les postes et aide à repérer des comportements suspects. L’analyste vérifie les alertes et leurs indices techniques avant d’ouvrir un dossier. Une connexion inhabituelle, seule, ne prouve pas une intrusion.
Il peut comparer l’heure de connexion, l’adresse réseau et les actions du compte. Une copie massive de fichiers ou une connexion depuis un lieu inhabituel exige une vérification rapide. L’analyse des menaces repose sur des faits réunis et vérifiables, pas sur une alerte isolée. L’analyste estime aussi la valeur des systèmes concernés pour l’activité.
Analyse des vulnérabilités et prévention
La détection ne résume pas le poste : l’analyste contribue aussi à réduire les failles. Il suit les correctifs, examine les vulnérabilités et peut participer aux audits. La gestion des accès et des correctifs limite les occasions d’exploitation. Selon l’organisation, il aide aussi à vérifier le déploiement de l’authentification multifacteur.
Dans une PME, le même spécialiste peut traiter les alertes et conseiller l’équipe informatique. Dans un grand groupe, les rôles sont souvent répartis entre supervision, réponse et expertise technique. La coordination avec les équipes systèmes permet de relier une faille à un serveur ou un service précis. La veille technologique nourrit aussi ses méthodes, sans remplacer l’expérience de terrain.
Cette vidéo illustre les étapes d’une réponse à un incident de sécurité.

Analyste cybersécurité : gérer les incidents
Une alerte confirmée déclenche une enquête qui doit protéger les preuves et limiter les effets sur l’activité. L’analyste travaille alors avec les équipes capables d’isoler un poste ou de restaurer un service. La gestion des incidents et des priorités demande méthode et échanges clairs. Chaque action doit laisser une trace utile aux personnes qui prennent le relais.
Réponse aux incidents : les étapes utiles
Un compte compromis peut servir à lire des courriels, accéder à des fichiers ou atteindre d’autres services. L’analyste vérifie les connexions et alerte les responsables concernés. La réponse aux incidents suit un ordre précis : qualifier, contenir, puis chercher la cause. Un blocage immédiat peut réduire le risque, mais ne suffit pas à expliquer l’origine.
Selon la gravité, l’équipe peut isoler un poste, désactiver un compte ou couper un accès. Elle supprime ensuite la menace et corrige la faille qui a permis l’intrusion. Le retour au service avec des contrôles réduit le risque de récidive. Enfin, un bilan précise les faits, les décisions et les mesures à suivre.
| Étape | Action de l’analyste | Exemple |
|---|---|---|
| Qualification | Vérifier les indices et la portée | Comparer une connexion à l’historique du compte |
| Confinement | Limiter l’accès ou isoler un poste | Couper une session suspecte |
| Rétablissement | Vérifier le système après correction | Contrôler les accès avant la reprise |
| Retour d’expérience | Documenter les causes et les suites | Mettre à jour une règle de détection |
Un travail d’équipe, pas une action isolée
L’analyste échange avec les administrateurs, le RSSI et parfois les développeurs ou les équipes métier. Un incident peut aussi nécessiter l’appui d’un juriste ou d’un spécialiste de la réponse à incident. La transmission claire des éléments utiles évite les décisions contradictoires. Les rapports donnent à chacun une base commune pour agir.
Il faut distinguer l’analyste du testeur d’intrusion : le premier surveille les événements et enquête sur les alertes. Le second recherche activement des failles dans un cadre autorisé. Un CSIRT, équipe dédiée à la réponse aux incidents, peut intervenir lors d’une crise complexe. La frontière entre ces métiers dépend toutefois de la taille et des moyens de l’employeur.
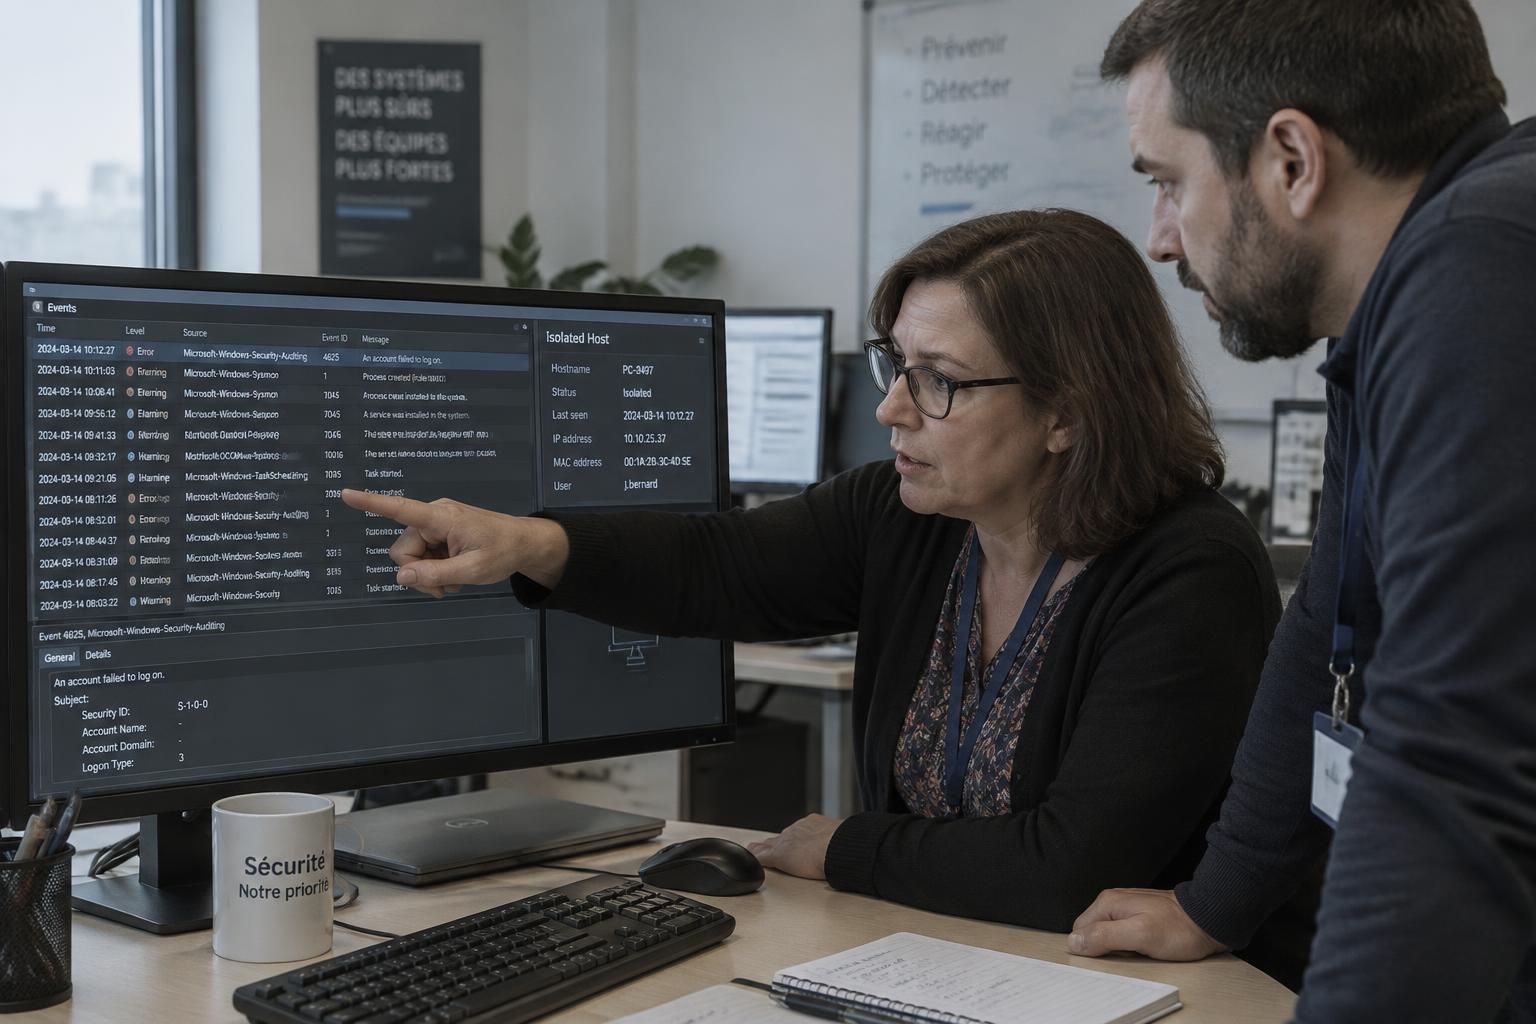
Analyste cybersécurité : outils et compétences
Le poste exige des bases en réseaux, systèmes Windows et Linux, comptes utilisateurs et services cloud. Il faut comprendre les traces techniques, mais aussi leur conséquence pour les métiers. La maîtrise des outils ne suffit pas : l’esprit critique aide à distinguer une anomalie d’un risque réel. La qualité des comptes rendus compte autant que la vitesse d’analyse.
Des outils au service de l’enquête
Un SIEM centralise des événements, tandis qu’un EDR suit l’activité des postes. Un IDS détecte des signes possibles d’intrusion sur un réseau. L’analyste utilise ces outils pour recouper les indices, puis consulte les journaux et les alertes. Il peut aussi participer à l’analyse des vulnérabilités et au suivi des correctifs.
Les solutions ne décident pas seules de la gravité d’un cas. Une alerte jugée faible peut prendre un autre sens si elle coïncide avec une modification de droits ou un accès à un serveur sensible. La lecture du contexte technique et métier évite les réactions mécaniques. La documentation des décisions facilite ensuite l’audit et la reprise du dossier.
Compétences, horaires et évolution du métier
Curiosité, rigueur et calme aident lors d’une enquête où les informations restent parfois incomplètes. L’anglais technique sert à lire la documentation et les avis de sécurité. La communication avec des interlocuteurs variés permet d’expliquer un risque sans jargon inutile. Les horaires dépendent du service ; un SOC ouvert en continu peut prévoir des rotations ou des astreintes.
La pratique sur des environnements de test complète les cours : journaux, postes, comptes et exercices de réponse. Les certifications peuvent soutenir un projet précis, mais elles ne remplacent ni la pratique ni les bases informatiques. Pour explorer les parcours, consultez les voies d’accès aux métiers de la cybersécurité. L’expérience peut mener vers le threat hunting, le forensic ou l’ingénierie sécurité.
- Son rôle : qualifier les alertes et aider l’entreprise à réduire le risque.
- Ses outils : SIEM, EDR, IDS et journaux techniques, selon le poste.
- Sa méthode : vérifier les faits, documenter les décisions et transmettre les éléments utiles.
- Ses évolutions : réponse à incident, analyse forensique, threat hunting ou ingénierie sécurité.
Questions sur le métier d’analyste cybersécurité
Quelle différence entre un analyste cybersécurité et un analyste SOC ?
L’analyste SOC exerce au sein d’un centre de supervision. L’analyste cybersécurité peut aussi travailler dans une équipe interne ou un cabinet, avec un périmètre plus large selon l’employeur.
L’analyste cybersécurité intervient-il lors d’une attaque ?
Oui. Il qualifie les signaux, documente les faits et contribue aux mesures de confinement. Une équipe de réponse spécialisée peut prendre le relais pour les cas complexes.
Quels outils utilise-t-il ?
Selon l’organisation, il peut exploiter un SIEM, un EDR, un IDS et des outils d’analyse des journaux ou des vulnérabilités.
Le poste implique-t-il des horaires décalés ?
Cela dépend du service. Un SOC avec surveillance continue peut prévoir des rotations ou des astreintes, contrairement à une équipe aux horaires de bureau.