L’architecte sécurité définit la manière dont les systèmes informatiques protègent les données et les services d’une entreprise. Il intervient dès la conception des projets, puis vérifie que les choix techniques respectent les règles de sécurité. Son travail repose sur des arbitrages concrets entre protection, usages, coûts et contraintes métier.
L’architecte sécurité traduit les besoins de l’entreprise en choix techniques cohérents. Il aide les équipes à prévenir les failles avant la mise en service des applications ou des infrastructures. Son rôle relie la stratégie de sécurité aux décisions prises par les équipes IT. Pour situer ce poste parmi les métiers de la cybersécurité, il faut regarder ses échanges avec les projets et les opérations.
Architecte sécurité : concevoir les systèmes
L’architecte sécurité transforme les politiques de sécurité en règles applicables aux projets informatiques. Il étudie les besoins, les flux de données et les risques liés à chaque solution. Ses recommandations doivent rester compatibles avec les objectifs des équipes métier. Il travaille donc au croisement de la protection des systèmes d’information et des contraintes de production.
Architecture de sécurité et analyse des risques
Au lancement d’un projet, il examine les données traitées et les accès nécessaires. Il repère les échanges avec les fournisseurs, les applications et les services cloud. Cette analyse des risques détermine les mesures utiles, sans ajouter de contrôles superflus. Chaque décision doit réduire un risque précis, avec un coût et un effet connus.
Pour une application de paie, il peut recommander une séparation des environnements et des accès. Il peut aussi demander le chiffrement des données sensibles et une authentification renforcée. Ces choix figurent dans un dossier d’architecture soumis aux équipes techniques. Le document sert de référence lors du développement, des tests et des évolutions futures.
Conception sécurisée et sécurité des réseaux
Une architecture ne se limite pas au choix d’un pare-feu ou d’un logiciel. Elle décrit les flux autorisés, les zones réseau et les droits associés à chaque service. La sécurité des réseaux repose aussi sur la réduction des accès inutiles. La segmentation limite la portée d’une intrusion si un compte ou un équipement est compromis.
Dans un projet connecté à des objets industriels, les échanges avec l’extérieur exigent un examen particulier. L’architecte vérifie les protocoles, les accès de maintenance et les dépendances techniques. Il peut demander un passage par une zone intermédiaire contrôlée. Ce type de choix réduit les chemins d’accès vers les systèmes sensibles.
Architecte sécurité : accompagner les équipes
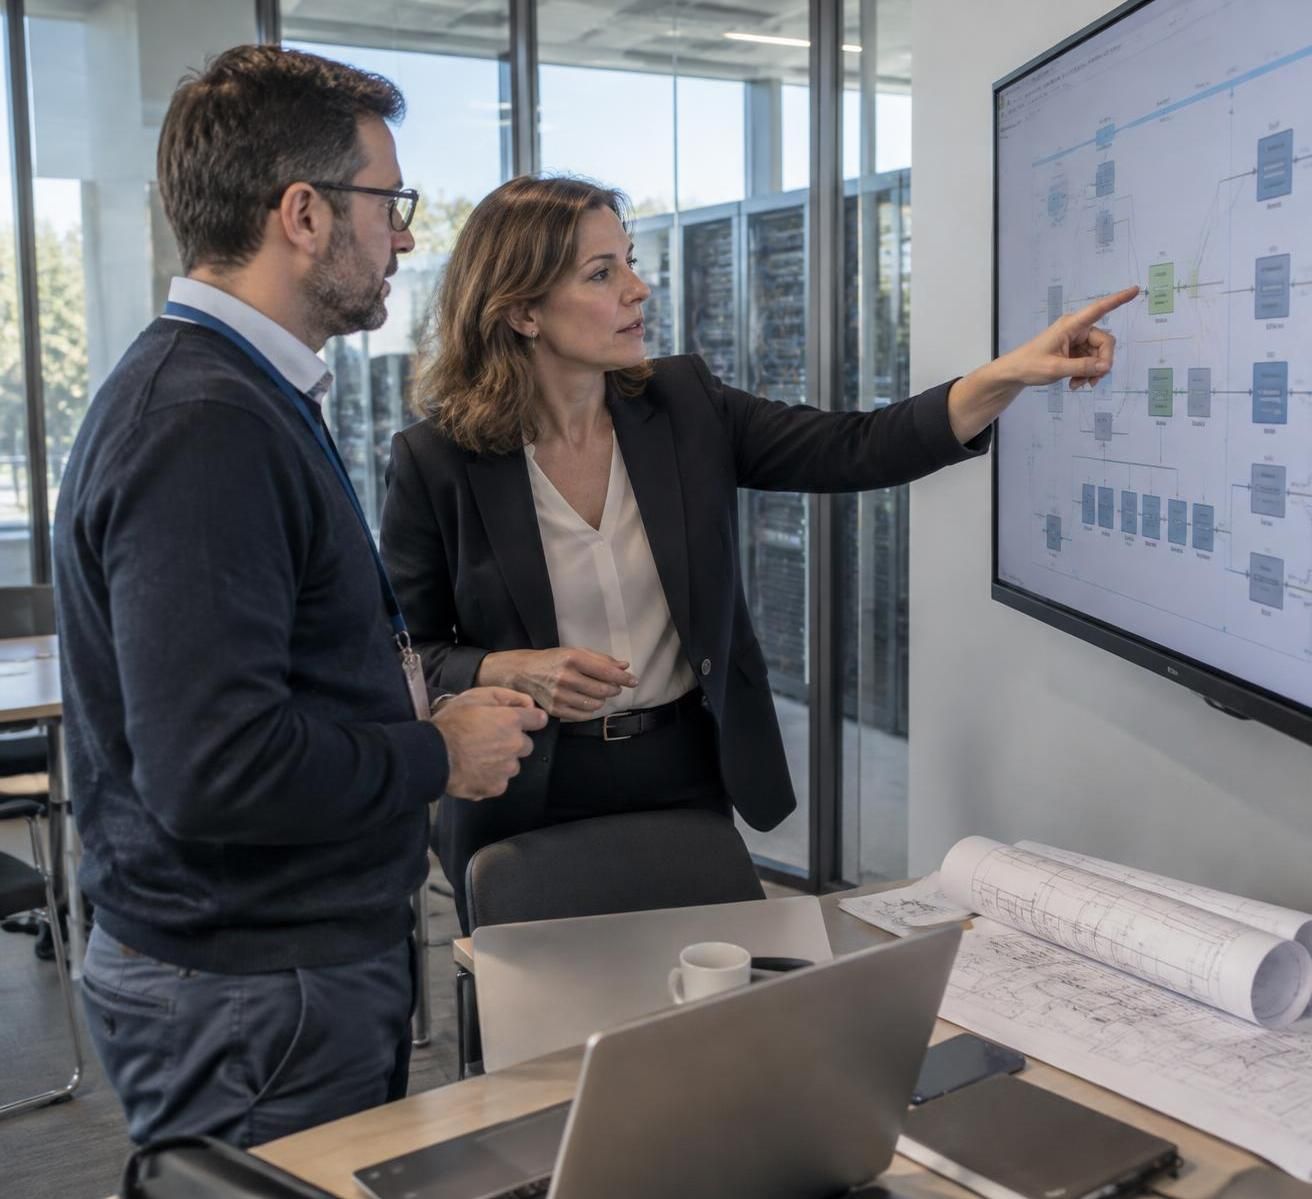
La conception n’est qu’une partie du poste : l’architecte suit aussi les décisions jusqu’à leur mise en œuvre. Il échange avec les développeurs, les administrateurs réseau, les responsables cloud et le RSSI. La coordination entre les métiers techniques évite les écarts entre règles écrites et réalité de production. Il contribue aussi aux choix de prestataires et aux revues de solutions existantes.
Politiques de sécurité et conformité réglementaire
Les politiques de sécurité fixent un cadre commun, mais les projets ont des contraintes propres. L’architecte les traduit en exigences concrètes, comme la durée de conservation des journaux ou le contrôle des privilèges. Selon le secteur et les données traitées, la conformité réglementaire peut aussi influer sur la conception. Les équipes doivent pouvoir justifier leurs choix auprès des fonctions de contrôle.
La fonction ne se confond pas avec celle du RSSI, qui pilote la stratégie et les risques à l’échelle de l’organisation. L’architecte apporte une expertise technique aux décisions de conception. Il n’assume pas seul la conformité ni l’approbation des risques métier. La répartition des responsabilités dépend de la taille de l’entreprise et de sa gouvernance.
Gestion des vulnérabilités et réponse aux incidents
Après la mise en service, les revues d’architecture peuvent révéler des écarts ou des faiblesses nouvelles. L’architecte aide à prioriser les corrections selon leur exposition et leur impact. La gestion des vulnérabilités devient ainsi un travail partagé avec les équipes d’exploitation. Une faille technique se traite selon le risque réel, pas seulement selon son score.
Lors d’un incident, il peut aider à comprendre les chemins d’accès et les faiblesses de conception. Les équipes de réponse aux incidents conduisent l’investigation et les mesures de remédiation. L’architecte apporte alors la connaissance des flux et des composants. Le retour d’expérience nourrit ensuite les règles des futurs projets.
Son périmètre varie selon l’organisation. Dans une PME, une même personne peut couvrir l’architecture, les conseils techniques et la sensibilisation à la cybersécurité. Dans un grand groupe, des spécialistes distincts traitent le réseau, le cloud, les applications ou les identités. Le recours au zéro trust, qui vérifie chaque accès plutôt que de faire confiance au seul emplacement réseau, illustre ces choix d’architecture. Un repère utile figure dans le dossier sur le zéro trust et la sécurité du cloud.
Les compétences recherchées couvrent les systèmes, les réseaux, les plateformes cloud et les mécanismes de sécurité. La lecture de configurations et de scripts d’infrastructure facilite le dialogue avec les équipes, sans faire du développement le cœur de chaque poste. Un parcours de niveau bac+5 est fréquent dans les profils décrits par les recruteurs, avec une expérience préalable en architecture IT. Les besoins varient selon le secteur et la maturité de l’entreprise.
Cette vidéo montre comment les principes de zéro trust orientent les choix d’architecture.
| Situation | Contribution de l’architecte | Résultat attendu |
|---|---|---|
| Nouvelle application | Définir les accès, flux et exigences de protection | Réduire les risques avant la mise en service |
| Connexion à un prestataire | Examiner les échanges et les droits accordés | Limiter les accès externes au besoin réel |
| Écart de sécurité | Évaluer l’exposition et proposer des corrections | Prioriser les mesures selon le risque |
Les repères techniques publiés par le NIST sur l’ingénierie de sécurité des systèmes aident à structurer les exigences et leur vérification. Son cadre sur l’architecture zéro trust précise aussi les principes de contrôle des accès. Pour approfondir les parcours liés au secteur, consultez les voies d’accès aux métiers de la cybersécurité ou les formations spécialisées en cybersécurité.
À retenir sur le métier d’architecte sécurité
- Il intègre les exigences de sécurité dès les premières décisions d’un projet.
- Il traduit les règles de l’entreprise en choix d’architecture utilisables par les équipes IT.
- Il travaille avec le RSSI, les développeurs, les équipes réseau et les métiers, sans remplacer leurs rôles.
- La gestion des risques et des vulnérabilités se poursuit après la mise en production.
Questions fréquentes sur l’architecte sécurité
L’architecte sécurité doit-il savoir coder ?
Le développement n’est pas toujours au centre du poste. La lecture de code, de scripts et de configurations aide toutefois à évaluer les choix techniques.
Quelle différence avec un RSSI ?
Le RSSI pilote la stratégie et la gouvernance de sécurité. L’architecte traduit les exigences en décisions techniques pour les systèmes et les projets.
À quel moment intervient-il ?
Il intervient dès la conception d’un projet, puis lors des revues, des évolutions techniques et parfois de l’analyse après incident.
Quelles compétences sont utiles ?
Une base solide en architecture des systèmes, réseaux et sécurité est utile. L’expérience en architecture IT aide à relier les exigences aux contraintes de production.