Une faille critique récemment découverte dans Notepad, le logiciel de prise de notes de Microsoft, attire de nouveau l’attention sur les fonctionnalités IA imposées aux utilisateurs.
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Sécuriser mes appareils avec BitdefenderCette vulnérabilité soulève des questions liées à la sécurité informatique des logiciels populaires et à la protection des données, notamment dans un contexte où l’intelligence artificielle est intégrée de manière quasi systématique. La polémique se cristallise autour de l’équilibre entre innovation et respect des choix utilisateurs, inquiétude croissante pour les professionnels et experts en cybersécurité.
Un éclairage sur la faille et ses implications pour la sécurité informatique
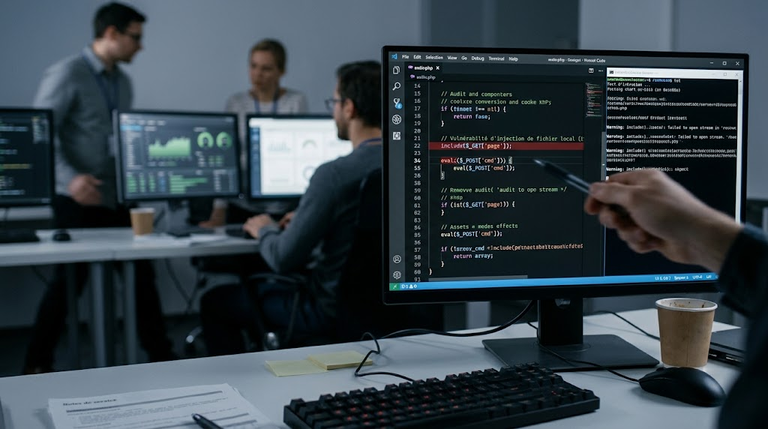
Cette faille critique a été identifiée dans Notepad, qui depuis 2025 intègre des fonctions d’intelligence artificielle parfois jugées excessives. L’exploitation de cette vulnérabilité permettrait l’exécution de code malveillant via des fichiers texte manipulés, compromettant ainsi la protection des données des utilisateurs.
Cette situation illustre les risques encourus lorsque des fonctionnalités imposées ne sont pas suffisamment testées face aux menaces émergentes. Les experts en cybersécurité insistent sur la nécessité d’une vigilance accrue et d’une modularité plus grande dans les outils Microsoft.

Les débats suscités par l’intégration forcée de l’intelligence artificielle
Depuis l’intégration progressive de l’IA dans les outils Microsoft, la communauté technique et les utilisateurs expriment régulièrement une défiance croissante. L’incident Notepad accentue cette tension, pointant du doigt une adoption parfois précipitée et une absence d’options claires pour désactiver ces fonctionnalités imposées.
Cette polémique reflète un débat plus large sur la souveraineté numérique et la protection des données personnelles, où la sécurité ne saurait être sacrifiée au nom de l’innovation. Les conséquences pour les entreprises manipulant des données sensibles sont particulièrement préoccupantes, renforçant l’urgence d’une prise en compte sérieuse des enjeux liés aux vulnérabilités.

Impact et réponses sur le terrain face à cette vulnérabilité critique
Cette faille critique a conduit plusieurs établissements scolaires et organisations à revoir leur politique d’utilisation des logiciels Microsoft, certains optant désormais pour des solutions alternatives jugées plus sûres à l’image des initiatives évoquées dans l’actualité récente sur la migration vers des solutions françaises.
En parallèle, Microsoft a publié des correctifs urgents, mais la polémique sur la manière dont ces fonctionnalités IA sont introduites ne faiblit pas. La sensibilisation à la sécurité informatique doit désormais intégrer ce nouvel enjeu tout en anticipant les prochaines failles, comme l’illustre le suivi rigoureux des vulnérabilités dans le domaine signalé par les experts. L’équilibre entre progrès technologique et sauvegarde des données devient un défi constant pour l’industrie.