
L’administrateur sécurité protège les systèmes et les données d’une entreprise par des actions techniques régulières. Il règle les outils, suit les alertes et corrige les failles avec les équipes informatiques. Son travail relie la sécurité informatique aux usages réels des salariés.
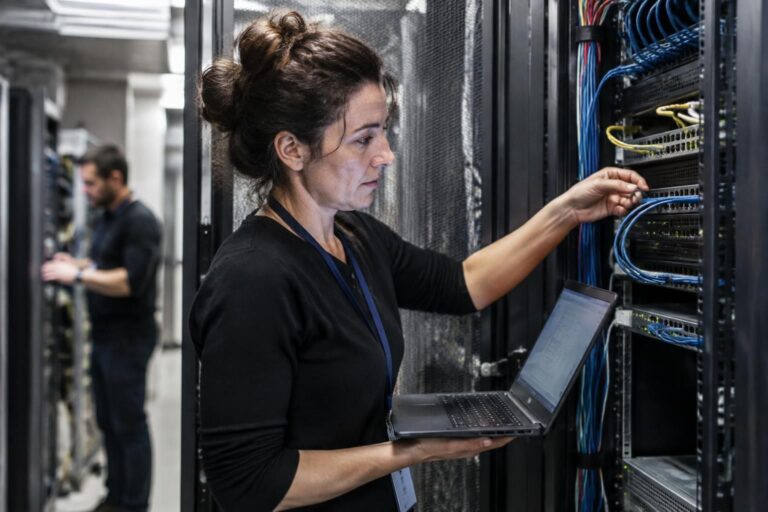
L’administrateur sécurité intervient sur les réseaux, les postes et les serveurs de l’entreprise. Sa mission se joue au quotidien : limiter les risques sans bloquer le travail. Il collabore avec les équipes système, réseau et support, ainsi qu’avec le RSSI lorsqu’il existe. Pour situer les fonctions proches, découvrez aussi le métier d’ingénieur sécurité réseau.
Cette vidéo présente des activités liées à l’administration de la sécurité informatique.

Administrateur sécurité : protéger les systèmes
Le poste consiste à réduire les risques par des réglages, des contrôles et des corrections techniques. La protection passe par des gestes précis, adaptés aux outils et aux contraintes de l’entreprise. Une alerte n’exige pas toujours une réponse immédiate : l’équipe doit d’abord vérifier sa portée. Le métier se distingue ainsi du RSSI, qui fixe davantage la politique et les priorités.
Surveillance des réseaux et pare-feu
Au début de sa journée, l’administrateur consulte les alertes et les journaux techniques. Il repère les connexions inhabituelles et vérifie leur origine. La surveillance des réseaux repose sur des indices, pas sur une alerte isolée. Une connexion hors horaires peut correspondre à une tâche prévue.
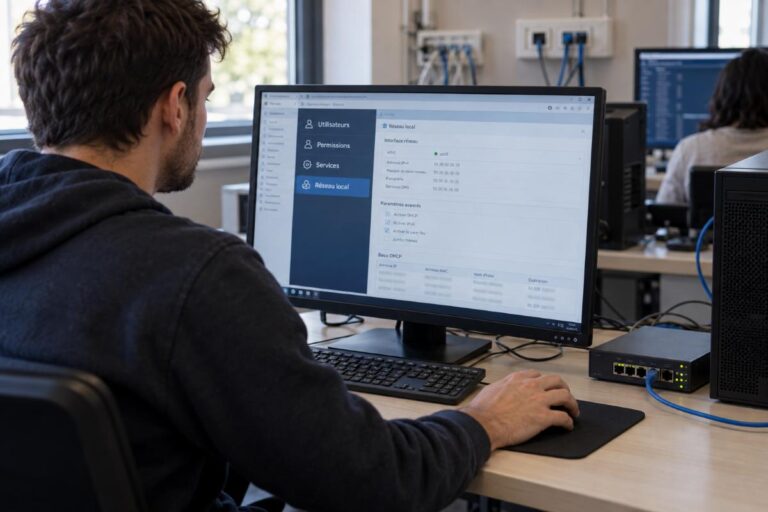
Il règle aussi les règles de pare-feu selon les besoins métiers. Un serveur de paie n’a pas à communiquer avec chaque poste. La réduction des accès réseau limite les risques en cas de compte compromis. Les choix sont documentés pour faciliter leur contrôle ultérieur.
Gestion des accès et protection des données
La gestion des accès vise à donner à chacun les droits utiles à son poste. Lors d’un départ, les comptes doivent être désactivés selon la procédure interne. Des droits limités réduisent l’exposition des données si un compte est détourné. L’administrateur travaille avec les ressources humaines et les responsables de service.
Il installe les mises à jour et suit les correctifs de sécurité. Un serveur non corrigé peut exposer des données ou interrompre un service. Le suivi des correctifs exige une méthode : test, validation, déploiement et vérification. L’ANSSI détaille des mesures de base dans son Guide d’hygiène informatique.
La technique ne suffit pas à elle seule : il faut aussi organiser les rôles et les réponses. Les procédures donnent un cadre aux équipes, sans remplacer leur jugement. Le référentiel NIST CSF 2.0, publié en 2024, propose une méthode de gestion du risque applicable à diverses organisations. Pour les responsabilités de conception, le rôle de l’architecte sécurité est distinct : il définit des choix d’architecture, tandis que l’administrateur les met en œuvre et les maintient.
Administrateur sécurité : incidents et organisation
Une partie du métier se révèle lorsqu’un événement sort du fonctionnement normal. La gestion des incidents demande une réponse coordonnée, avec des traces fiables et des rôles clairs. L’administrateur peut isoler un poste ou révoquer un accès, selon les consignes définies. Il alerte le RSSI ou l’équipe de réponse si l’incident dépasse son périmètre.
Gestion des incidents et conformité réglementaire
Lorsqu’un poste envoie du trafic suspect, l’administrateur vérifie les journaux et l’état du système. Il conserve les éléments utiles avant toute réinstallation. Une chronologie précise aide à comprendre l’incident et à repérer les comptes concernés. La remise en service suit une validation avec les équipes métier.
La conformité réglementaire impose aussi une bonne gestion des données personnelles. La CNIL rappelle que leur sécurité repose sur des mesures adaptées aux risques. Les contrôles doivent correspondre aux traitements réels, et non à une liste uniforme. L’administrateur fournit des éléments techniques, mais la responsabilité juridique dépend de l’organisation.
Compétences, formation et conditions de travail
Le poste demande des bases solides en systèmes, réseau et sécurité informatique. La maîtrise de Linux ou Windows dépend du parc géré. Le diagnostic technique compte autant que la méthode face à une alerte ambiguë. Un diplôme informatique constitue une voie fréquente, sans être une exigence identique partout.
Les certifications peuvent compléter l’expérience, selon les besoins de l’employeur. La sensibilisation des employés fait aussi partie du travail, souvent avec le RSSI ou les ressources humaines. Un conseil clair prévient des erreurs répétées, comme le partage d’un compte. Les incidents urgents peuvent imposer une intervention hors horaires, selon l’organisation du service.
Les missions varient avec la taille de la structure : une PME peut réunir plusieurs fonctions sur un même poste. Dans un grand groupe, les tâches se répartissent entre équipes réseau, SOC et gestion des identités. Le périmètre réel dépend des moyens disponibles et des règles internes. Le métier peut mener vers l’administration d’infrastructures, le conseil sécurité ou, avec d’autres responsabilités, un poste de RSSI.
Pour découvrir les actions associées à la protection des systèmes, cette vidéo complète les exemples décrits plus haut.
Repères pratiques sur le poste
Les intitulés ne décrivent pas toujours les mêmes responsabilités. Ce tableau distingue les activités souvent réunies sous le nom d’administrateur sécurité.
| Activité | Exemple concret | Interlocuteurs |
|---|---|---|
| Contrôle des accès | Retrait des droits après un changement de poste | RH, responsables de service |
| Surveillance technique | Vérification d’une alerte réseau | Équipe réseau, SOC |
| Correction des failles | Test puis déploiement d’une mise à jour | Équipe système, métiers |
| Gestion des incidents | Isolement d’un poste suspect | RSSI, support informatique |
Dans les petites structures, un même professionnel peut aussi gérer des serveurs et des sauvegardes. Cette polyvalence accroît le besoin de procédures simples et de relais en cas d’absence.
À retenir sur l’administrateur sécurité
- Il applique des mesures de sécurité concrètes sur les postes, les serveurs et les réseaux.
- La gestion des accès, les correctifs et les alertes occupent une place centrale dans ses tâches.
- Il travaille avec les équipes IT, le RSSI et les métiers, selon l’organisation.
- Ses responsabilités varient selon la taille de l’entreprise et la répartition des fonctions.
- Son évolution peut mener vers le conseil, l’expertise technique ou la gouvernance sécurité.
Quel est le rôle d’un administrateur sécurité ?
Il met en œuvre et maintient des mesures techniques qui protègent les systèmes, les accès et les données de l’entreprise.
Quelle différence avec un RSSI ?
L’administrateur agit surtout sur les systèmes et leur configuration. Le RSSI pilote la politique de sécurité et coordonne les priorités selon la structure.
Faut-il un diplôme précis pour exercer ?
Les employeurs recherchent souvent une formation en informatique et des bases en systèmes et réseaux. Les parcours et certifications attendus varient selon le poste.
Quelles évolutions sont possibles ?
Une expérience en administration sécurité peut mener vers l’expertise infrastructure, le conseil en sécurité ou des fonctions de gouvernance, selon le parcours.
Sources vérifiables
- ANSSI, Guide d’hygiène informatique, recommandations de sécurité.
- CNIL, sécurité des données personnelles, conseils et règles de protection.
- NIST, Cybersecurity Framework 2.0, publié en 2024.