
L’ingénieur sécurité réseau protège les échanges qui relient les postes, les serveurs et les services numériques d’une entreprise. Il conçoit des barrières techniques, vérifie leur efficacité et aide les équipes informatiques à rétablir le service après un incident. Son travail se joue dans les choix d’architecture autant que dans les réglages quotidiens des équipements.
Au cœur de l’infrastructure informatique, l’ingénieur sécurité réseau traduit les règles de cybersécurité en configurations concrètes. Il veille à la circulation entre les zones sans bloquer les usages utiles. Son rôle varie selon la taille de l’entreprise et son niveau d’externalisation. Pour mieux situer cette fonction, cet article sur le métier d’ingénieur en cybersécurité apporte un repère complémentaire.
Cette vidéo aide à visualiser les bases des réseaux et leur rôle dans la sécurité.
Ingénieur sécurité réseau : protéger les flux
Le premier enjeu consiste à savoir quels échanges sont nécessaires, et entre quels systèmes. Une architecture réseau bien segmentée limite les effets d’une erreur ou d’une intrusion. L’ingénieur travaille avec les équipes réseau, systèmes, cloud et sécurité. Il arbitre entre le niveau de protection requis et les besoins réels des métiers.
Architecture réseau et segmentation
Dans une entreprise, les postes bureautiques ne doivent pas accéder librement aux serveurs sensibles. L’ingénieur définit des zones et des règles de communication adaptées. Chaque flux autorisé répond à un besoin métier ou technique identifié. Une règle trop large peut exposer des ressources sans raison valable.
Lors d’un projet de télétravail, il peut revoir les accès distants et les chemins réseau. Il vérifie les échanges entre les postes, les applications internes et les services cloud. Un schéma clair facilite la revue des règles par les équipes concernées. Le modèle OSI aide aussi à localiser une panne ou une faiblesse technique.
Pare-feu et gestion des accès
Le pare-feu filtre les connexions selon des règles définies par l’organisation. L’ingénieur contrôle ces règles, leur propriétaire et leur date de révision. Une règle ancienne peut créer une porte inutile vers un serveur. La documentation facilite les audits et les changements d’équipe.
La gestion des accès concerne aussi les comptes techniques et les interfaces d’administration. Les droits doivent correspondre aux tâches réelles de chaque équipe. Un accès d’administration limité réduit les dégâts possibles après le vol d’un compte. Cette vigilance complète la protection des données, sans remplacer les mesures sur les postes ou les applications.
Le modèle OSI permet de comprendre où se situent les échanges et les contrôles réseau.
Ingénieur sécurité réseau : détecter et réagir
Une architecture sûre ne suffit pas si personne ne vérifie son comportement réel. La surveillance réseau détecte des écarts entre les usages attendus et les flux observés. Selon NIST, le Cybersecurity Framework 2.0 s’organise autour de six fonctions, dont Govern, Protect, Detect et Respond. L’ingénieur réseau traduit ces orientations en contrôles adaptés à ses systèmes.
Surveillance réseau et détection d’intrusion
Les outils de détection d’intrusion signalent des activités qui méritent une vérification. Une alerte ne prouve pas, à elle seule, qu’une attaque a réussi. L’analyse des journaux réseau révèle parfois un accès inhabituel ou une communication inattendue. L’ingénieur compare ces indices à la topologie et aux changements récents.
Dans une PME, une même personne peut gérer le pare-feu et traiter les alertes réseau. Dans un grand groupe, le SOC qualifie l’événement, puis sollicite les spécialistes réseau. Cette séparation des rôles améliore la rapidité du diagnostic sans confondre détection et administration. Les angles morts du réseau peuvent aussi exposer une infrastructure à des risques.
Réponse aux incidents et continuité
Lors d’une alerte, l’ingénieur peut isoler un segment ou bloquer une destination suspecte. Cette action doit suivre les procédures internes et préserver les services essentiels. Une coupure mal ciblée perturbe parfois des équipes qui ne sont pas concernées par l’incident. Le dialogue avec le SOC et les responsables métiers aide à choisir la bonne mesure.
Après l’incident, il contribue à l’analyse des causes et à la remise en service. Il peut modifier une règle, corriger une route ou renforcer la segmentation. Le retour d’expérience transforme une panne en amélioration des contrôles. La réponse aux incidents dépend donc autant de la préparation que des outils.
Ingénieur sécurité réseau : missions au quotidien
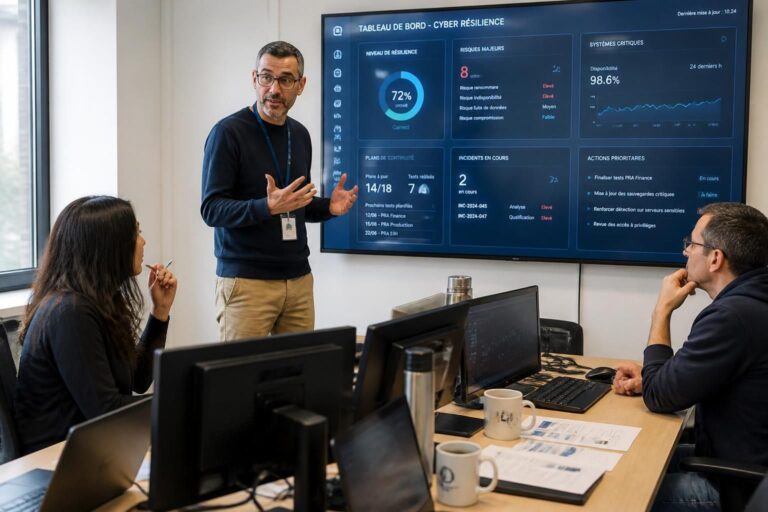
Le quotidien alterne projets, changements planifiés et demandes urgentes. La priorité dépend du risque, du niveau de service attendu et des contraintes métier. Une migration vers le cloud peut exiger une revue des flux, des accès et des règles de filtrage. L’ingénieur doit aussi expliquer ses choix à des équipes qui n’ont pas toutes le même vocabulaire technique.
Outils, méthodes et coopération
Le poste mobilise des pare-feu, des outils de supervision et des systèmes de détection d’intrusion. Les solutions varient selon les fournisseurs et l’architecture de l’entreprise. La documentation des changements réduit les erreurs lors d’une mise à jour ou d’un dépannage. Des scripts peuvent automatiser des tâches répétitives, sous réserve de tests et de contrôle.
Il ne se confond ni avec l’administrateur réseau ni avec l’analyste SOC. Le premier privilégie le fonctionnement des infrastructures ; le second qualifie les alertes de sécurité. L’ingénieur sécurité réseau relie ces domaines par la conception des protections et leur intégration opérationnelle. Pour comprendre les métiers voisins, voir aussi le rôle de l’ingénieur détection.
| Situation | Contribution de l’ingénieur |
|---|---|
| Ouverture d’une application | Définir et tester les flux nécessaires. |
| Alerte réseau | Vérifier les équipements, journaux et changements récents. |
| Migration cloud | Revoir les chemins d’accès et les règles de filtrage. |
| Incident confirmé | Appliquer les mesures réseau prévues avec les équipes concernées. |
Une revue de règles peut, par exemple, révéler qu’un ancien serveur de test conserve un accès externe. La correction ne consiste pas toujours à tout bloquer : il faut confirmer l’usage, mesurer le risque et planifier le retrait. Le bon arbitrage protège sans gêner le travail quotidien. C’est cette capacité de dialogue qui donne sa portée au savoir-faire technique.
À retenir sur l’ingénieur sécurité réseau
- Il conçoit les protections réseau et contrôle leur cohérence avec les besoins métier.
- La segmentation et la revue des règles réduisent les accès inutiles.
- Il collabore avec le réseau, le SOC, les équipes cloud et les responsables applicatifs.
- La détection d’intrusion ne remplace ni l’analyse humaine ni les procédures de réponse.
- La taille de l’entreprise détermine le partage des tâches et le périmètre du poste.
Questions fréquentes sur le métier
Quelle différence avec un ingénieur réseau ?
L’ingénieur réseau se concentre surtout sur la disponibilité et le fonctionnement des échanges. L’ingénieur sécurité réseau ajoute la maîtrise des risques, le filtrage et la détection. Les deux rôles peuvent se recouper selon l’organisation.
Le poste implique-t-il une réponse aux incidents ?
Oui, selon les procédures et la taille de l’équipe. Il peut isoler un segment ou ajuster une règle, souvent avec le SOC et les responsables des services touchés.
Quels sujets techniques faut-il maîtriser ?
Les réseaux IP, la segmentation, les pare-feu, les accès distants et la lecture des journaux sont des bases utiles. Les compétences précises dépendent des technologies en place.