Une requête DNS malveillante peut conduire un poste vers un site frauduleux avant toute alerte antivirus. Un DNS Sinkhole détourne cette requête vers une réponse sûre, à l’échelle du réseau. Bien configuré, il réduit les risques sans installer d’agent sur chaque appareil.
En entreprise, une erreur DNS peut exposer des données ou interrompre un service. Le filtrage DNS aide à réduire ce risque, mais exige une configuration maîtrisée. Consultez aussi notre guide de sécurité réseau avant le déploiement.
Cette vidéo présente les bases du filtrage DNS et les usages de Pi-hole dans un réseau local.

DNS Sinkhole : comprendre son rôle en sécurité réseau
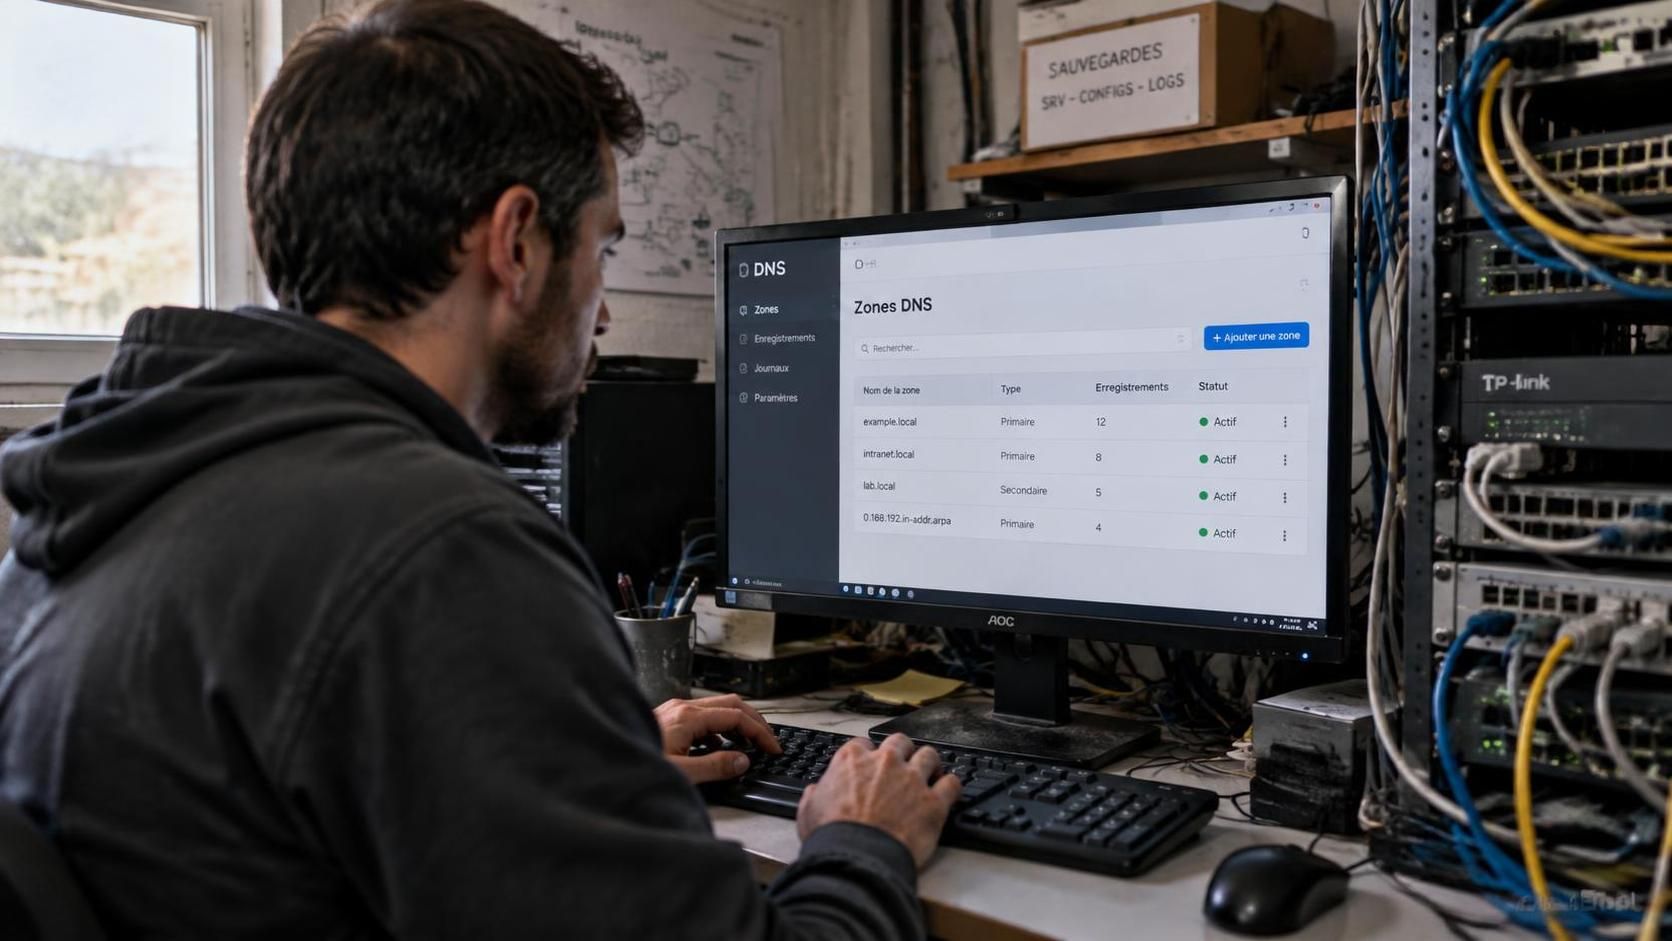
Le DNS traduit un nom de domaine en adresse IP, nécessaire à la connexion. Le sinkhole vérifie chaque requête avant sa réponse. Il compare le domaine aux listes de blocage et d’autorisation. Consultez notre dossier sur le DNS sécurisé pour cadrer les règles.
Pi-hole ou AdGuard Home : choisir son outil
Pi-hole et AdGuard Home répondent aux besoins courants des PME. Pi-hole dispose d’une communauté active et de nombreux guides. AdGuard Home propose une interface claire et prend en charge DNS-over-HTTPS. Comparez les options dans notre comparatif des outils DNS avant votre choix.
Cette vidéo montre les fonctions principales d’AdGuard Home et ses réglages DNS.

Préparer la configuration DNS avant l’installation
Réservez une adresse IP fixe au serveur pour éviter toute perte de service. Choisissez un hôte fiable, tel qu’un mini-PC ou un serveur Linux. Définissez les appareils concernés et les responsables de maintenance. Notre guide du plan d’adressage réseau aide à éviter les conflits d’adresses.
Installer le sinkhole et régler ses listes
Installez Pi-hole ou AdGuard Home depuis leur documentation officielle, puis protégez l’accès web. Configurez le DNS amont et ajoutez des listes de blocage adaptées à l’entreprise. Gardez aussi une liste d’autorisation pour les domaines métier. Suivez notre tutoriel d’installation de Pi-hole pour vérifier chaque étape.
Tester le filtrage DNS et surveiller les alertes
Testez une requête autorisée, puis un domaine de test bloqué, avant le déploiement général. Vérifiez les journaux et la surveillance du trafic DNS au quotidien. Une liste trop large peut bloquer un outil métier ou un portail client. Notre guide de supervision DNS aide à détecter ces incidents.
Le blocage des domaines malveillants réduit l’exposition au phishing et aux logiciels nuisibles. La protection contre les publicités limite aussi certains traceurs, sans filtrer toutes les annonces. DNS-over-HTTPS peut compliquer le contrôle si les appareils contournent le résolveur local. Testez les exceptions, surveillez les journaux et gardez un DNS secondaire interne.