La technologie de déception ne cherche pas seulement à bloquer une intrusion : elle tend aux cybercriminels des leurres numériques qui imitent les ressources d’une entreprise. Lorsqu’un intrus s’y intéresse, son activité déclenche une alerte et peut révéler ses méthodes, tandis que les systèmes réels restent à l’écart du piège.
Dans une PME, une base de données factice ou un faux compte administrateur peut ainsi servir de signal d’alarme. Cette approche ne remplace ni les protections habituelles ni la détection des intrusions : elle les complète en donnant aux équipes une occasion d’observer un attaquant déjà présent. Pour comprendre comment elle s’inscrit dans une stratégie de défense plus large, on peut aussi consulter cette présentation de la défense par architecture réseau évolutive.
Comment fonctionne la Deception Technology en cybersécurité ?
La Deception Technology, ou technologie de déception, repose sur une idée simple : placer dans le réseau de fausses ressources assez crédibles pour attirer un intrus, mais séparées des actifs qui comptent réellement. Ces dispositifs ne sont pas conçus pour faire barrage à toutes les attaques. Leur rôle est de rendre une intrusion plus visible et de donner des informations utiles à la cyberdéfense.

Du honeypot aux leurres numériques dans le réseau
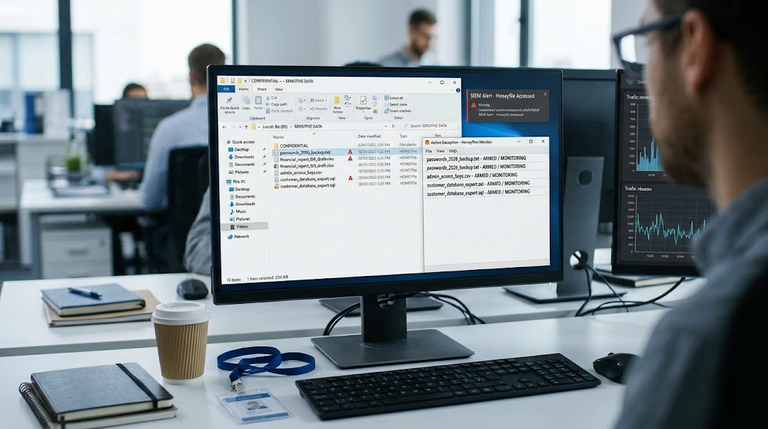
Le honeypot est l’une des formes les plus connues de cette approche : un système appât, conçu pour attirer et observer les activités suspectes. Les solutions plus étendues peuvent disperser plusieurs leurres numériques dans un réseau : faux serveurs, documents, identifiants ou bases de données imités. Leur apparence doit rester cohérente avec l’environnement, sinon l’intrus peut les repérer comme des décors.
Imaginons une PME fictive, Atelier Nord, qui héberge ses fichiers clients et ses applications métier. Son équipe ajoute un faux serveur présentant des dossiers sensibles fictifs. Si un compte inconnu tente d’y accéder, cette interaction inhabituelle peut déclencher une alerte : un collaborateur n’a généralement aucune raison de consulter cette ressource.
Pourquoi les pièges cyber révèlent les intentions d’un intrus
Un leurre est utile parce qu’il ne devrait pas être sollicité dans le cadre du travail normal. L’intérêt n’est donc pas seulement de repérer une connexion, mais de suivre les actions qui s’ensuivent : recherche de fichiers, utilisation d’identifiants ou tentative d’élévation de privilèges. Ces indices alimentent le renseignement sur les menaces et aident à comprendre ce que l’attaquant semble chercher.
Les pièges cyber n’accordent pas réellement de nouveaux droits et ne doivent pas exposer les données de production. Ils fournissent plutôt une zone d’observation contrôlée. Cette distinction compte : la technologie peut tromper un intrus sur la nature de la ressource, mais elle ne constitue pas à elle seule une barrière de sécurité.

Quels sont les enjeux de la technologie de déception en entreprise ?
Pour une organisation, l’intérêt principal est de transformer certains comportements suspects en signaux plus lisibles. Une alerte liée à un leurre est généralement plus facile à interpréter qu’une alerte portant sur une activité habituelle, même si elle demande toujours une vérification. Elle peut aussi soutenir la réponse aux incidents en donnant aux équipes des éléments sur les déplacements et les objectifs possibles de l’intrus.

Détection, temps de réaction et limites des leurres
Chez Atelier Nord, une tentative d’accès au faux serveur peut alerter l’équipe avant qu’elle ne découvre si d’autres systèmes sont touchés. Les traces recueillies peuvent aider à préciser quelles ressources attirent l’attention et à orienter l’analyse. Le bénéfice dépend toutefois de la capacité de l’organisation à traiter l’alerte et à la relier aux autres événements de sécurité informatique.
La technologie ne garantit ni détection immédiate de toute intrusion ni arrêt automatique d’une attaque. Un attaquant expérimenté peut reconnaître un piège mal conçu, l’ignorer ou agir à un rythme et à une échelle que les dispositifs ne couvrent pas. Si les faux actifs sont trop visibles, trop isolés ou incohérents, ils risquent de perdre leur crédibilité. Le dispositif doit aussi éviter de perturber les employés, les prestataires et les clients.
Une défense complémentaire, pas un substitut à la protection
La déception intervient surtout comme couche complémentaire : elle enrichit la détection des intrusions et l’analyse des incidents, mais ne remplace pas la gestion des accès, les sauvegardes ou la surveillance des systèmes réels. Elle demande également une intégration réfléchie aux outils et aux processus existants. Sans personne chargée d’interpréter les alertes, les informations recueillies risquent de rester inexploitées.
Son apport stratégique tient à la visibilité qu’elle donne sur les comportements malveillants, et non à une promesse d’invulnérabilité. En rapprochant les observations des autres journaux de sécurité, l’équipe peut mieux comprendre le déroulement d’une attaque et adapter sa défense. Cette logique rejoint d’autres approches qui cherchent à compliquer le repérage du réseau, comme la moving target defense et ses mécanismes de dissimulation.

Ce que la technologie de déception apporte à la cyberdéfense
Les usages possibles varient selon la taille de l’organisation et ses capacités de supervision. Le tableau distingue les principaux dispositifs et ce qu’ils peuvent apporter, sans les confondre avec des protections contre l’ensemble des attaques.
| Dispositif | Rôle observé | Limite à comprendre |
|---|---|---|
| Honeypot | Attirer et étudier des connexions suspectes vers un système leurre. | Ne protège pas, à lui seul, les systèmes de production. |
| Faux identifiants ou documents | Signaler qu’un compte ou une ressource inhabituelle est consulté. | Doivent rester crédibles et sans données réelles sensibles. |
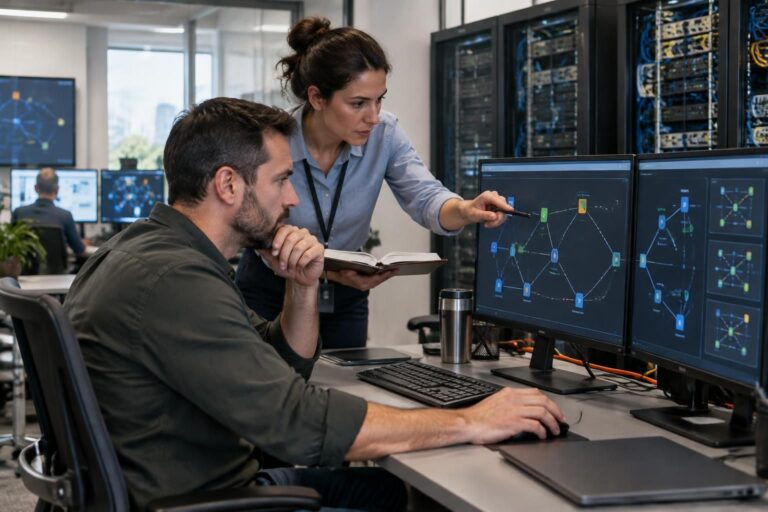
| Environnement de leurres coordonnés | Observer les déplacements et les choix d’un intrus sur plusieurs ressources. | Demande une supervision et une analyse adaptées. |
À retenir sur les pièges cyber en entreprise
La technologie de déception détourne un intrus vers des ressources fictives afin de détecter son activité et d’en tirer du renseignement. Un honeypot ou un faux document peut fournir un signal intéressant, mais son efficacité dépend de sa crédibilité et de la capacité de l’équipe à analyser l’alerte. Cette méthode complète les défenses classiques ; elle ne les remplace pas et ne garantit pas qu’une attaque sera stoppée.
Qu’est-ce que la Deception Technology ?
C’est une approche de cybersécurité qui place des ressources fictives mais crédibles dans un environnement informatique pour attirer les intrus, détecter leurs interactions et mieux comprendre leurs intentions.
Quelle différence entre un honeypot et un leurre numérique ?
Le honeypot est un système appât destiné à attirer et observer des activités suspectes. Le terme leurre numérique désigne plus largement les fausses ressources, comme des serveurs, des identifiants ou des documents.
La technologie de déception bloque-t-elle les cyberattaques ?
Pas nécessairement. Elle sert surtout à rendre certaines intrusions visibles et à recueillir des informations. Elle complète les mécanismes de prévention, de surveillance et de réponse aux incidents.
Une PME peut-elle utiliser des pièges cyber ?
Oui, si le dispositif correspond à son environnement et si les alertes peuvent être surveillées. Un leurre mal intégré ou laissé sans suivi apporte peu de valeur et peut être repéré par un attaquant.