
Les petites et moyennes entreprises font face à une montée des cybermenaces sans précédent. Selon les données de 2026, 39% des TPE-PME ont subi un incident cyber dans l’année écoulée, tandis que 80% reconnaissent ne pas être préparées aux attaques toujours plus sophistiquées.
Les cybermenaces avancées ne ciblent plus uniquement les grands groupes. Les TPE et PME représentent désormais des proies attractives pour les cybercriminels, notamment parce qu’elles disposent de moins de ressources défensives. Un incident cyber peut déstabiliser une petite structure, voire la mettre en péril financièrement.
L’exposition croissante des TPE-PME aux cyberattaques
Les chiffres de 2026 révèlent une réalité préoccupante : 39% des TPE-PME ont connu un incident cyber. Cependant, seuls 16% des entreprises affectées en font report officiel aux autorités. Cette sous-déclaration masque l’ampleur réelle de la menace et complique la mise en œuvre de mesures efficaces de protection des données.
Les tactiques d’usurpation d’identité et l’hameçonnage sophistiqué
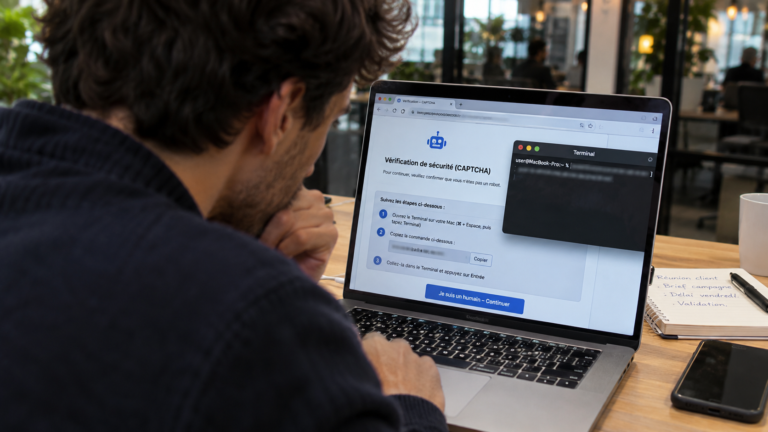
L’hameçonnage par faux e-mails, faux SMS ou appels téléphoniques trompeurs est devenu un art chez les criminels. Les faux conseillers bancaires, les faux cyber-experts ou les prétendus responsables IT contactent les collaborateurs pour obtenir des identifiants ou valider des transactions frauduleuses.
L’usurpation d’identité mène à des virements en cascade vers des comptes étrangers. Les victimes découvrent souvent le problème trop tard, après que les fonds ont disparu. Pour les PME-TPE, une telle attaque peut représenter plusieurs mois de trésorerie perdus, sans garantie de récupération.
L’explosion des incidents liés aux données sensibles
Les données constituent la richesse numérique des entreprises. Lorsqu’elles sont compromises, l’impact dépasse la simple perte financière : réputation endommagée, confiance des clients ébranlée, obligations légales de notification.
53% des dirigeants de TPE-PME craignent une perte de données ou un acte de piratage. Cette proportion a explosé depuis 2019, où seulement 37% exprimaient cette préoccupation. Cette prise de conscience accrue reflète l’intensification réelle des menaces et l’accumulation de cas médiatisés.
Les mesures de protection déployées par les PME-PME aujourd’hui
Face aux menaces, 84% des TPE-PME ont mis en place des mesures de sécurité réseau de base. Cependant, cette couverture cache des disparités importantes dans l’efficacité réelle de ces protections. L’adoption de solutions de sécurité ne garantit pas leur bon fonctionnement ou leur mise à jour régulière.
Les réponses les plus courantes consistent à déployer un antivirus sur les postes de travail (80% des entreprises), à sauvegarder les données essentielles en externe (67%), et à protéger physiquement les locaux ou matériels (44%). Ces mesures forment la base incontournable, mais s’avèrent insuffisantes contre les attaques modernes.
Concernant la gestion opérationnelle, 65% des incidents sont résolus en interne, révélant une certaine capacité d’autodéfense. Cependant, 31% font confiance à un prestataire externe, et seulement 4% ont recours à un organisme public. Cette fragmentation pose la question de la cohérence et de la qualité des interventions de remédiation.
L’assurance cybersécurité reste minoritaire : seulement 23% des entreprises interrogées en souscrivent une. Cette couverture permet de limiter les pertes financières en cas d’incident et de bénéficier d’assistance spécialisée rapide.
L’importance de la sauvegarde et de la récupération des données
Sauvegarder les données critiques demeure une défense efficace contre les ransomwares. Les entreprises qui disposent de copies isolées de leurs données peuvent continuer l’exploitation même après une attaque, sans payer de rançon.
Néanmoins, les sauvegardes doivent elles-mêmes être protégées. Les criminels cherchent à compromettre les systèmes de sauvegarde pour maximiser leur impact. Une stratégie robuste inclut des copies multiples, stockées dans des lieux distincts, avec des niveaux d’accès strictement limités.
L’antivirus et les solutions de détection modernes
L’antivirus traditionnel détecte les logiciels malveillants par signature. Cependant, les menaces zéro-day ou les variantes personnalisées échappent à cette approche. Les solutions modernes combinent la détection par signature avec l’analyse comportementale et l’intelligence artificielle.
Implémenter un antivirus ne suffit plus. Les responsables IT doivent assurer les mises à jour régulières, tester les plans de récupération et former les utilisateurs aux dangers. Chaque maillon faible du processus peut compromettre la stratégie entière.
L’inadéquation entre préparation réelle et préparation perçue
80% des TPE-PME admettent ne pas être préparées aux cyberattaques sophistiquées, révélant une prise de conscience salutaire mais aussi une réalité alarmante. Cette admission cache des lacunes profondes en expertise, en ressources et en planification. Les dirigeants savent qu’ils sont vulnérables, mais peu d’entre eux ont engagé les transformations nécessaires.
58% des entreprises ignorent comment évaluer les dégâts potentiels d’une cyberattaque. Quantifier l’impact financier, les interruptions d’activité, ou les obligations légales demande une expertise que les PME-TPE ne possèdent pas toujours en interne. Cette méconnaissance freine l’investissement dans la gestion des risques cyber, car le retour sur investissement reste flou.
63% des responsables affirment manquer d’expertise pour combattre les menaces avancées. Cette pénurie touche non seulement les petites structures sans département IT dédié, mais aussi les PME disposant de quelques techniciens submergés par la charge de travail. Le marché du talent en cybersécurité reste insuffisant pour absorber cette demande croissante.
La directive NIS 2 impose de nouvelles obligations à environ 20 000 PME et collectivités en France. Les seuils incluent les entités de plus de 50 salariés (considérées comme importantes) et celles dépassant 250 salariés (essentielles). Le référentiel cyberFrance (ReCyF), finalisé par l’ANSSI, pose des exigences structurelles que beaucoup d’entreprises devront encore intégrer.

Les lacunes organisationnelles et structurelles
Nombreuses sont les TPE-PME dépourvues de stratégie cybersécurité formelle. L’absence de politique documentée, d’inventaire des actifs numériques ou de plan de continuité limite les capacités de réaction en cas d’incident. Cette improvisation, souvent due à des contraintes budgétaires, expose l’entreprise à des risques inutiles.
La sensibilisation numérique des collaborateurs reste superficielle dans beaucoup de structures. Les formations sporadiques ne suffisent pas à créer une culture de vigilance durable. Les employés doivent comprendre que chacun est responsable de la sécurité collective, et que les erreurs simples (clic sur un lien malveillant, réutilisation de mot de passe) peuvent déclencher une crise majeure.
Le manque d’outils et de ressources dédiées
Investir dans la cybersécurité demande des moyens financiers et humains que les petites structures peinent à justifier auprès de leurs propriétaires. Le coût des solutions, des certifications ou des formations paraît élevé comparé au budget habituel. Pourtant, le coût d’une cyberattaque réussie dépasse généralement largement l’investissement préventif.
Les responsables IT des PME-TPE jonglent entre la maintenance quotidienne, le support utilisateur et les projets d’amélioration. Ajouter la cybersécurité à cette charge sans renfort en ressources crée une situation insoutenable où la sécurité demeure une priorité théorique mais pratiquement secondaire.
Les stratégies recommandées pour renforcer la cybersécurité
Renforcer la cybersécurité des PME ne requiert pas toujours des budgets astronomiques, mais une approche méthodique et pragmatique. Les experts, dont ceux de l’AFNIC via le programme « Tous en ligne » et de Cybermalveillance.gouv.fr, recommandent de débuter par les mesures d’impact maximal avec des ressources minimales.
Protéger en priorité les noms de domaine et les adresses e-mail demeure essentiel. Ces points d’entrée critiques ouvrent la porte à nombreuses attaques. Les mots de passe forts, l’authentification multi-facteurs et la surveillance des tentatives d’accès non autorisé constituent une première ligne de défense solide.
Les sauvegardes doivent être régulièrement testées et isolées du réseau principal. Une sauvegarde non testée ne vaut rien ; une sauvegarde accessible par les attaquants devient elle-même une cible. La stratégie « 3-2-1 » (trois copies, sur deux supports différents, une en hors-ligne) fournit un cadre éprouvé.
L’adoption de normes comme l’ISO 27001 ou de certifications sectorielles facilite la structuration de la démarche. Ces référentiels offrent une feuille de route claire, loin de l’improvisation. Bien qu’exigeants initialement, ils simplifient le management long terme en créant des processus reproductibles.
Hiérarchiser les actions selon les risques prioritaires
Toute PME-TPE devrait conduire un audit de ses risques cyber. Cet exercice identifie les actifs critiques, les menaces les plus probables et l’impact estimé d’une compromission. Sans cette cartographie, les investissements en sécurité demeurent dispersés et inefficaces.
Un modèle simple classe les risques en trois niveaux : critique (impacte la continuité d’activité), important (affect les opérations mais tolérable court terme) et mineur (perturbation limitée). Les ressources doivent d’abord adresser le critique, puis progresser graduellement.
Externaliser l’expertise par des prestataires de confiance
Lorsque l’expertise manque en interne, recourir à un prestataire externe spécialisé en cybersécurité peut accélérer la transformation. Cependant, choisir le bon partenaire exige de la diligence. Les qualifications, les références clients, les certifications doivent être vérifiées.
Un prestataire compétent aide non seulement à déployer des solutions, mais aussi à former les équipes internes et à établir une gouvernance durable. Cette relation d’apprentissage mutuel renforce l’autonomie progressive de l’entreprise face aux menaces.
Les obligations réglementaires et la conformité future
La réglementation progresse plus vite que jamais. La directive NIS 2 et son déploiement en France via le ReCyF marquent un tournant pour les PME de taille intermédiaire. Ignorer ces évolutions expose l’entreprise à des sanctions financières et administratives, en sus des risques cyber naturels.
L’ANSSI, agence nationale de référence, guide les cyberattaques de prévention et les bonnes pratiques. Consulter ses ressources, participer aux formations publiques gratuites ou suivre ses avis mensuels permet de rester aligné aux standards nationaux. Ces informations sont accessibles et souvent sous-exploitées par les TPE-PME.
Les obligations varient selon la taille et le secteur. Les « entités importantes » (50 à 250 salariés) et les « entités essentielles » (plus de 250 salariés) doivent implémenter des mesures avancées comme la gestion des incidents, la continuité d’activité et la gouvernance formelle. Les plus petites structures, bien qu’exclues des seuils réglementaires, bénéficient indirectement en adoptant progressivement ces standards.
Les secteurs critiques (santé, énergie, transports, finance) font face à des contraintes plus strictes. Une PME-TPE opérant comme sous-traitant pour ces secteurs doit souvent satisfaire les exigences de ses clients, même si elle n’est pas directement assujettie à la loi. Cette cascade de conformité impose une vision à long terme.
Les démarches de certification et d’amélioration continue
Obtenir une certification (ISO 27001, Cyber Essentials, SecurityMark) nécessite du temps et de l’investissement, mais apporte crédibilité auprès des clients et partenaires. Ces labels attestent qu’une tierce partie indépendante a vérifié la solidité de la démarche cybersécurité.
L’amélioration continue suppose de tester régulièrement les protections (simulations de phishing, tests de pénétration), d’adapter les mesures aux nouvelles menaces et de maintenir une documentation à jour. Ce cycle itératif transforme la cybersécurité d’une activité ponctuelle en processus vivant.
L’intégration des enjeux de cybersécurité dans les décisions stratégiques
Les cyber-risques doivent être intégrés dans les décisions de direction. Avant de migrer vers le cloud, d’adopter un nouveau logiciel ou d’embaucher des sous-traitants, évaluer l’impact sécurité demeure indispensable. Les propriétaires d’entreprise doivent comprendre que la cybersécurité affecte directement la viabilité et la valeur de l’entreprise.
Un cas concret : une PME de 80 salariés envisage de migrer sa comptabilité vers un prestataire cloud. L’évaluation sécurité révèle que ce prestataire ne respecte pas le ReCyF. Repousser le projet ou exiger des améliorations chez le prestataire devient une nécessité stratégique, non un détail technique.

L’avenir de la cybersécurité pour les PME-TPE : tendances et perspectives
L’évolution des cybermenaces ne s’arrête pas. Les technologies comme l’intelligence artificielle redéfinissent à la fois les capacités de défense et les tactiques d’attaque. Les PME-TPE doivent rester informées des tendances émergeantes pour anticiper plutôt que réagir après coup.
L’IA appliquée à la détection des anomalies offre des promesses intéressantes : reconnaissance de comportements inhabituels, analyse en temps réel de millions d’événements de sécurité. Cependant, les solutions dotées d’IA coûtent cher et demandent de l’expertise pour être configurées correctement. L’accès aux outils basés sur l’IA en cybersécurité se démocratise, mais reste à adapter aux contextes des petites structures.
Les attaques ciblant la supply-chain s’intensifient. Les criminels compromettent les prestataires pour accéder aux clients. Une PME-TPE n’est plus isolée : elle est un maillon d’une chaîne. Vérifier la sécurité des sous-traitants, des fournisseurs et des outils SaaS devient non-négociable. Cette vigilance collective renforce l’écosystème numérique.
La résilience cyber devient un critère concurrentiel. Les clients exigent de plus en plus de preuves que leurs prestataires sont sécurisés. Investir en cybersécurité améliore donc l’attractivité commerciale, au-delà de la simple protection technique. Une PME certifiée ISO 27001 bénéficie d’un avantage lors de réponses à appels d’offres.
L’importance des événements et de la communauté d’experts
Participer à des conférences, séminaires ou formations permet aux responsables IT de TPE-PME de rester à jour. Des événements comme Cyber Show Paris réunissent praticiens, éditeurs et responsables publics pour débattre des défis et des solutions. Ces espaces de partage réduisent l’isolement des petites structures.
Les communautés professionnelles, comme l’Association des Journalistes spécialisés PME, créent des synergies. Échanger avec d’autres dirigeants ayant affronté des cyberattaques ou navigué la conformité NIS 2 accélère la courbe d’apprentissage et rassure les décideurs qu’ils ne sont pas seuls face à ces défis.
L’évolution des politiques publiques et du soutien aux PME-TPE
L’État français, via l’ANSSI et la plateforme Cybermalveillance.gouv.fr, investit dans l’accompagnement des PME-TPE. Des diagnostics gratuits, des ressources documentaires et des formations aident à démocratiser la cybersécurité. Ces initiatives publiques complètent l’offre marchande et nivellent les chances pour les petites structures.
Le programme « Tous en ligne » de l’AFNIC cible spécifiquement les TPE, en mettant l’accent sur la protection des noms de domaine et de l’identité numérique. Ces initiatives reconnaissent que les TPE-PME ne disposent pas des mêmes ressources que les grandes entreprises et nécessitent un soutien ciblé et pragmatique.
| Type de menace | Prévalence (%) | Impact principal | Mesure préventive prioritaire |
|---|---|---|---|
| Phishing / Hameçonnage | 18 | Vol d’identifiants, usurpation | Formation, authentification multi-facteurs |
| Virus / Malwares | 8 | Exfiltration, chiffrement de données | Antivirus, mises à jour, isolement réseau |
| Ransomware | 5-10 (estimé) | Blocage d’activité, demande de rançon | Sauvegardes isolées et testées |
| Exfiltration de données | 12-15 (estimé) | Vente sur Dark Web, chantage | Chiffrement, contrôle d’accès, audit |
| Accès non autorisé | 7-10 (estimé) | Espionnage, sabotage interne | Gestion des droits, monitoring |
L’adoption progressive d’outils et services cloud sécurisés
Le cloud, lorsque bien configuré, offre des niveaux de sécurité que beaucoup de PME-TPE ne peuvent pas atteindre en interne. Les fournisseurs comme SecNumCloud combinent conformité, redondance et expertise à grande échelle. Cependant, migrer vers le cloud ne supprime pas la responsabilité de l’entreprise sur la configuration et la gestion des accès.
Les PME-TPE doivent évaluer les certifications du prestataire cloud (ISO 27001, SecNumCloud pour les données sensibles françaises) et bien comprendre le partage de responsabilité. Le prestataire sécurise l’infrastructure ; l’entreprise sécurise ses données, ses accès et sa configuration. Cette clarté évite les malentendus et les brèches dues à des négligences mutuelles.
- Conduire un audit de risques cyber pour identifier les actifs critiques
- Mettre en place l’authentification multi-facteurs sur tous les comptes sensibles
- Créer des sauvegardes régulières isolées du réseau principal
- Former chaque collaborateur aux dangers du phishing et des escroqueries
- Documenter une politique de cybersécurité accessible à tous
- Choisir un prestataire de confiance pour combler les lacunes d’expertise
- Tester régulièrement les plans de continuité et de récupération
- Surveiller les mises à jour des systèmes et des logiciels
- Mettre en place des alertes pour détecter les accès anormaux
- Envisager une assurance cybersécurité pour limiter l’impact financier
Qu’est-ce qu’une cyberattaque avancée et en quoi diffère-t-elle des menaces classiques ?
Une cyberattaque avancée, souvent appelée APT (Advanced Persistent Threat), combine plusieurs techniques sophistiquées : reconnaissance longue durée, contournement des antivirus standard, établissement de points d’accès persistants et extraction discrète de données. Contrairement aux attaques génériques, les APT ciblent des organisations spécifiques, exploitent des vulnérabilités zéro-day et adaptent leur stratégie en temps réel. Pour les PME-TPE, l’impact reste majeur même si l’attaque semble moins complexe que celles subies par les géants technologiques.
Combien coûte réellement une cyberattaque pour une PME-TPE ?
Le coût varie considérablement selon le type et la durée de l’attaque. Une petite PME touchée par un ransomware peut perdre entre 10 000 et 100 000 euros en interruption d’activité, restauration et éventuellement rançon. L’exfiltration de données entraîne des frais légaux, de notification, de relations publiques et de perte de clients. L’étude Credoc 2026 ne chiffre pas précisément ces montants, mais les assureurs reconnaissent que le coût moyen d’un incident dépasse largement l’investissement annuel en cybersécurité préventive pour la plupart des petites structures.
La directive NIS 2 s’applique-t-elle à ma petite entreprise de 30 salariés ?
Si votre entreprise compte moins de 50 salariés et n’est pas un opérateur de services essentiels, vous n’êtes pas directement assujettie à NIS 2. Cependant, si vous travaillez comme sous-traitant pour une entreprise relevant de NIS 2 ou d’un secteur critique, votre client peut exiger que vous respectiez certaines normes de sécurité. Consulter l’ANSSI ou votre client pour clarifier vos obligations réelles demeure prudent.
Quelle est la différence entre un prestataire IT classique et un prestataire spécialisé en cybersécurité ?
Un prestataire IT traditionnel assure la maintenance et le support des systèmes informatiques. Un spécialiste en cybersécurité se concentre sur la prévention des attaques, la détection des incidents, la conformité réglementaire et la résilience. Idéalement, les PME-TPE bénéficient des deux : un support IT pour le quotidien et un partenaire cybersécurité pour la stratégie et la réponse aux incidents avancés.
Dois-je souscrire une assurance cybersécurité si j’ai mis en place des protections ?
L’assurance cybersécurité complète, elle n’annule pas, les protections techniques. Elle couvre les coûts financiers, légaux et de remédiation qu’aucune protection ne peut totalement éliminer. Même avec de bonnes défenses, une attaque réussie peut causer des dégâts. L’assurance offre un filet de sécurité économique. Environ 23% des PME-TPE actuelles en souscrivent ; ce taux devrait augmenter à mesure que les entreprises intègrent la cybersécurité dans leur gestion des risques globale.