


Certains jeux distribués sur Steam ont été piégés par des cybercriminels, et la série ne s’arrête pas. Le plus connu, Chemia, a été compromis par EncryptHub, alias Larva-208, pour piéger les curieux.
Depuis, le malware Steam a changé d’échelle, au point que le FBI recherche les joueurs touchés. Et l’un de ces titres dort peut-être encore dans votre bibliothèque.
En bref
- Le FBI enquête sur sept jeux Steam infectés.
- Chemia cachait trois malwares : HijackLoader, Vidar et Fickle Stealer.
- Les mods du Steam Workshop servent aussi de porte d’entrée.
- Après un jeu suspect, lancez un antivirus et changez vos mots de passe.
Chemia : trois malwares cachés dans un seul jeu Steam
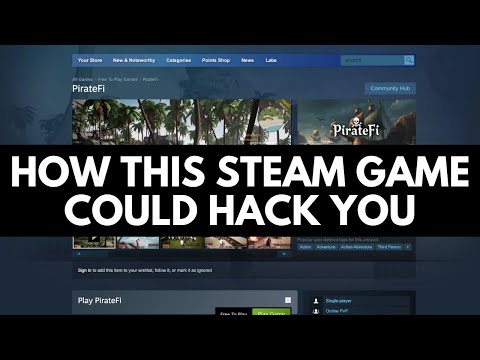
Le jeu concerné, Chemia, n’était pas encore disponible officiellement sur Steam au moment de la compromission. Mais des fichiers corrompus ont été intégrés à l’installation du jeu par l’attaquant. Steam devient ainsi un vecteur d’infection de plus en plus surveillé par les experts en cybersécurité.
Le 22 juillet 2025, l’attaquant a glissé son piège dans les fichiers de ce jeu de survie en accès anticipé. Les chercheurs de PRODAFT ont donné l’alerte dès le lendemain. Pourtant, Chemia n’a disparu de Steam que le 25 juillet.
Le téléchargeur ajouté au jeu compromis installait trois types de malwares sur les ordinateurs infectés par Steam. Fickle Stealer, HijackLoader et Vidar ont été repérés dans les fichiers distribués à travers la plateforme.
Le premier, Vidar, reçoit ses instructions à distance via des canaux publics comme Telegram ou Steam. Le deuxième, HijackLoader, charge d’autres chevaux de Troie comme RedLine ou DanaBot, sans alerter l’utilisateur. Quant au troisième, Fickle Stealer, il utilise PowerShell pour contourner le contrôle de compte d’utilisateur (UAC), puis piller les données confidentielles.
Ces malwares volent des fichiers sensibles, les mots de passe, les portefeuilles crypto et bien plus. C’est la signature d’un infostealer, ce voleur de données silencieux qui ne déclenche ni alerte ni écran bloqué.

Un simple jeu compromis sur Steam devient une menace directe pour les joueurs non avertis ou trop confiants. Or, la cible est immense. Valve revendiquait 132 millions d’utilisateurs actifs par mois dans son dernier chiffre officiel, et la plateforme a dépassé les 42 millions de connexions simultanées début 2026.
Sur une machine infectée, un fichier compromis peut accéder à des identifiants bancaires, des e-mails, voire aux dossiers professionnels. Même un jeu anodin peut être utilisé pour collecter des informations sensibles en arrière-plan.
PirateFi, démo piégée : Steam avait déjà servi de cheval de Troie
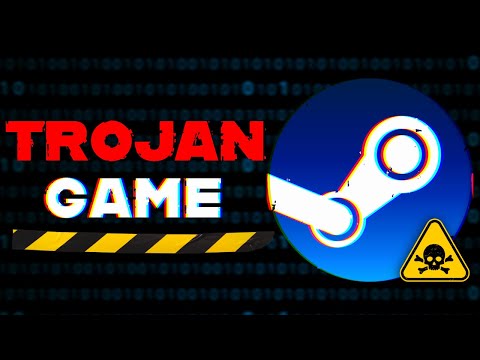
Cinq mois avant l’affaire Chemia, un jeu Steam appelé PirateFi diffusait déjà un logiciel espion. Une autre fois, un développeur utilisait un lien externe depuis Steam pour propager un faux fichier. Ce lien redirigeait vers une démo de Sniper: Phantom’s Resolution, présentée comme officielle, qui cachait en réalité un malware.
Cela montre que même les pages Steam peuvent cacher des menaces bien orchestrées. Les criminels savent exploiter les habitudes des joueurs pour diffuser discrètement des logiciels malveillants. La preuve avec cet autre jeu Steam à désinstaller tout de suite, repéré quelques semaines plus tard.
Steam demeure globalement sûr, et le malware Steam y fait figure d’exception. Mais le contrôle passé à la publication d’un jeu ne couvre pas toujours ses mises à jour, et c’est par là que le poison entre.
Jeux Steam infectés : la liste que le FBI passe au crible
Chemia n’était qu’un épisode dans la saga du malware Steam. Le 13 mars 2026, la division de Seattle du FBI a lancé un appel aux victimes de jeux Steam infectés. Ses enquêteurs estiment que le pirate a surtout sévi entre mai 2024 et janvier 2026.
Sept titres figurent au dossier : BlockBlasters, Chemia, Dashverse/DashFPS, Lampy, Lunara, PirateFi et Tokenova. Les mieux documentés ont quitté la boutique. Mais un jeu supprimé du catalogue ne disparaît pas forcément de votre disque.
| Jeu | Présence sur Steam | Ce que cachait le jeu |
|---|---|---|
| PirateFi | Une semaine, en février 2025 | Infostealer Vidar, jusqu’à 1 500 téléchargements |
| Chemia | Compromis le 22 juillet 2025, retiré le 25 | HijackLoader, Vidar et Fickle Stealer |
| BlockBlasters | Du 30 juillet au 21 septembre 2025, patch piégé le 30 août | Vidage de portefeuilles crypto, plus de 150 000 $ dérobés selon l’enquêteur ZachXBT |
| Beyond The Dark (hors dossier FBI) | Retiré par Valve en mai 2026 | Voleur de données présumé, logé dans le fichier UnityPlayer.dll |
Vous reconnaissez un titre ? Le FBI recueille les témoignages via son formulaire dédié aux victimes, et promet la confidentialité à ceux qui répondent.
Steam Workshop : les mods, nouvelle porte d’entrée des pirates
Il existe cependant un angle mort que la liste du FBI ne couvre pas. Le malware Steam ne voyage plus seulement dans les jeux. Il passe aussi par le Steam Workshop, cet espace où les joueurs partagent cartes et mods.
Le cas le plus récent concerne People Playground. Le 21 septembre 2026, un mod malveillant s’y est propagé pour la seconde fois de l’année, caché dans des créations populaires. Selon le développeur, il effaçait des données personnelles et altérait la configuration Steam d’autres jeux.
La riposte a été radicale. L’ancien système de mods a été abandonné, et le Workshop n’a rouvert fin octobre que pour les constructions des joueurs.
Deux mois plus tôt, des cartes piégées visaient Meccha Chameleon. Au chargement, elles lançaient en douce un script PowerShell chargé de télécharger la suite. Les voleurs de données comme LummaStealer exploitent ce même réflexe de confiance envers les plateformes légitimes.
Et le danger ne passe pas toujours par un fichier. À la mi-novembre 2026, le studio de Task Bar Hero a confirmé qu’un tiers avait téléchargé des données de joueurs. Dans le lot figurent l’identifiant Steam et la dernière adresse IP.
Ces informations ne permettent pas de se connecter. Elles nourrissent en revanche de faux messages très crédibles, comme après la fuite de données Steam liée à CEVA Logistics.
Malware Steam : trois gestes simples pour vous protéger efficacement
Trois réflexes limitent les risques liés aux jeux compromis qui circulent sur Steam. Le premier est le plus simple. On ne télécharge jamais un fichier provenant d’un message direct ou d’un site externe inconnu.
Le deuxième concerne vos contacts. Quand un ami Steam envoie un lien, on vérifie son compte via un autre canal avant de cliquer.
Le troisième, c’est l’outil. On installe un antivirus à jour et actif, capable de bloquer ce type d’infection. Ajoutez-y Steam Guard, car l’authentification à deux facteurs sur les plateformes de jeu complique la tâche d’un pirate muni de votre mot de passe.
Les jeux compromis sur Steam peuvent paraître anodins, mais les conséquences peuvent être très graves. Il suffit parfois d’un clic pour compromettre son appareil et voir ses données personnelles disparaître.
Le vrai changement d’habitude est ailleurs. Une mise à jour mérite la même méfiance qu’une première installation.
FAQ : malware Steam et jeux infectés
Quels jeux Steam ont diffusé un malware ?
Le FBI cite sept jeux : BlockBlasters, Chemia, Dashverse/DashFPS, Lampy, Lunara, PirateFi et Tokenova. Valve a aussi retiré Beyond The Dark en mai 2026, après la découverte d’un voleur de données présumé.
Que faire après avoir installé un jeu Steam infecté ?
Désinstallez le jeu, puis lancez une analyse complète. Changez ensuite vos mots de passe depuis un appareil sain, Steam et messagerie en tête, et appliquez les bons réflexes pour protéger vos comptes. Si vous possédez des cryptomonnaies, transférez-les vers un nouveau portefeuille. Sachez que Valve est allé plus loin avec les joueurs de PirateFi. L’éditeur leur a conseillé d’envisager une réinstallation complète du système.
Steam vérifie-t-il les jeux avant leur publication ?
Oui, chaque jeu passe un contrôle avant sa mise en ligne. Mais plusieurs attaques sont passées par des mises à jour publiées après coup, comme pour BlockBlasters. La boutique officielle réduit le risque de malware Steam sans l’annuler.
Les mods du Steam Workshop sont-ils dangereux ?
La plupart sont sains. Des mods et des cartes piégés ont pourtant touché People Playground et Meccha Chameleon. Méfiez-vous donc des créations récentes, sans avis ni commentaires, et relisez ces conseils de sécurité pour éviter le vol de votre compte.










Comment savoir si mon PC est infecté par un malware Steam ?
Vérifiez d’abord si l’un des jeux cités figure dans votre bibliothèque. Lancez ensuite une analyse antivirus complète et surveillez les connexions inhabituelles à vos comptes. Un infostealer agit sans bruit, donc l’absence de symptôme ne prouve rien.