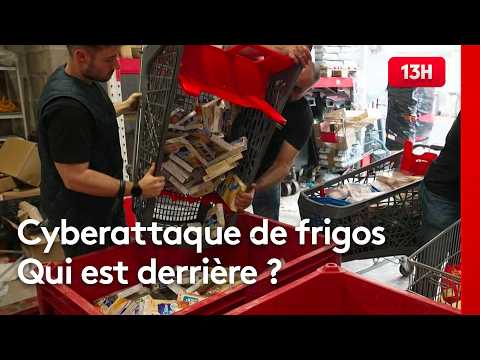
Les cyberattaques contre les supermarchés européens révèlent les faiblesses des équipements frigorifiques connectés. Derrière ces intrusions informatiques, les enseignes risquent des pertes de marchandises et des interruptions d’activité.
🔥 Nous recommandons Bitdefender
Après avoir analysé et testé de nombreuses solutions, Bitdefender s’impose comme le choix numéro 1 grâce à sa défense proactive, sa discrétion et son absence d'impact sur les performances. Il protège efficacement vos appareils contre les virus, ransomwares et liens suspects tout en préservant l'autonomie et la rapidité de votre machine.
Sécuriser mes appareils avec BitdefenderPlusieurs pays européens font face à des incidents informatiques qui touchent les installations de réfrigération des commerces. Ces attaques surviennent quelques semaines après celle qui a affecté des centaines de supermarchés français. Pour Pierre-Henry Poiret, ingénieur en cybersécurité chez HarfangLab, ces événements illustrent une fragilité des équipements industriels connectés. Une simple fonction de maintenance peut désormais devenir un point d’entrée pour les pirates.
Comment les pirates peuvent-ils perturber les systèmes frigorifiques ?
Les installations de réfrigération modernes disposent de connexions réseau pour simplifier leur supervision et leur maintenance à distance. Ces fonctionnalités facilitent leur exploitation quotidienne, mais ouvrent également des possibilités d’intrusion.
Le danger apparaît notamment lorsque les interfaces d’administration sont accessibles depuis Internet sans protection suffisante. Après avoir obtenu un accès, un attaquant peut détourner certaines commandes habituelles, notamment le dégivrage. Une manipulation susceptible de perturber la conservation des produits et d’entraîner des pertes financières.
Pierre-Henry Poiret souligne ainsi les difficultés liées au rapprochement entre les réseaux informatiques classiques, désignés IT, et les systèmes industriels, appelés OT. Longtemps isolés, ces équipements communiquent désormais avec des infrastructures numériques sans toujours disposer des protections nécessaires.

Des équipements vieillissants et une maintenance complexe
La vulnérabilité d’une installation ne dépend pas uniquement de son état mécanique. Un équipement frigorifique peut fonctionner correctement tout en présentant des failles informatiques exploitables.
Cette situation concerne particulièrement les infrastructures industrielles et logistiques, dont les machines restent parfois opérationnelles pendant plusieurs décennies. Leur mise à jour peut entraîner des dépenses supplémentaires et imposer des interruptions de service.
Certaines installations nécessitent même des interventions matérielles ou l’ajout de protections spécifiques. La gestion de ces risques se complique aussi avec la multiplication des intervenants : fabricants, installateurs, prestataires de maintenance et exploitants des magasins. Pour l’expert de HarfangLab, cette répartition des responsabilités peut compliquer l’identification des failles et leur correction.

Quelles protections contre les cyberattaques des équipements connectés ?
La multiplication d’incidents similaires dans plusieurs pays pose également la question de la coordination internationale. Si une vulnérabilité commune est confirmée, la circulation des alertes techniques entre fournisseurs, entreprises et autorités devra être examinée.
Pierre-Henry Poiret recommande plusieurs mesures : inventorier les équipements, supprimer les accès d’administration directement exposés sur Internet et remplacer les mots de passe par défaut ou partagés. Il préconise également les mises à jour disponibles et l’isolement des systèmes qui ne peuvent plus recevoir de correctifs. Ces précautions visent notamment les accès de maintenance insuffisamment sécurisés.
Les risques concernent aussi les hôpitaux, pharmacies, entrepôts logistiques et bâtiments dotés de systèmes de chauffage ou de climatisation connectés. Dans ces établissements, une intrusion informatique peut également provoquer des perturbations physiques de l’activité.
Article basé sur un communiqué de presse reçu par la rédaction.