
L’expert en réponse à incident intervient lorsqu’une attaque perturbe les systèmes d’une entreprise. Il aide les équipes à limiter les dégâts, à comprendre les faits et à rétablir les services. Son travail associe analyse technique, coordination et décisions rapides.
Une alerte de rançongiciel, un compte compromis ou une fuite de données peuvent mobiliser ce spécialiste. L’expert en réponse à incident établit les priorités avec le responsable informatique et le RSSI, puis organise les premières mesures. Son objectif : freiner l’attaque sans effacer les traces utiles à l’enquête. La suite dépend de la nature de l’attaque, des activités touchées et du niveau de préparation de l’entreprise. Un plan de réponse à incident aide à répartir les rôles avant la crise.
Une vidéo de présentation permet de mieux situer ce travail dans une équipe de cybersécurité.
Expert en réponse à incident : son rôle
Ce professionnel entre en action lorsqu’une alerte devient un incident confirmé ou probable. Il aide l’entreprise à isoler les systèmes touchés et à définir une marche à suivre. Il travaille avec les équipes informatiques, le SOC et la direction selon la gravité des faits. Pour comprendre la préparation en amont, consultez les étapes d’un plan de réponse à incident.
Détection des incidents et analyse des menaces
Le travail débute par la vérification des alertes et la recherche de signes cohérents. Un signal isolé ne prouve pas toujours une attaque. L’expert rapproche les journaux, les connexions et les événements systèmes. Il cherche à savoir quels comptes et systèmes sont touchés.
Une connexion inhabituelle peut, par exemple, précéder le chiffrement de fichiers. L’équipe examine les heures, les machines et les privilèges concernés. L’analyse des menaces permet de distinguer une intrusion active d’une fausse alerte. Le constat guide ensuite les mesures de confinement.
Confinement des attaques et investigation numérique
Le confinement des attaques vise à empêcher leur propagation, sans couper à l’aveugle toute l’infrastructure. L’expert peut recommander l’isolement d’un serveur ou la suspension d’un compte compromis. Ces choix se font avec l’équipe IT, qui connaît les dépendances métier. La continuité des activités compte aussi.
En parallèle, l’investigation numérique conserve les traces utiles à l’analyse. La forensique informatique porte sur les supports, journaux et copies de données. Les enquêteurs cherchent le point d’entrée, les actions de l’attaquant et les fichiers consultés. Une copie préservée peut aussi soutenir les échanges avec l’assureur ou les autorités.
Expert en réponse à incident : les étapes après l’alerte
La mission ne se limite pas à stopper une intrusion : il faut aussi remettre les services en état. Les choix varient selon l’impact, les sauvegardes et les obligations de l’organisation. Une PME peut réunir son prestataire, son dirigeant et son responsable IT, tandis qu’un grand groupe dispose souvent de spécialistes dédiés. Le travail rejoint celui de l’administrateur sécurité, mais l’expert pilote surtout l’analyse et la coordination de crise.
Éradication des logiciels malveillants et restauration
Après l’isolement, l’équipe retire les logiciels malveillants et ferme les accès utilisés par l’attaquant. Un simple nettoyage ne suffit pas si le point d’entrée demeure actif. Il faut aussi vérifier les comptes, les règles réseau et les outils d’administration. La cause doit être traitée avant le retour.
La restauration des systèmes se fait par étapes, à partir de sauvegardes jugées fiables. Les équipes testent les services restaurés et surveillent les signes d’une nouvelle activité suspecte. Un service essentiel peut revenir avant les outils internes moins prioritaires. La reprise suit donc les besoins métier, pas un ordre purement technique.
Le tableau distingue les grandes phases, même si plusieurs actions se déroulent en parallèle.
| Phase | But opérationnel | Exemple de décision |
|---|---|---|
| Qualification | Confirmer la nature et la portée de l’alerte | Comparer journaux et connexions |
| Confinement | Limiter la propagation | Isoler un serveur compromis |
| Éradication | Retirer les accès et outils malveillants | Réinitialiser des identifiants exposés |
| Restauration | Rétablir les services de façon contrôlée | Valider une sauvegarde avant remise en service |
Gestion de crise et coordination des équipes
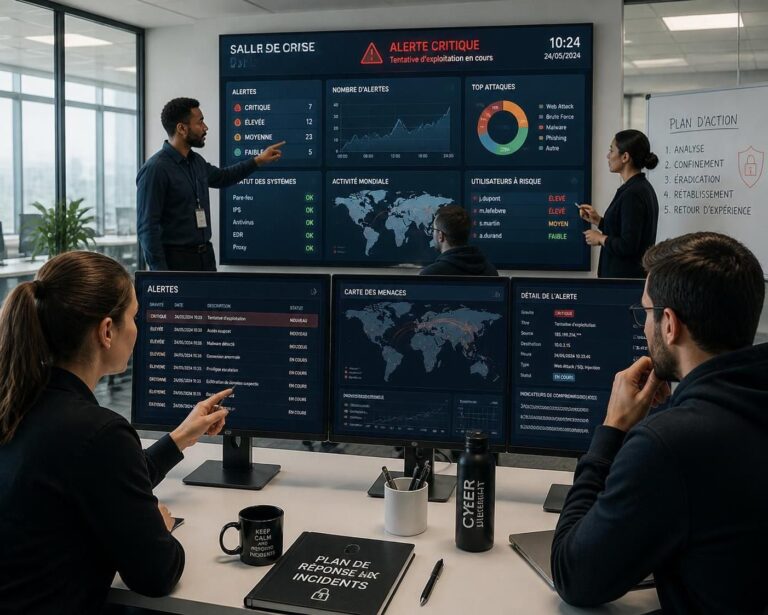
Une cyberattaque touche vite des équipes qui n’ont pas les mêmes priorités. Le service IT veut rétablir les outils, tandis que la direction évalue les effets sur les clients et les opérations. L’expert traduit les constats techniques en décisions compréhensibles. Une communication claire réduit les erreurs.
Il peut aussi coordonner un prestataire externe, le RSSI, les juristes et les équipes métier. La notification d’une violation de données relève d’une analyse juridique et réglementaire distincte. L’expert apporte des faits techniques, mais ne remplace ni le DPO ni la direction. Pour la dimension réseau, l’entreprise peut s’appuyer sur les compétences d’un ingénieur sécurité réseau.
Cette vidéo illustre les méthodes de réponse et la coordination lors d’une enquête numérique.

Prévention des cyberattaques après l’incident
Une fois les services rétablis, l’équipe analyse les causes et les failles de procédure. Elle peut recommander une meilleure segmentation réseau ou des sauvegardes hors ligne. Les mesures sont classées selon le risque et les moyens de l’entreprise. Le retour d’expérience nourrit la prévention.
Ce métier se distingue de l’analyste SOC, qui traite les alertes au quotidien, et du pentester, qui teste les défenses avec accord préalable. L’expert intervient surtout lors d’un événement réel ou d’un exercice complexe. Son périmètre dépend de l’organisation, de ses contrats et des ressources disponibles. En PME, une société spécialisée peut assurer cette fonction sur appel.
Repères pratiques sur la réponse à incident
Quelques réflexes facilitent le travail des équipes dès les premières heures. Ils ne remplacent pas un dispositif préparé, mais évitent des gestes qui détruisent des preuves ou aggravent la situation.
- Conserver les traces : ne pas effacer les fichiers suspects avant avis technique.
- Noter les faits : consigner les heures, alertes et actions déjà menées.
- Limiter les accès : suivre les consignes de l’équipe de réponse, sans improviser une coupure générale.
- Activer les contacts prévus : joindre IT, RSSI, direction et prestataire selon le plan interne.
- Documenter la reprise : tester les sauvegardes et garder trace des validations.
Sources de référence sur la réponse à incident
- NIST, Incident Response Recommendations and Considerations for Cybersecurity Risk Management, SP 800-61 Rev. 3, 2025.
- CISA, Incident Response Playbooks.
- Verizon, Data Breach Investigations Report.
Quand une entreprise fait-elle appel à un expert en réponse à incident ?
Elle le sollicite lorsqu’une intrusion, un rançongiciel ou une fuite de données exige une analyse coordonnée. Certains contrats prévoient aussi son appui lors d’un exercice ou d’une alerte grave.
Quelle différence avec un analyste SOC ?
L’analyste SOC surveille les alertes et les qualifie au quotidien. L’expert en réponse à incident pilote l’investigation et les mesures de crise lorsqu’un événement est confirmé ou complexe.
L’expert restaure-t-il lui-même les systèmes ?
Il définit ou valide les étapes avec les équipes IT. La restauration technique revient souvent aux administrateurs ou aux spécialistes des systèmes, selon l’organisation.
Quel est le but de la forensique informatique ?
Elle préserve et analyse les traces numériques afin de comprendre le point d’entrée, les actions menées et les systèmes touchés.